


4,2 млн хостов открыты для атак из-за уязвимых протоколов туннелирования

4,2 млн хостов открыты для атак из-за уязвимых протоколов туннелирования

4,2 млн хостов открыты для атак из-за уязвимых протоколов туннелирования

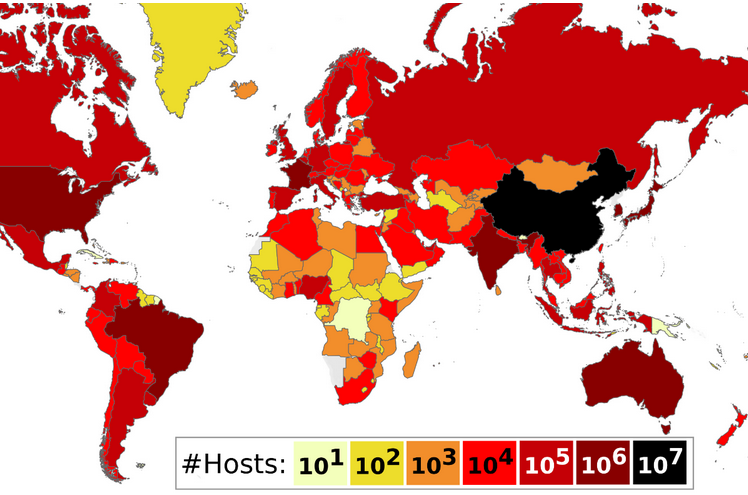
Протоколы туннелирования IP in IP и GRE не предусматривают аутентификации и шифрования трафика и потому уязвимы к злоупотреблениям. Сканирование Сети выявило более 4,26 млн хостов, не использующих дополнительной защиты вроде IPSec.

Как выяснила команда Top10VPN, эти роутеры и серверы принимают сетевые пакеты без проверки отправителя. Это открывает возможность для спуфинга (подмены IP-адреса) с целью вброса вредоносного трафика в туннель.

Выявленные схожие уязвимости получили следующие идентификаторы:


Эксплойт осуществляется отправкой инкапсулированного пакета с двумя IP-заголовками. По получении уязвимый хост автоматом перенаправит его указанному получателю; поскольку источник (IP-адрес) изменился и более не вызывает подозрений, вредоносное послание имеет все шансы обойти сетевые фильтры.

В интернете обнаружено свыше 4,26 млн уязвимых хостов, поддерживающих туннелирование. Это серверы VPN и CDN, домашние и магистральные роутеры, шлюзы мобильных сетей, которые в случае взлома можно использовать для проксирования вредоносного трафика, проведения DDoS-атак или получения доступа к приватным сетям.


Исследователи сообщили о своих находках в координационный центр CERT при университете Карнеги – Меллона (CERT/CC) с тем, чтобы запустить оповещение затронутых провайдеров и укрепление защиты хостов.

По словам Top10VPN, на уровне хоста ситуацию можно исправить, добавив IPSec либо WireGuard и запретив прием инкапсулированных пакетов из недоверенных источников. Защититься от эксплойта на сетевом уровне помогут фильтрация трафика (роутеры и промежуточные устройства), системы DPI, а также блокировка нешифрованных пакетов в туннелях.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru