


В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

В общий доступ выложили эксплойт для дыры в драйвере Windows CLFS

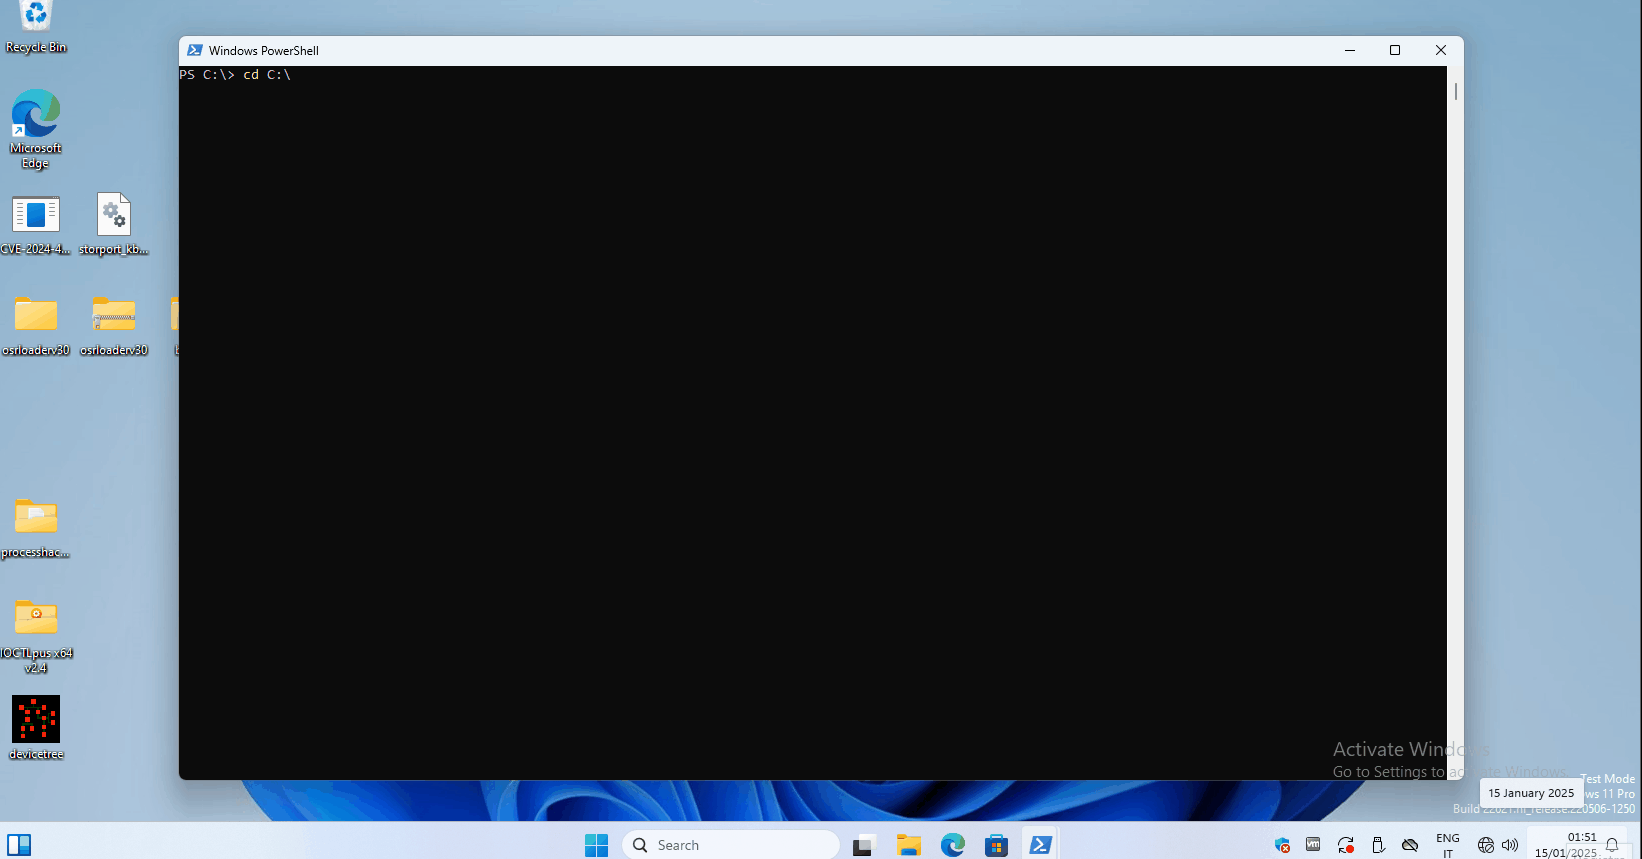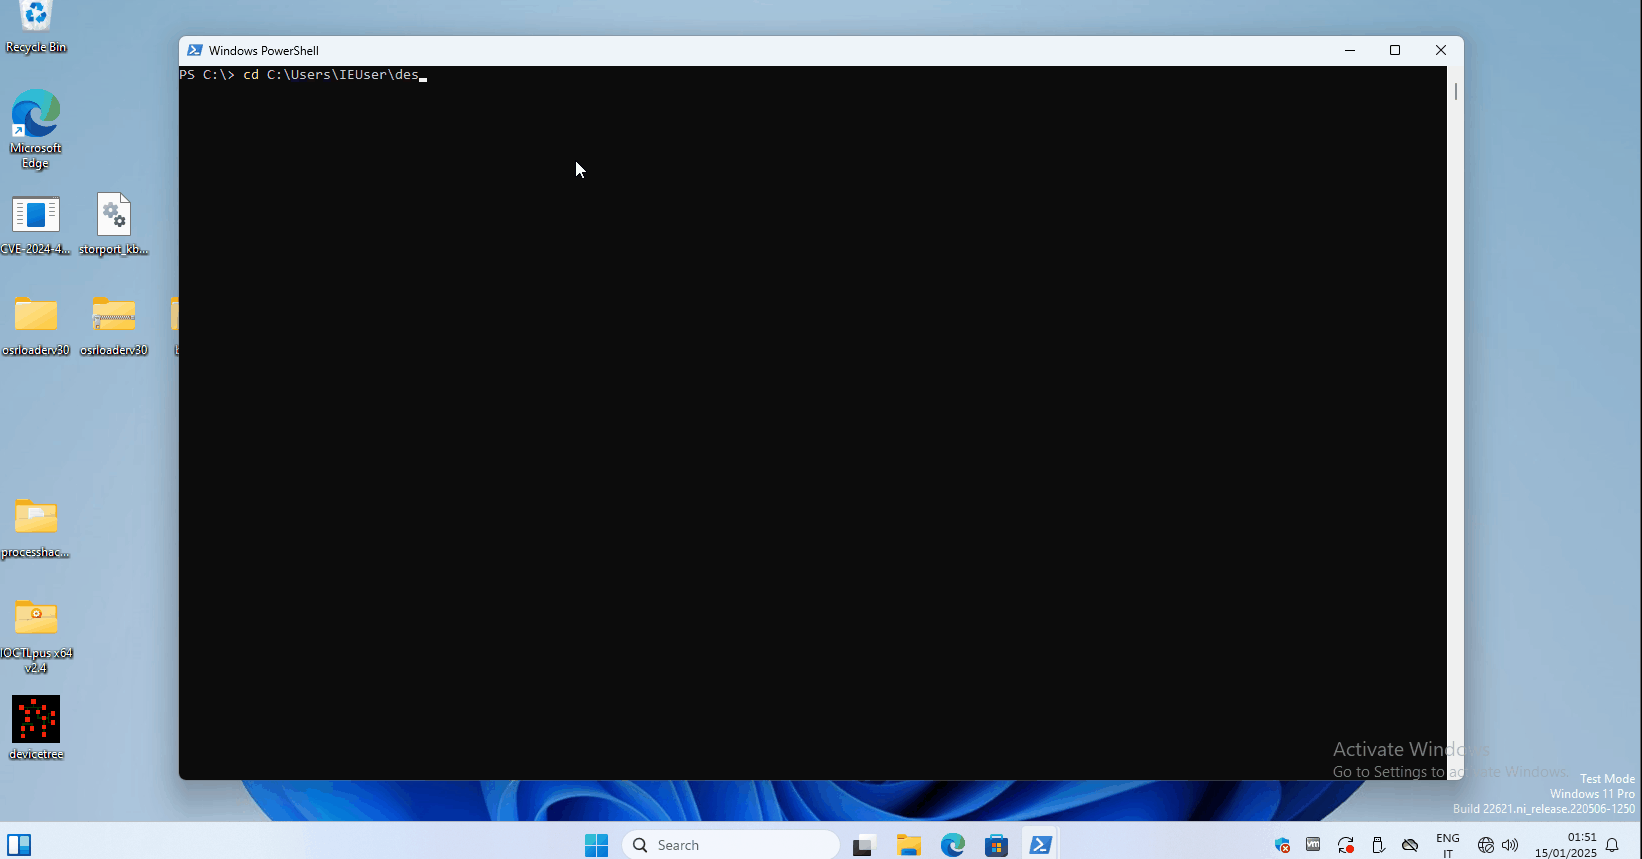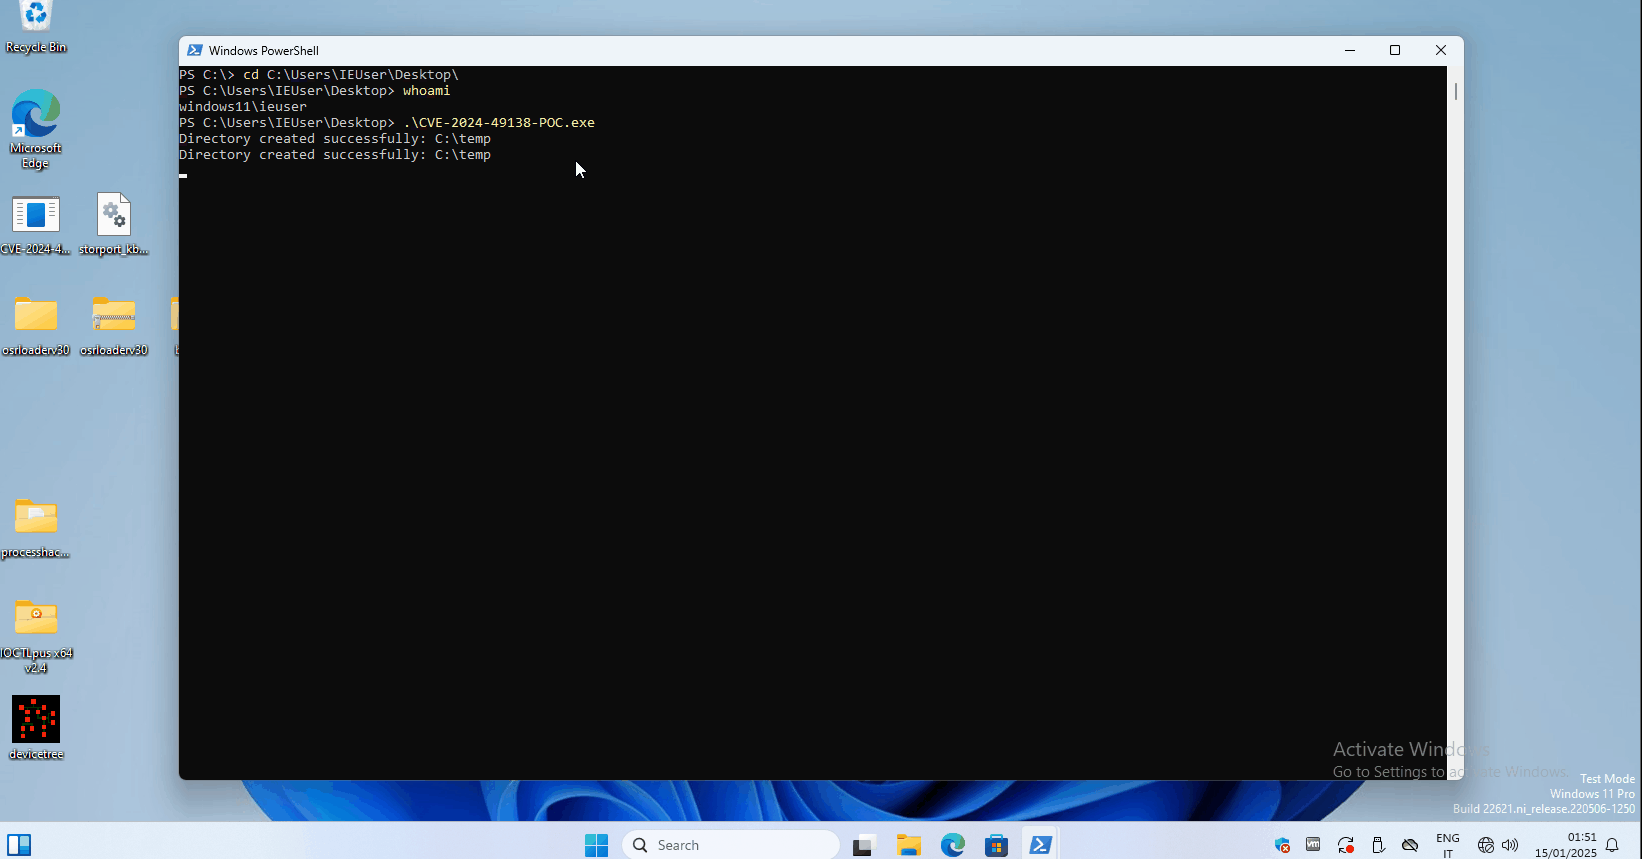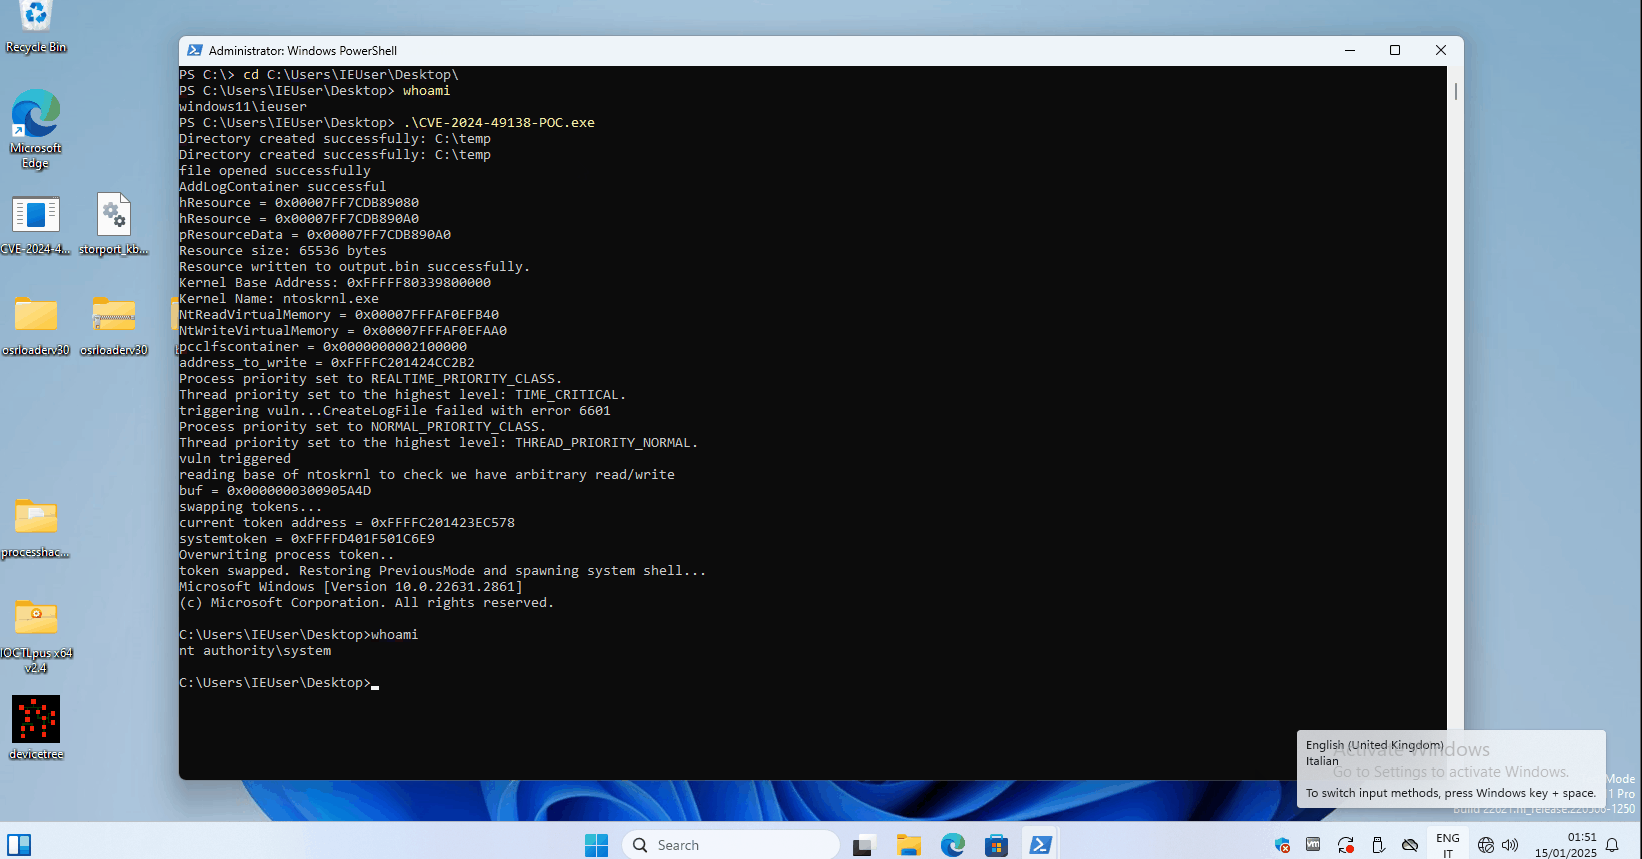
Исследователь под ником MrAle_98 на днях опубликовал демонстрационный эксплойт (proof-of-concept, PoC) для уязвимости CVE-2024-49138. Эта брешь затрагивает драйвер Windows Common Log File System (CLFS) и позволяет атакующим получить права SYSTEM.

CVE-2024-49138, которой дали 7,8 балла по шкале CVSS, представляет собой классическую проблему повышения привилегий в системе.

CLFS — корневой компонент Windows, который используется для логирования системных операций. Сама Microsoft подтвердила факт эксплуатации этой уязвимости в реальных кибератаках.

По словам техногиганта из Редмонда, проблема затрагивает множество версий Windows, однако MrAle_98 тестировал её на Windows 11 23H2. В случае успешной эксплуатации злоумышленники могут получить полный контроль над целевой системой.


MrAle_98 недавно опубликовал на GitHub демонстрационный эксплойт для CVE-2024-49138, так что теперь различные киберпреступники смогут ещё легче пробивать непропатченные компьютеры.

К счастью, Microsoft выпустила патч для CVE-2024-49138 с декабрьскими обновлениями, поэтому всем настоятельно рекомендуется установить апдейты.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru