


Microsoft предупредила о дыре в macOS, позволяющей устанавливать руткиты

Microsoft предупредила о дыре в macOS, позволяющей устанавливать руткиты

Microsoft предупредила о дыре в macOS, позволяющей устанавливать руткиты

Microsoft опубликовала данные об уязвимости в macOS, позволяющей злоумышленникам обходить System Integrity Protection (SIP) и устанавливать вредоносные драйверы на уровне ядра.

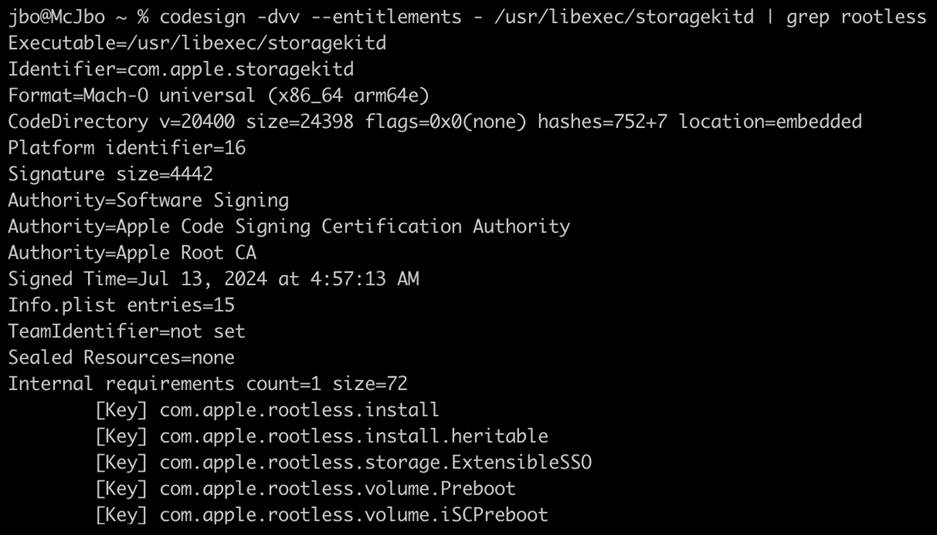
Защитный механизм SIP, который иногда ещё называют «rootless», должен блокировать вредоносным и подозрительным программам доступ к определённым директориям.

Для этого ограничиваются права root-пользователя при работе с конкретными компонентами ОС, где привилегии есть лишь у подписанных Apple процессов (например, обновления системы).

Отключение SIP, как правило, требует перезагрузки системы и работы из режима восстановления macOS, что, само собой, подразумевает наличие физического доступа к компьютеру.

Именно поэтому уязвимость под идентификатором CVE-2024-44243 может использовать лишь локальный атакующий с правами root. При этом также потребуется взаимодействие с целевым пользователем.

Саму брешь нашли в демоне Storage Kit, задача которого — следить за состоянием диска. В случае эксплуатации злоумышленники могут обойти защиту SIP и установить руткиты.

Apple устранила CVE-2024-44243 с выходом macOS Sequoia версии 15.2 (релиз состоялся в декабре). А Microsoft параллельно выложила технические подробности уязвимости.

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru