


Злоумышленники научились обходить защиту от фишинга в Apple iMessage

Злоумышленники научились обходить защиту от фишинга в Apple iMessage

Злоумышленники научились обходить защиту от фишинга в Apple iMessage

Киберпреступники используют интересную уловку, позволяющую отключить встроенную защиту от фишинга в Apple iMessage. Задача сводится к тому, чтобы обманом заставить получателя активировать фишинговые ссылки.

Напомним, встроенный в iOS и macOS мессенджер iMessage автоматически удаляет ссылки из сообщений, отправленных неизвестными контактами.

Однако в Apple подчёркивают: если пользователь ответит на такое сообщение или, например, добавит отправителя в список контактов, ссылки (включая адреса электронных почты и телефонные номера) вновь отобразятся в сообщениях.

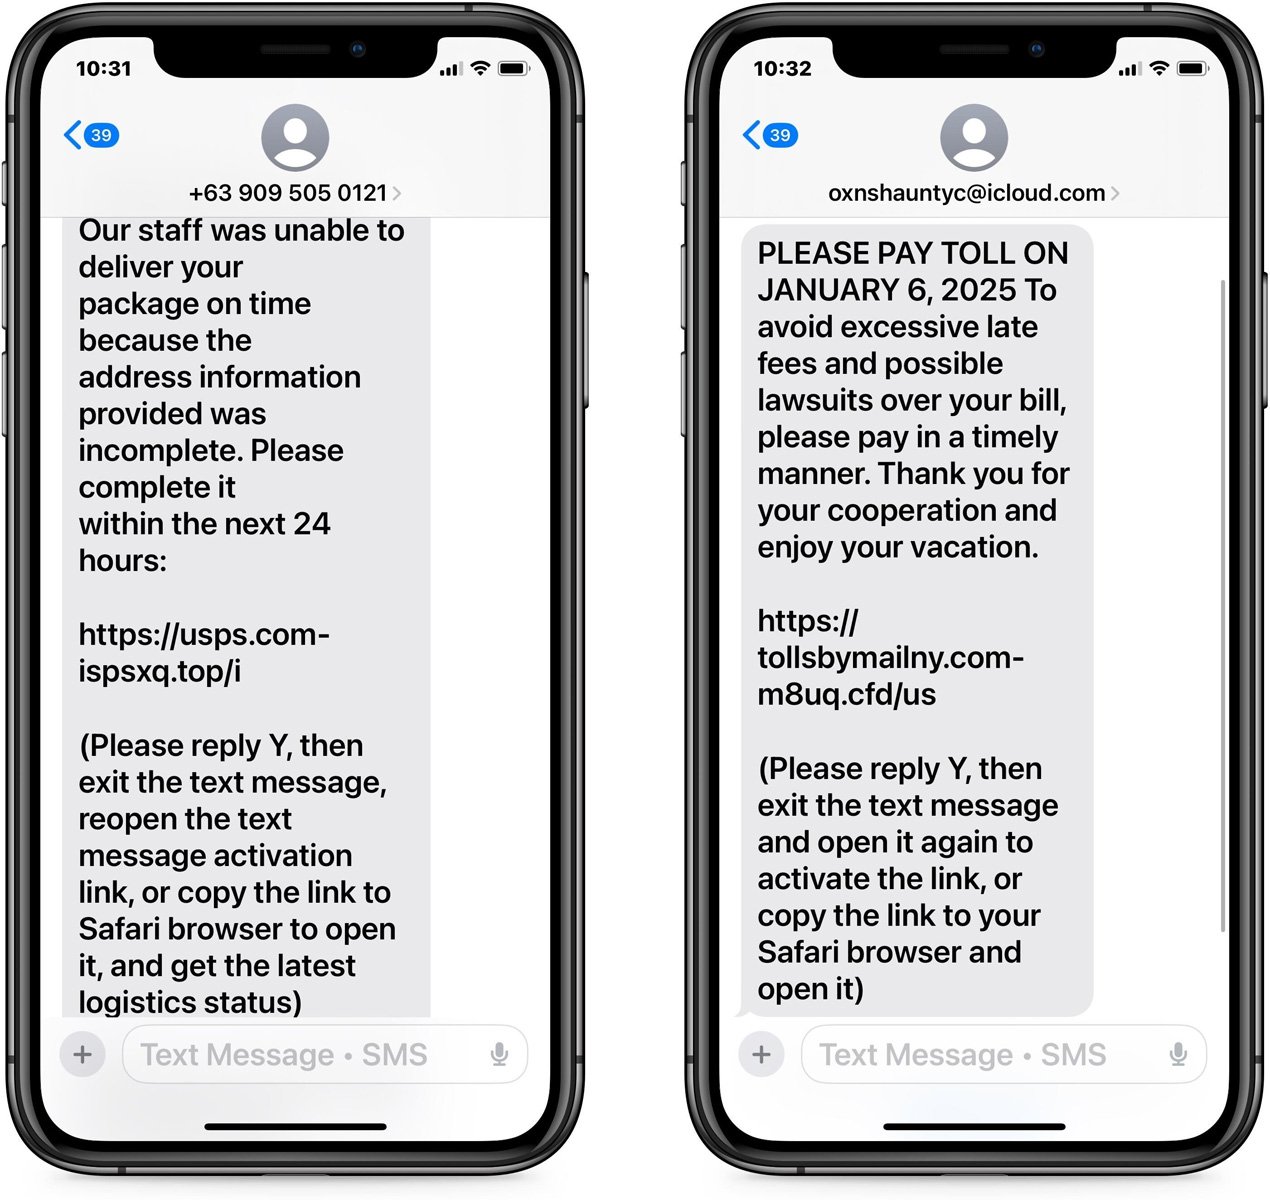
Последние несколько месяцев, по данным издания BleepingComputer, продемонстрировали рост числа смишинговых атак, в ходе которых киберпреступники пытаются обманом заставить пользователя ответить на их сообщения в iMessage, чтобы активировать фишинговые ссылки.

Как правило, отправитель маскируется под службу доставки USPS или пытается запугать получателя неоплаченным дорожным сбором.


Как видно на примере выше, фишеры просят отправить ответ с буквой Y, после чего выйти из переписки и зайти в неё снова. В этом случае ссылки станут доступны.

Многие пользователи привыкли к тому, что для подтверждения или отмены в некоторых системах надо ответить «Yes» или «NO». Например, часто такой принцип используется при бронировании номеров в гостиницах или при записи к врачу.

Специалисты настоятельно рекомендуют на поддаваться на эту уловку и не переходить по подозрительным ссылкам. Всегда лучше перестраховаться, связавшись с интересующей вас организацией напрямую.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru