


Злоумышленники научились обходить защиту от фишинга в Apple iMessage

Злоумышленники научились обходить защиту от фишинга в Apple iMessage

Злоумышленники научились обходить защиту от фишинга в Apple iMessage

Киберпреступники используют интересную уловку, позволяющую отключить встроенную защиту от фишинга в Apple iMessage. Задача сводится к тому, чтобы обманом заставить получателя активировать фишинговые ссылки.

Напомним, встроенный в iOS и macOS мессенджер iMessage автоматически удаляет ссылки из сообщений, отправленных неизвестными контактами.

Однако в Apple подчёркивают: если пользователь ответит на такое сообщение или, например, добавит отправителя в список контактов, ссылки (включая адреса электронных почты и телефонные номера) вновь отобразятся в сообщениях.

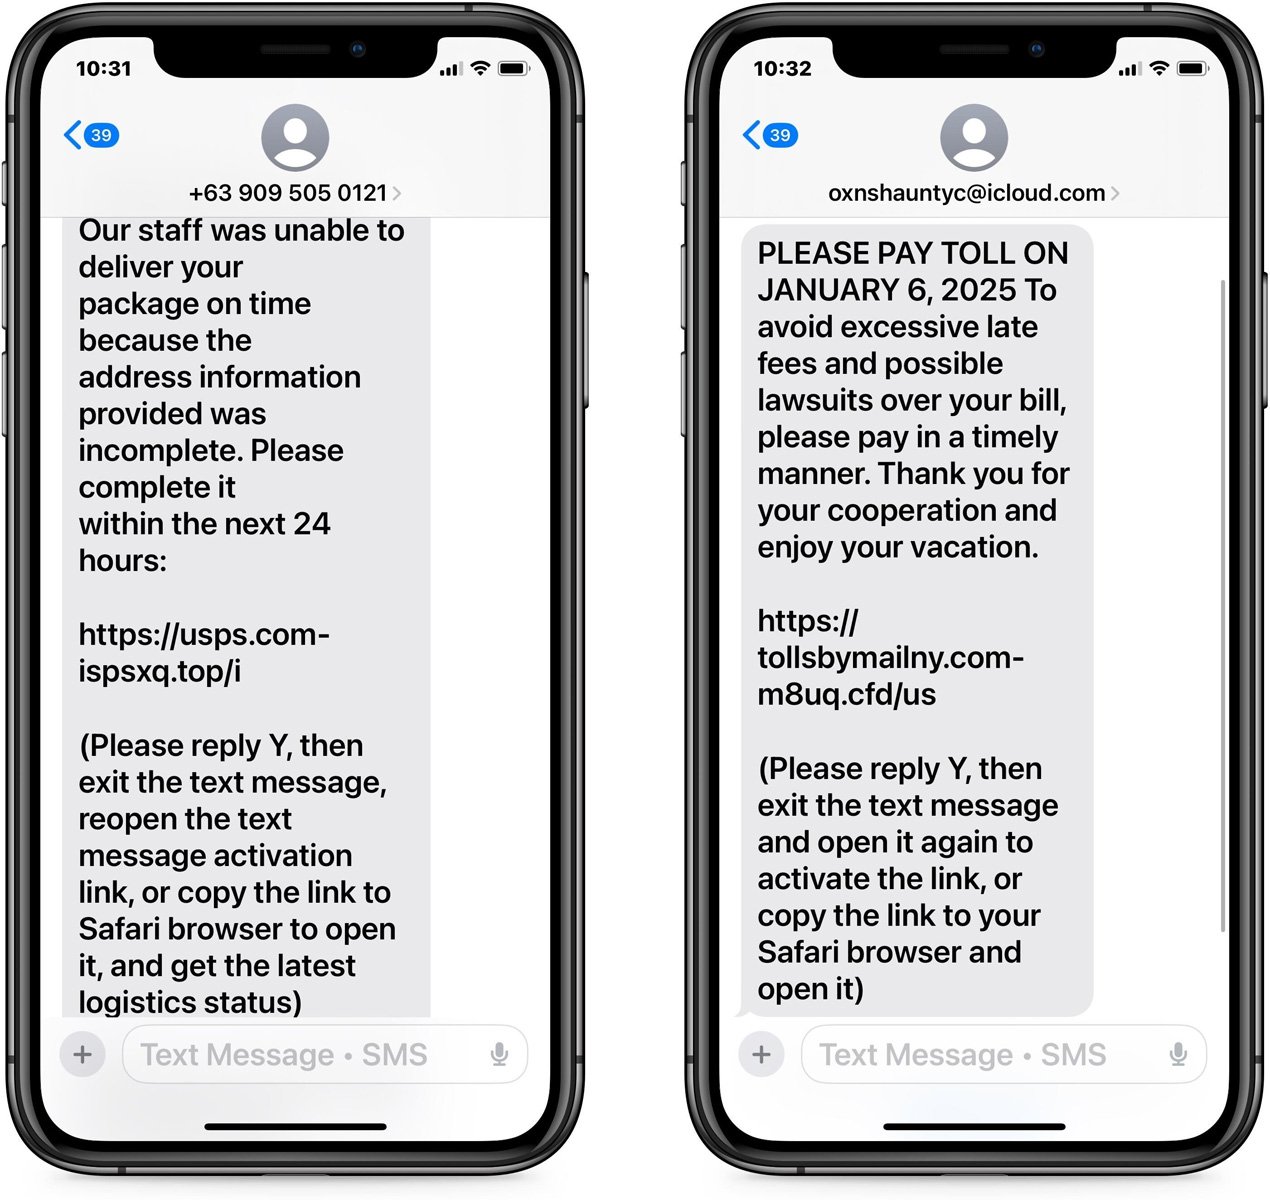
Последние несколько месяцев, по данным издания BleepingComputer, продемонстрировали рост числа смишинговых атак, в ходе которых киберпреступники пытаются обманом заставить пользователя ответить на их сообщения в iMessage, чтобы активировать фишинговые ссылки.

Как правило, отправитель маскируется под службу доставки USPS или пытается запугать получателя неоплаченным дорожным сбором.


Как видно на примере выше, фишеры просят отправить ответ с буквой Y, после чего выйти из переписки и зайти в неё снова. В этом случае ссылки станут доступны.

Многие пользователи привыкли к тому, что для подтверждения или отмены в некоторых системах надо ответить «Yes» или «NO». Например, часто такой принцип используется при бронировании номеров в гостиницах или при записи к врачу.

Специалисты настоятельно рекомендуют на поддаваться на эту уловку и не переходить по подозрительным ссылкам. Всегда лучше перестраховаться, связавшись с интересующей вас организацией напрямую.

Подпишитесь на новости

Дата-центр VK атаковали беспилотники. Сервисы работают, утверждает компания

По дата-центру VK в Ленинградской области ударили беспилотники. Об атаке компания сообщила 18 октября, отдельно подчеркнув: пользовательские сервисы доступны в обычном режиме. Согласно заявлению холдинга, отключать привычные приложения и ждать восстановления не пришлось.

Как сообщает «Интерфакс», VK подтвердила сам факт атаки, но подробностей о повреждениях в приведённом заявлении нет.

Речь идёт об инфраструктуре компании, которой принадлежат «ВКонтакте», «Одноклассники», «Дзен», «Почта Mail» и «Облако Mail». В её портфеле также мессенджер МАКС, видео- и музыкальные сервисы, образовательные платформы и продукты для бизнеса.

До этого губернатор Ленобласти Александр Дрозденко сообщил об уничтожении 95 беспилотников над регионом. По его данным, обломки падали на жилые дома и линии электропередачи.

Угрозы для цифровых сервисов давно не ограничиваются взломами и DDoS. Серверы стоят во вполне физических зданиях, которым тоже нужна защита.

При этом делать вывод, что дата-центр не пострадал, рано: доступность приложений и состояние самой площадки — разные вещи. Пока публичная позиция VK сводится к одному: атака была, сервисы работают.

RSS: Новости на портале Anti-Malware.ru