


Инфостилер Banshee использует шифрование Apple XProtect в атаках на macOS

Инфостилер Banshee использует шифрование Apple XProtect в атаках на macOS

Инфостилер Banshee использует шифрование Apple XProtect в атаках на macOS

На протяжении двух месяцев новой версии инфостилера Banshee удавалось незаметно атаковать пользователей macOS. Уходить от детектирования вредоносу помогало шифрование строки через Apple XProtect.

Banshee впервые был замечен в августе 2024 года. Тогда специалисты отмечали, что зловред разработан специально для атак на пользователей macOS. На соответствующих форумах Banshee предлагали по подписке — $3000 в месяц.

В конце ноября исходные коды Banshee слили на GitHub, после чего созданный на основе трояна сервис (MaaS, Malware-as-a-Service) закрылся.

Основная функциональность трояна сводится к краже данных из браузеров, криптокошельков и многих браузерных плагинов. На тот момент разработчики обеспечили Banshee лишь базовой защитой: троян умел вычислять виртуальную среду и отладчики.

Теперь же специалисты Check Point сообщают о новых функциональных возможностях вредоноса. Последние по времени версии Banshee задействуют шифрование, помогающее ему выглядеть легитимно при краже данных.

Ещё одно нововведение заключается в том, что операторы больше не брезгуют заражением компьютеров русскоговорящих пользователей.

Интересно, что Banshee выбрал именно Apple XProtect — технологию для детектирования вредоносных программ в macOS. XProtect использует набор правил, которые чем-то напоминают антивирусные сигнатуры.

Актуальные образцы Banshee взяли на вооружение алгоритм шифрования строки, который XProtect использует для защиты своих данных. Таким образом, дешефруя строки лишь в процессе выполнения, вредоносу удаётся уходить от стандартных методов статичного детектирования.

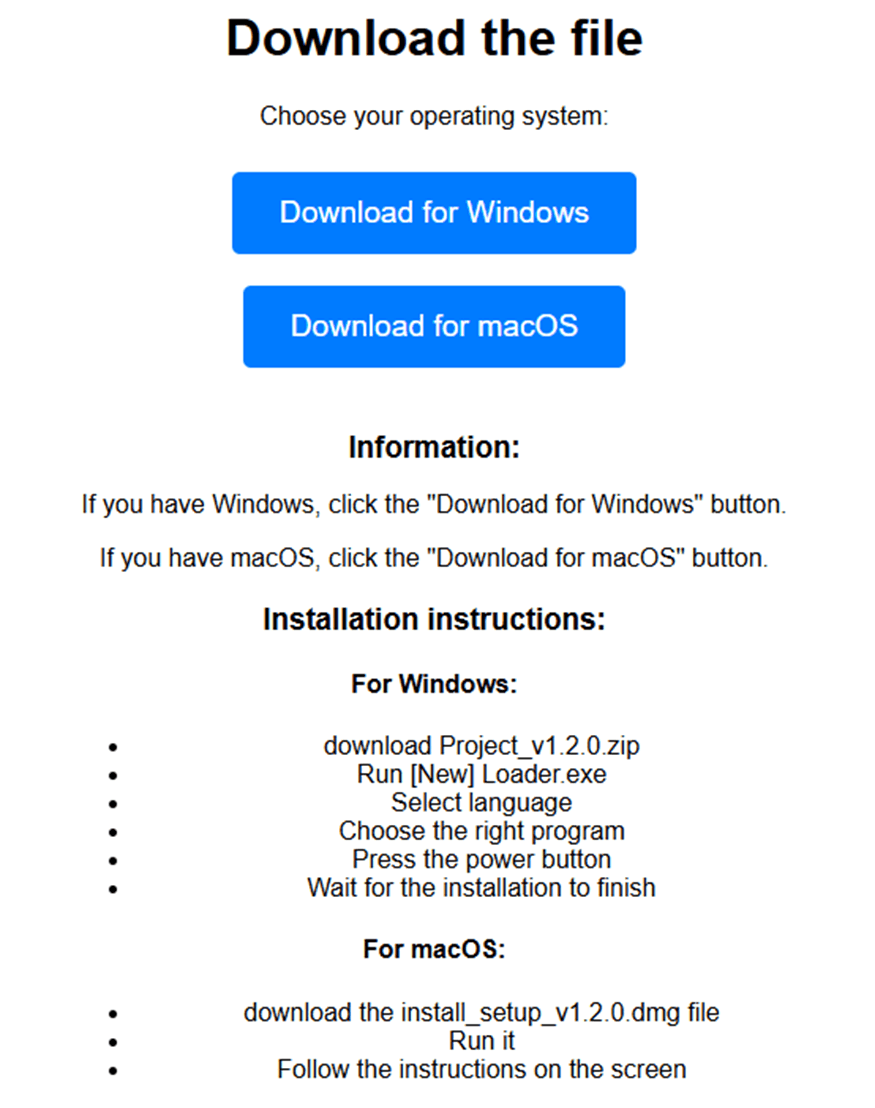
Banshee распространяется через репозитории на площадке GitHub, маскируясь при этом под легитимный софт.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru