


Вектор атаки DoubleClickjacking использует двойное нажатие мыши

Вектор атаки DoubleClickjacking использует двойное нажатие мыши

Вектор атаки DoubleClickjacking использует двойное нажатие мыши

DoubleClickjacking — новая вариация атаки типа clickjacking (манипулирование действиями при щелчках мышью), позволяющая злоумышленникам обманом заставить пользователей разрешить выполнение определённых действий с помощью двойного щелчка мышью.

Clickjacking работает достаточно незатейливо: атакующий создаёт вредоносные веб-страницы, призывающие посетителей кликнуть на скрытых или замаскированных элементах.

При этом легитимная страница подгружается в скрытом теге iframe поверх созданной злоумышленниками страницы. Размещённые кнопки и ссылки должны чётко совпадать для успешной реализации вектора.

Посетитель, попадая на такой ресурс, видит кнопки, предлагающие получить приз или просмотреть определённый контент. При нажатии пользователь на самом деле разрешает действие на странице легитимного сайта.

Таким действием может быть, например, аутентификация через OAuth или MFA-запрос. Разработчики браузеров в последние годы ввели ряд новых функциональных возможностей, затрудняющих проведение атак вида clickjacking, однако злоумышленники тоже не стоят на месте.

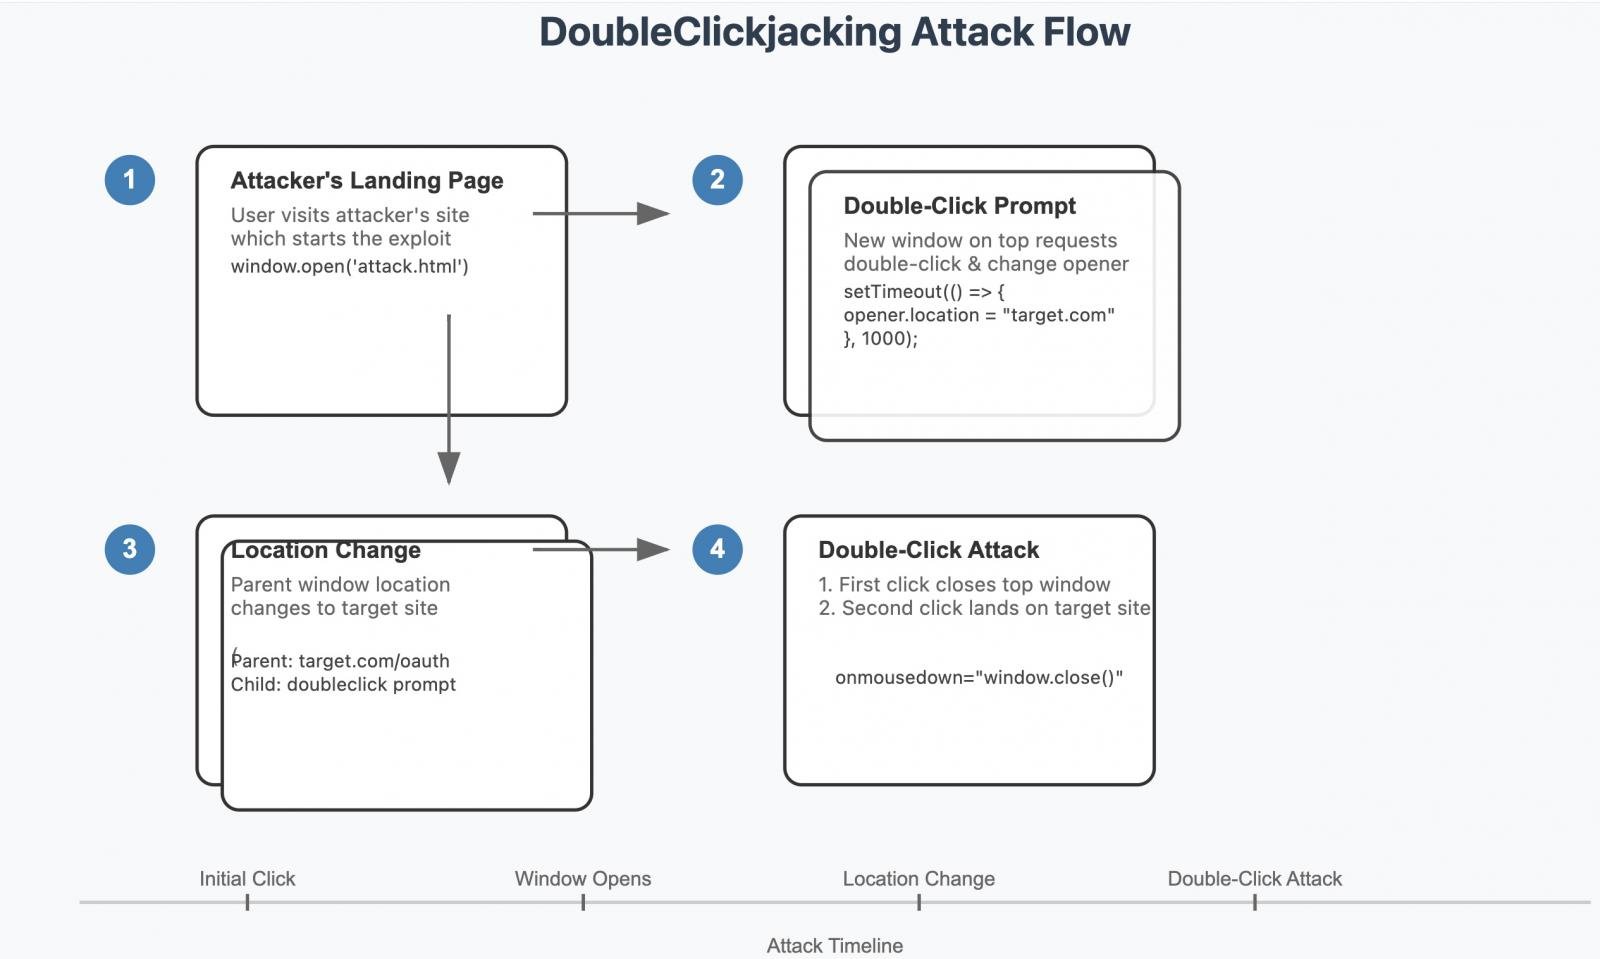
Так появился вектор атаки DoubleClickjacking. Как объяснил специалист по кибербезопасности Паулос Йибело, DoubleClickjacking использует двойные щелчки мышью, чтобы заставить пользователя произвести на странице нужные действия.

В этом случае, помимо основной кнопки вроде «Нажми сюда» или «Посмотреть ролик», страница предложит пройти капчу. Параллельно в фоне JavaScript-код подменит страницу на легитимную, на которой и будут выполняться действия пользователя.

Для отслеживания манипуляций с мышью страница использует событие mousedown (когда кнопка указывающего устройства нажата над элементом). При фиксировании двойного нажатия капча закрывается, а вместо неё появляется кнопка для аутентификации.


По словам Йибело, этот вектор атаки затрагивает практически любой веб-сайт. Эксперт даже выложил на YouTube ролик, демонстрирующий работу DoubleClickjacking:

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru