


WDAC в составе Microsoft Defender можно использовать для обхода EDR

WDAC в составе Microsoft Defender можно использовать для обхода EDR

WDAC в составе Microsoft Defender можно использовать для обхода EDR

ИБ-исследователи убедились, что защитную функцию Windows Defender Application Control (WDAC) можно использовать как инструмент атаки. Разработанный ими метод позволяет с успехом отключить EDR, притом даже в масштабах сети Active Directory.

Злоумышленнику нужно лишь прописать блокировку EDR в политиках WDAC, однако для этого потребуются права администратора. В случае успеха он сможет беспрепятственно развить атаку.


В ходе тестирования PoC возникло одно препятствие: некоторые EDR-системы используют драйверы, заверенные подписью WHQL. Политики WDAC по умолчанию разрешают их загрузку и запуск даже при отключенной службе EDR.

Как оказалось, решить проблему простым запретом WHQL-драйверов нельзя: велик риск, что конечное устройство перестанет стартовать и исчезнет возможность дальнейшего продвижения по сети. Опытным путем решение было найдено — блокировка атрибутов файла.

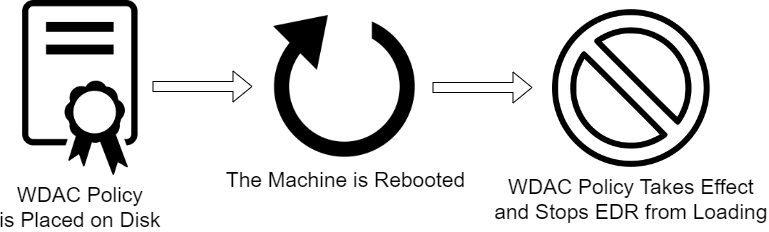
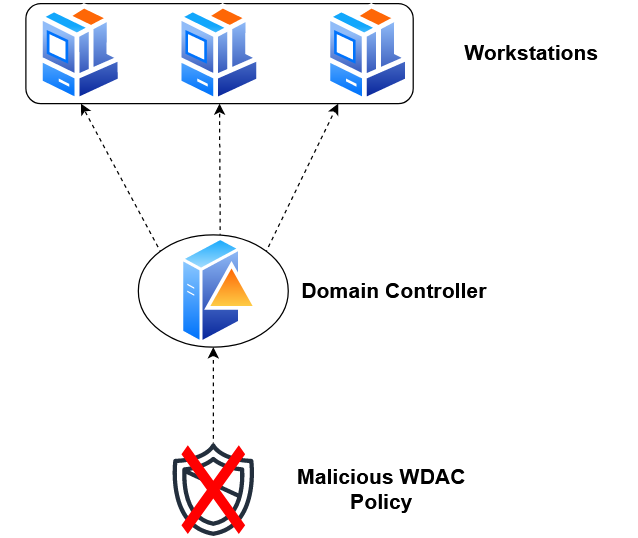
Чтобы оптимизировать процесс, экспериментаторы создали NET-инструмент Krueger, который вносит вредоносную WDAC-политику в папку CodeIntegrity и инициирует перезагрузку. При наличии админ-доступа к домену Active Directory защиту можно отключить на всех конечных точках, используя объекты групповой политики (GPO).


Выявить подобную атаку, по словам исследователей, нелегко, так как она проста и проводится быстро. Организациям рекомендуется использовать GPO при установке WDAC-политик и ограничить доступ к папкам вроде CodeIntegrity, SMB-ресурсам, а также групповым политикам с целью их изменения.

Разработчики Microsoft периодически патчат WDAC и закрывают возможности для злоупотреблений этим инструментом защиты. Остается надеяться, что публикация нового PoC тоже не останется незамеченной.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru