


ИИ может склонировать JS-зловреда 10 тыс. раз и добиться FUD в 88% случаев

ИИ может склонировать JS-зловреда 10 тыс. раз и добиться FUD в 88% случаев

ИИ может склонировать JS-зловреда 10 тыс. раз и добиться FUD в 88% случаев

Проведенное в Palo Alto Networks исследование показало, что ИИ-модель можно заставить многократно обфусцировать вредоносный код JavaScript и в итоге получить семпл, не детектируемый антивирусами (FUD, fully undetectable).

Речь идет об онлайн-помощниках, авторы которых вводят ограничения во избежание злоупотреблений ИИ-технологиями — в отличие от создателей «злых» аналогов (WormGPT, FraudGPT и т. п.), заточенных под нужды киберкриминала.

Разработанный в Palo Alto алгоритм использует большую языковую модель (БЯМ, LLM) для пошаговой трансформации кода с сохранением его функциональности. При его тестировании на реальных образцах JavaScript-зловредов кастомный классификатор на основе модели глубокого обучения выдал вердикт «безвредный» в 88% случаев.

Опытным путем было установлено, что уровень детектирования снижается по мере увеличения количества итераций (в ходе экспериментов LLM создавала по 10 тыс. вариантов вредоноса). Примечательно, что привносимые изменения выглядели более естественно в сравнении с результатами готовых инструментов вроде obfuscator.io.

Для проведения исследования был также создан набор подсказок для выполнения различных преобразований, таких как переименование переменной, разделение строк, добавление мусора, удаление ненужных пробелов, альтернативная реализация функции.

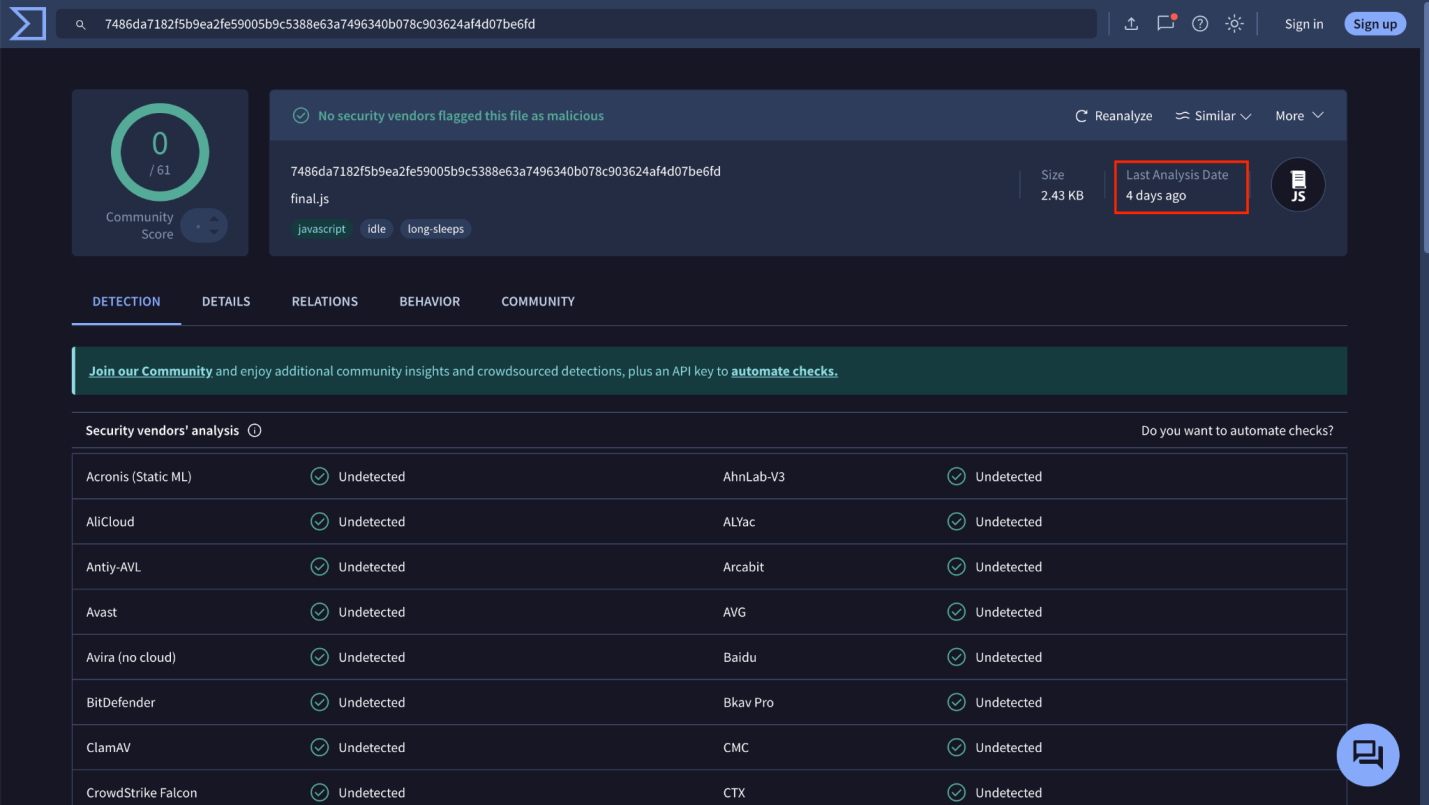
Финальные варианты обфусцированных JavaScript были ради интереса загружены на VirusTotal. Их не смог распознать ни один антивирус; повторение проверок через четыре дня дало тот же эффект.


Результаты исследования помогли экспертам усовершенствовать свой инструмент детектирования JavaScript. Полученные с помощью LLM образцы были добавлены в тренировочный набор данных для модели машинного обучения; их использование позволило повысить результативность классификатора на 10%.

Подпишитесь на новости

Группа Астра выпустила конструктор ИИ-агентов для работы в закрытом контуре

Собрать ИИ-секретаря или помощника техподдержки из визуальных блоков — такой сценарий предлагает «Группа Астра». Компания вывела на рынок «Астра ИИ Платформу»: low-code-конструктор корпоративных ИИ-приложений. По заявлению разработчика, он позволяет сократить внедрение с месяцев до дней и работать без зависимости от зарубежных облаков.

Решение входит в экосистему «Астра ИИ» и поддерживает локальное развёртывание, включая закрытый контур.

Внутри два конструктора. ML отвечает за обучение и развёртывание моделей машинного обучения, LLM — за языковых ассистентов, поиск по документам и автоматизацию процессов.

Сценарии собираются из блоков, настраиваются и отлаживаются в реальном времени. Если визуальных возможностей мало, можно менять код и добавлять собственные блоки на Python.

Платформа поддерживает базы знаний для RAG: помощник ищет информацию в документах компании. Через внешние инструменты агенты подключаются к CRM, ERP, почте и веб-поиску.

Можно также объединять нескольких агентов и распределять между ними задачи.

Среди сценариев есть аналитика, финансовые задачи, техподдержка и мониторинг рисков. В одном из приведённых компанией примеров модели обрабатывают десять страниц чертежей и спецификаций за пять минут, подготавливая данные для инженерных систем.

По данным разработчика, продукт включён в реестр отечественного ПО и уже доступен заказчикам.

RSS: Новости на портале Anti-Malware.ru