


Безопасность RuPost повысили за счет интеграции с PT Sandbox

Безопасность RuPost повысили за счет интеграции с PT Sandbox

Безопасность RuPost повысили за счет интеграции с PT Sandbox

В рамках партнерства Positive Technologies и «Группы Астра» создано новое защищенное решение — бандл на основе системы управления корпоративной почтой RuPost и песочницы PT Sandbox. Предварительно было проведено тестирование на совместимость.

В связке с почтовым сервером PT Sandbox осуществляет проверку входящих писем и при обнаружении подозрительных ссылок или вложений проводит дополнительный анализ в изолированной виртуальной среде.

«Интеграция наших российских технологий — важный шаг к построению комплексного корпоративного цифрового рабочего места», — считает Сергей Макарьин, директор по развитию компании «РуПост».

«Интеграция песочницы PT Sandbox и сервера RuPost поможет компаниям не просто выполнить обязательства по импортозамещению сервиса электронной почты, но и обеспечить его комплексную защиту от угроз», — уточнил Сергей Осипов, возглавляющий в PT направление защиты от вредоносных программ.

Согласно статистике ИБ-компании, наиболее эффективным способом внедрения зловредов в сети организаций являются адресные имейл-рассылки. В период с 2022 года по июль 2024-го с их помощью было проведено 64% успешных атак.

Следуя курсу на импортозамещение, многие российские компании уже перешли с Microsoft Exchange на отечественный софт. Однако с уходом иностранных вендоров возникла также потребность в замене средств защиты имейл.

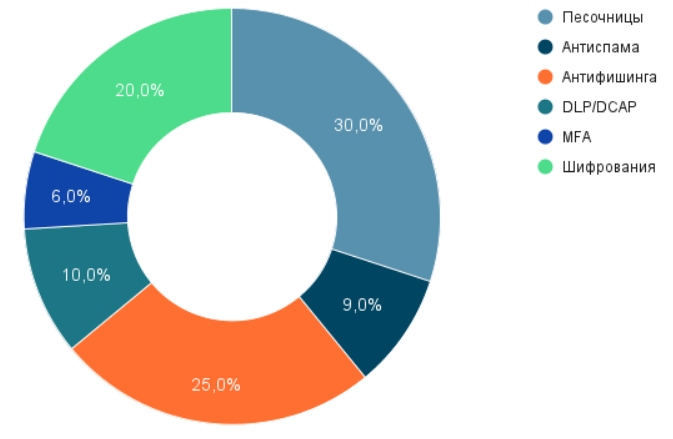
Опрос, проведенный летом среди подписчиков телеграм-канала Anti-Malware, показал, что при выборе новой почтовой системы компании прежде всего обращают внимание на уровень безопасности, а из защитных средств многим не хватает песочниц и антифишинга.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru