


Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет BadBox заразил 192 000 устройств после усилий полиции

Android-ботнет, собранный вредоносным приложением BadBox, разросся до 192 тысяч заражённых мобильных устройств. И это несмотря на недавние усилия правоохранителей в Германии, которые пытались положить конец активности ботнета.

Специалисты компании BitSight предупреждают о новом подходе операторов BadBox: если раньше вредонос атаковал китайские устройства Android неизвестных производителей, то теперь он легко заражает Yandex TV и Hisense.

Судя по всему, BadBox основан на семействе Android-вредоносов Triada, которое также специализируется на заражении бюджетных девайсов. Как правило, установка зловреда достигается с помощью атаки на цепочку поставок, но иногда злоумышленникам помогали в этом непорядочные сотрудники.

Задача BadBox — сгенерировать прибыль своим операторам. Для этого вредоносное приложение может использовать устройство в качестве прокси или реализовывать различные мошеннические рекламные схемы.

Кроме того, BadBox умеет устанавливать дополнительные зловреды, что грозит пользователям куда более серьёзными последствиями.

На прошлой неделе правоохранительные органы Германии сообщили об спешном проведении операции по ликвидации ботнета. По их словам, 30 тысяч смартфонов на Android были отрезаны от BadBox.

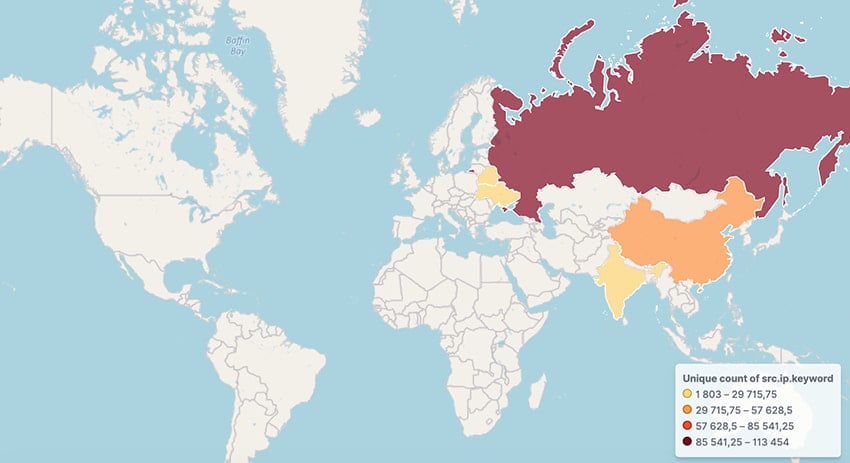
Тем не менее ботнет продолжает расти, что явно свидетельствует об отсутствии результата полицейской операции. Как отметил специалист BitSight Педро Фале, BadBox регистрирует более 160 тыс. уникальных IP-адресов в сутки.

Подавляющее большинство заражённых устройств находится в России, Китае, Индии, Белоруссии и Бразилии.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru