


Мошенники рассылают зловреды под видом обучающего ПО

Мошенники рассылают зловреды под видом обучающего ПО

Мошенники рассылают зловреды под видом обучающего ПО

Управление по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России (УБК МВД России) предупредило о новой схеме, которую мошенники используют в отношении тех, кто ищет работу.

Злоумышленники рассылают вредоносные программы под видом приложений для обучения и берут под полный контроль устройства жертв.

Мошенники размещают вакансии на крупных рекрутинговых платформах. Они предлагают хорошо оплачиваемую работу, как правило, удаленную.

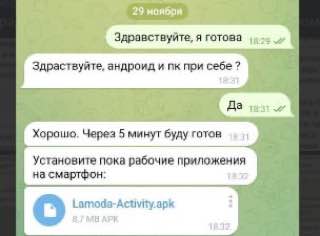
«Потенциального соискателя мошенники попросят заполнить анкету и пройти оплачиваемое обучение. Для убедительности общение может длиться несколько дней, в течение которых кандидатуру согласуют фейковые руководители, — сообщил официальный телеграм-канал УБК МВД России «Вестник киберполиции России». — Для прохождения обучения предлагают установить ряд приложений, одно из которых будет вредоносным. Если антивирусные программы пользователя будут блокировать установку, мошенники предоставят инструкцию как это обойти.  После установки приложение получит доступ к платежным сервисам и мессенджерам».


Как прокомментировала «Известиям» координатор проекта «Мошеловка» Евгения Лазарева, практика использования программных зловредов, которые требуются якобы для выполнения различных заданий, в том числе от лжеработодателей, чрезвычайно распространена, причем не только в России:

«Такие приложения и программы предлагают устанавливать еще и для выполнения заданий в рамках «подработки» без всякого обучения. Например, для схемы «оплата за лайки» или «букинг отелей». Нередко злоумышленники называют себя создателями обучающих программ и курсов дополнительного образования, для участия в которых необходимо скачивать подобное ПО».

Кроме того, зловреды маскируют под анкеты, тестовые задания, приглашения на собеседования и другие документы, необходимые для трудоустройства.

До сих пор довольно распространена традиционная схема мошенничества с трудоустройством, связанная с требованием оплаты за обучение или оформление документов. После получения денег злоумышленники просто исчезают. Как отметил адвокат Шон Бетрозов в комментарии для «Известий», обычно жертвами такой схемы являются домохозяйки, декретницы, студенты и пенсионеры.

«Преступники используют социальные сети, сайты вакансий, массовые рассылки и даже создают фальшивые сайты компаний. Эти порталы часто выглядят очень правдоподобно, копируя дизайн и даже URL-адреса, что вводит людей в заблуждение», — такие подробности привел Шон Бетрозов.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru