


В работе облачных сервисов Microsoft произошел глобальный сбой

В работе облачных сервисов Microsoft произошел глобальный сбой

В работе облачных сервисов Microsoft произошел глобальный сбой

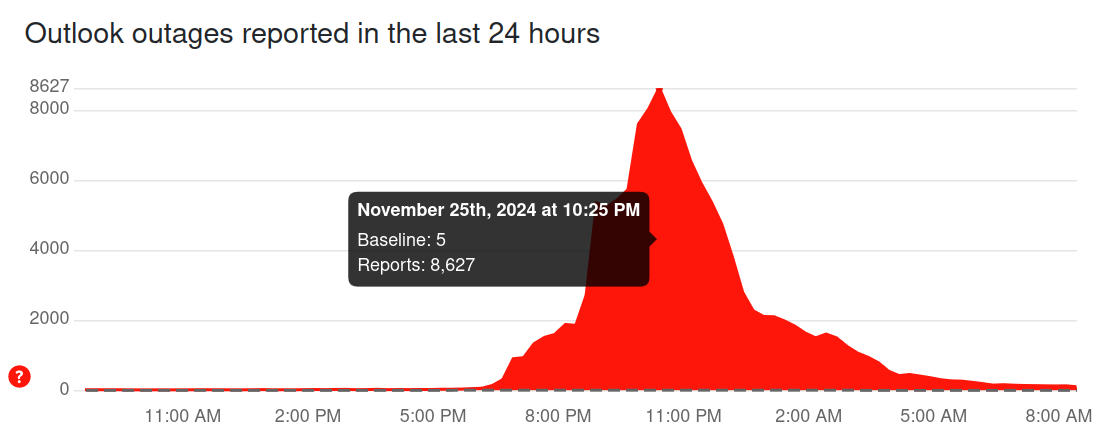
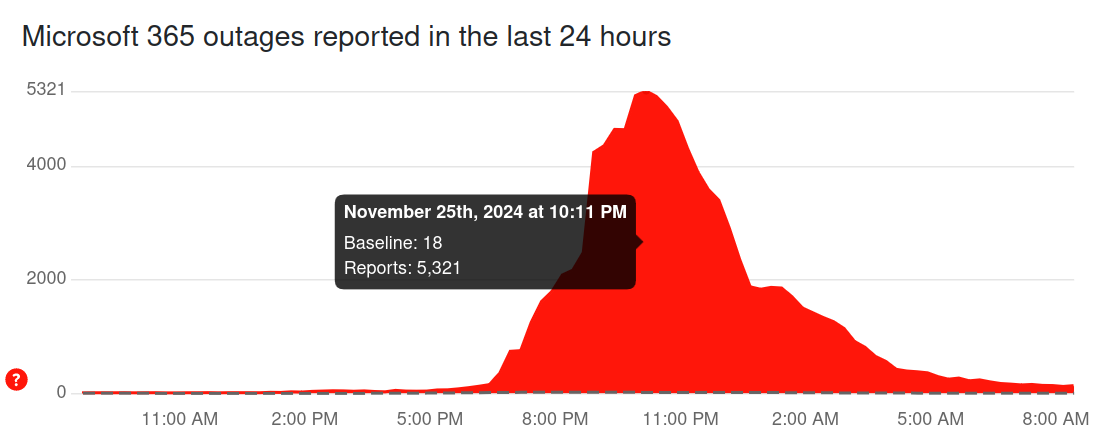
В ночь на 26 ноября в работе сервисов на платформе Microsoft 365, включая Teams, Exchange Online и Outlook, произошел сбой. Он продолжался 8 часов и был связан с ошибками в ходе планового обновления платформы.

Проблемы в работе сервисов Microsoft начали проявляться между 22:10 и 22:30 UTC (1:10 и 1:30 соответственно по московскому времени). Однако первые симптомы сбоя начали спорадически появляться уже в ночь на воскресенье 24 ноября.

Пользователи Outlook и Exchange Online не могли синхронизировать почту. В Teams перестали работать все функции, включая чаты, голосовые сообщения и календарь. Больше всего жалоб на прекращение работы сервисов поступало из обеих Америк, Австралии и зарубежного Дальнего Востока, где сбой пришелся на разгар рабочего дня.

Проблемы были вызваны неудачным обновлением платформы.

«Мы выявили недавнее изменение, которое, по нашему мнению, привело к сбою. Мы начали отменять изменение и выясняем, какие дополнительные действия необходимы для смягчения проблемы», — сообщили в Microsoft.

Служба поддержки Microsoft пообещала устранить проблемы за три часа. Однако оперативно это сделать не получилось, и работы затянулись до утра по UTC.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru