


Фишеры всё чаще обходят защиту с помощью SVG в письмах

Фишеры всё чаще обходят защиту с помощью SVG в письмах

Фишеры всё чаще обходят защиту с помощью SVG в письмах

Киберпреступники стали чаще использовать вложения в формате Scalable Vector Graphics (SVG) для вывода фишинговых форм или доставки вредоносных программ. Такой формат, по словам экспертов, помогает уходить от детектирования.

SVG — пример векторной графики, отличающийся от растровых JPG и PNG использованием линий, форм и текстовых данных. Основное преимущество SVG в возможности менять размер без потери качества.

Использовать SVG в фишинговых кампаниях злоумышленники научились далеко не вчера. Тем не менее исследователи из MalwareHunterTeam отмечают рост числа таких атак. Специалисты даже поделились образцами участвующих в подобной кампании вредоносов — здесь и здесь.

Помимо самой графики, файлы в формате SVG способны выводить HTML-контент с помощью элемента <foreignObject>, а также выполнять JavaScript-код после загрузки графики.

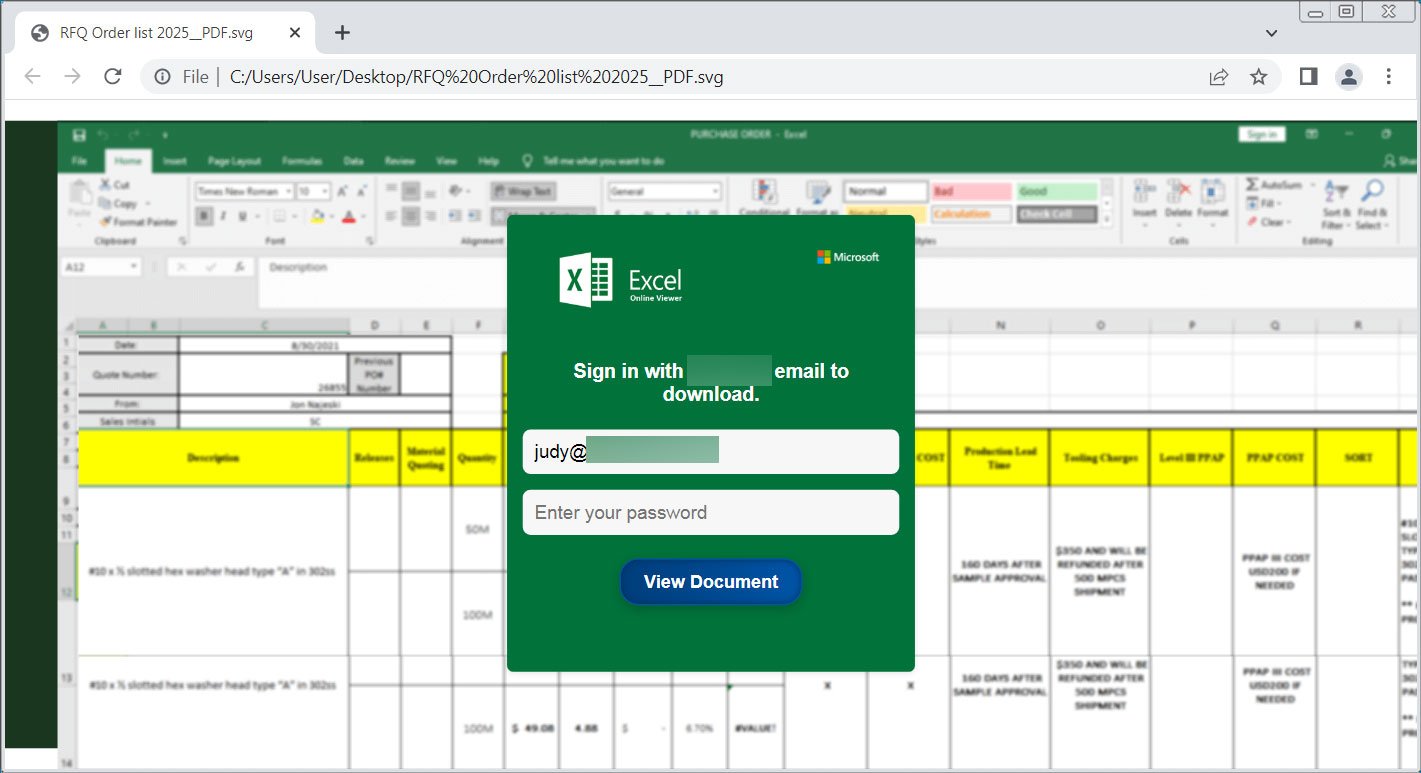
Эта функциональность позволяет атакующим создавать фишинговые формы, передающие введённые учётные данные. Одно из таких вложений, пойманное в недавней киберкампании, представляет собой замаскированный под Excel-таблицу файл (детекты на VirusTotal).

В этом файле можно найти форму, отправляющую всю введённую информацию злоумышленникам.

Источник: BleepingComputer


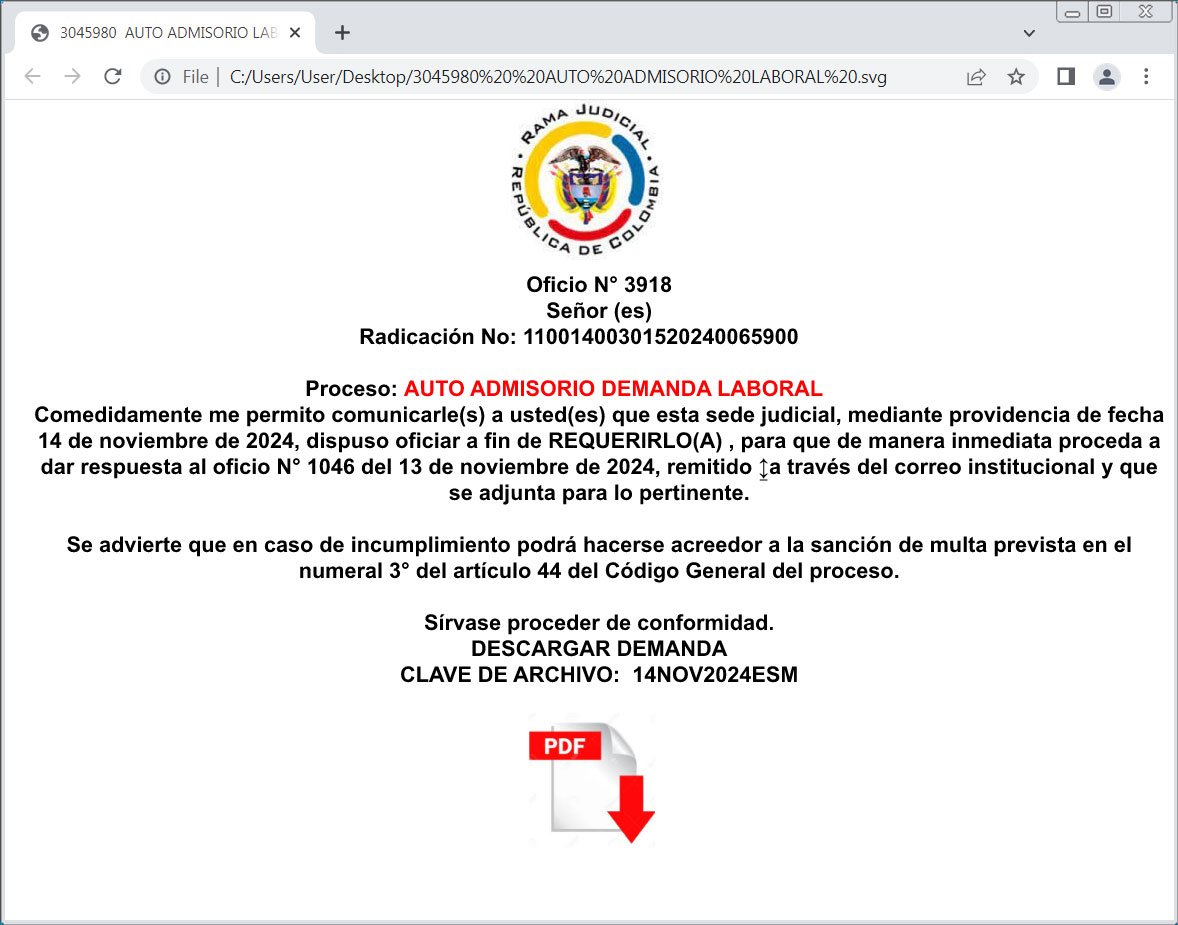
А вот ещё один пример: SVG-вложение подаётся под видом официального документа, предлагающего кликнуть на кнопке «Загрузить». По ссылке происходит скачивание вредоносной программы.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru