


Фишеры всё чаще обходят защиту с помощью SVG в письмах

Фишеры всё чаще обходят защиту с помощью SVG в письмах

Фишеры всё чаще обходят защиту с помощью SVG в письмах

Киберпреступники стали чаще использовать вложения в формате Scalable Vector Graphics (SVG) для вывода фишинговых форм или доставки вредоносных программ. Такой формат, по словам экспертов, помогает уходить от детектирования.

SVG — пример векторной графики, отличающийся от растровых JPG и PNG использованием линий, форм и текстовых данных. Основное преимущество SVG в возможности менять размер без потери качества.

Использовать SVG в фишинговых кампаниях злоумышленники научились далеко не вчера. Тем не менее исследователи из MalwareHunterTeam отмечают рост числа таких атак. Специалисты даже поделились образцами участвующих в подобной кампании вредоносов — здесь и здесь.

Помимо самой графики, файлы в формате SVG способны выводить HTML-контент с помощью элемента <foreignObject>, а также выполнять JavaScript-код после загрузки графики.

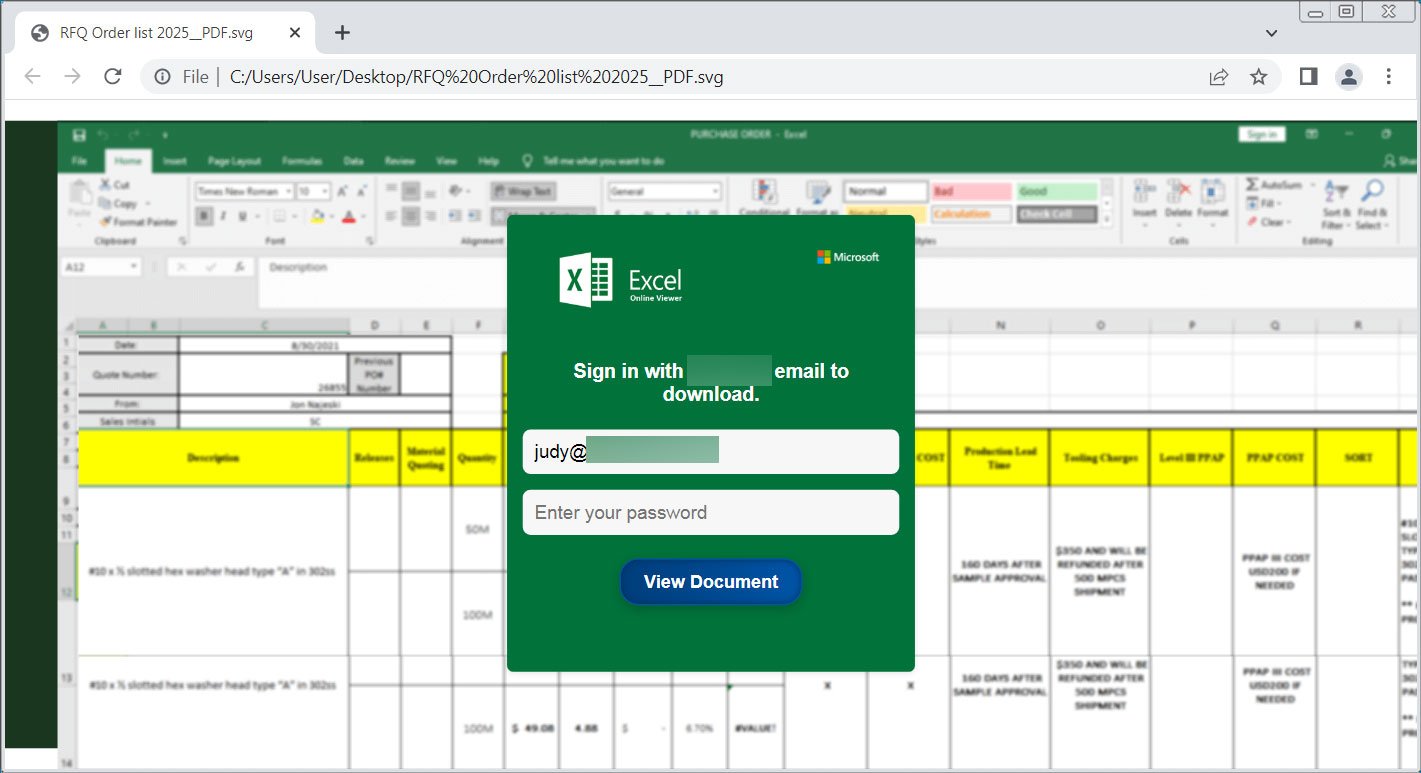
Эта функциональность позволяет атакующим создавать фишинговые формы, передающие введённые учётные данные. Одно из таких вложений, пойманное в недавней киберкампании, представляет собой замаскированный под Excel-таблицу файл (детекты на VirusTotal).

В этом файле можно найти форму, отправляющую всю введённую информацию злоумышленникам.

Источник: BleepingComputer


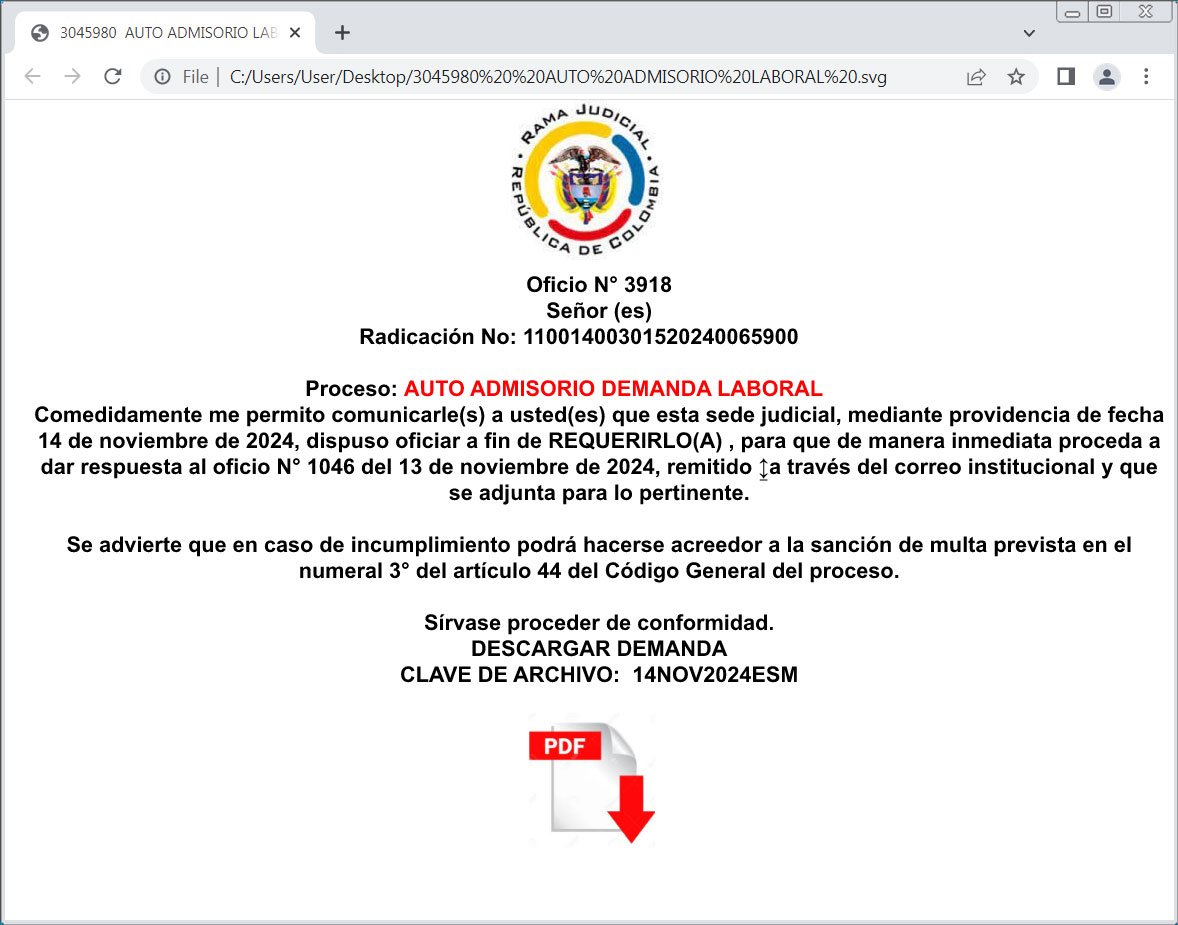
А вот ещё один пример: SVG-вложение подаётся под видом официального документа, предлагающего кликнуть на кнопке «Загрузить». По ссылке происходит скачивание вредоносной программы.

Подпишитесь на новости

Россиян пугают штрафом в 50 тысяч рублей за реестр банковских карт

В соцсетях распространяют ложное сообщение о штрафе в 50 тысяч рублей за несвоевременную передачу данных в единый реестр банковских карт. Гражданам самостоятельно подавать такие сведения не нужно: информацию передают банки.

На недостоверную публикацию обратила внимание «Лапша Медиа». Проект также предполагает, что изображение с предупреждением создано с помощью ИИ, указывая на многочисленные ошибки и опечатки в тексте.

Единая система учёта платёжных карт действительно создаётся. Согласно разъяснению Банка России, до 1 сентября 2027 года банки должны передать в неё номера и виды действующих карт, а также ИНН владельцев. Оператором системы выступает НСПК.

С 1 сентября 2027 года банки начнут проверять общее количество карт клиента перед выдачей новой. Ограничение в 20 карт направлено против массового оформления карт для передачи мошенникам. 

При этом ранее выпущенные карты продолжат действовать, даже если их число превышает лимит: принудительно закрывать их не потребуется.

RSS: Новости на портале Anti-Malware.ru