


Арестован руководитель одного из ИБ-подразделений Ростелекома

Арестован руководитель одного из ИБ-подразделений Ростелекома

Арестован руководитель одного из ИБ-подразделений Ростелекома

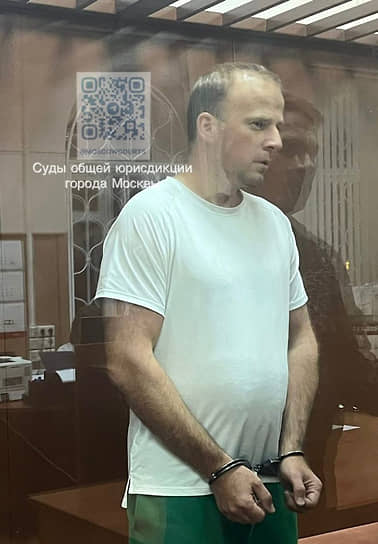
Басманный суд Москвы арестовал директора департамента мониторинга и реагирования на киберугрозы Центра кибербезопасности и защиты «Ростелекома» Владимира Шадрина. Ему вменяют мошенничество в особо крупном размере.

По данным «Коммерсанта», Владимир Шадрин и гендиректор компании «Комплаинс софт» Антон Менчиц могут быть причастны к хищению средств, выделенных на закупку ПО. Речь идет о сумме в 180 млн рублей.

Шадрину и Менчицу предъявлено обвинение по статье 159 ч.4 УК РФ – мошенничество в особо крупном размере. Ответственность по ней может составлять до 10 лет лишения свободы.

Следствие ходатайствовало об избрании меры пресечения обвиняемым в виде заключения под стражу.

«Суд удовлетворил ходатайство следователя об избрании меры пресечения в виде заключения под стражу Шадрина Владимира Андреевича до 12 января», — сообщила пресс-служба Басманного суда «РИА Новости».

По сообщению официального телеграм-канала московских судов общей юрисдикции, ходатайство следствия об аресте Менчица также удовлетворено.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru