


В Positive Technologies предупредили о новой сложной фишинговой схеме

В Positive Technologies предупредили о новой сложной фишинговой схеме

В Positive Technologies предупредили о новой сложной фишинговой схеме

Новая сложная фишинговая схема базируется на завоевании доверия потенциальной жертвы и попытках заставить запустить зловред. В качестве приманки обычно используются информационные письма регуляторов.

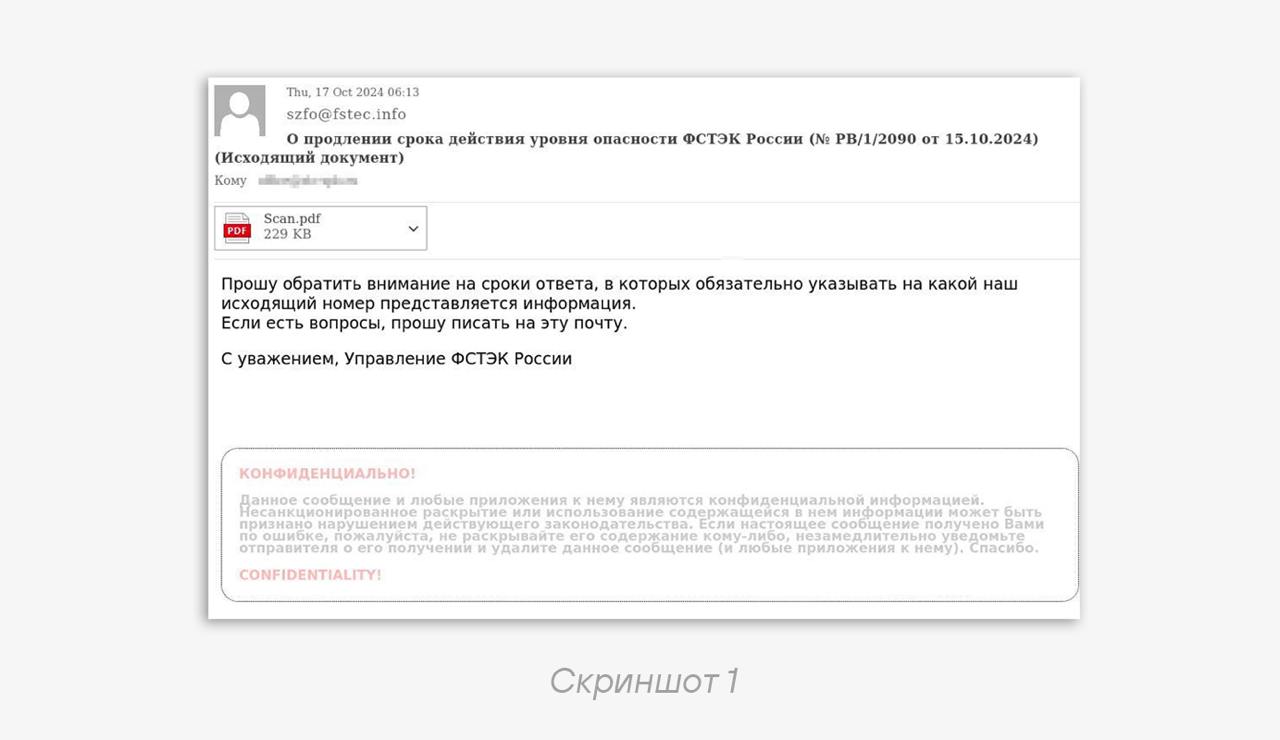
Схема, как сообщила группа киберразведки экспертного центра безопасности Positive Technologies (PT ESC), была выявлена в конце октября. Рассылка содержала якобы информационные письма ФСТЭК России.


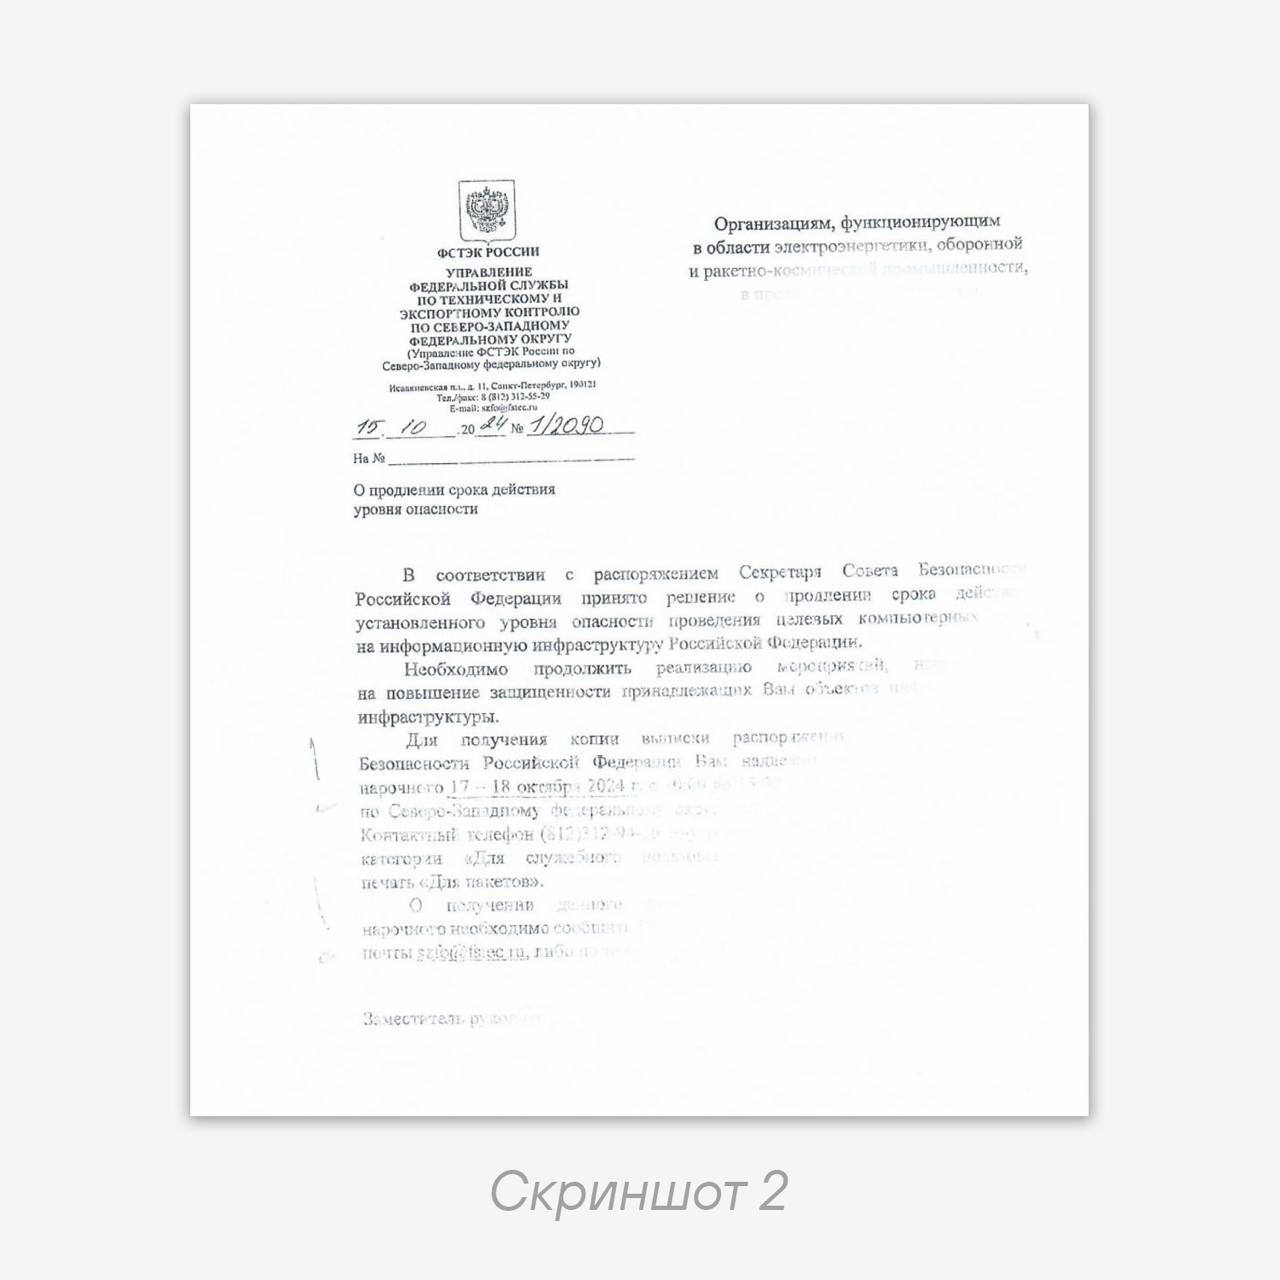
Документ, прикрепленный к письму, не содержал вредоносного кода. Но он был нечитаемым.


Для отправки документа использовался домен fstec.info. Он не является официальным доменом ФСТЭК и был зарегистрирован незадолго до рассылки — в середине октября 2024 года.

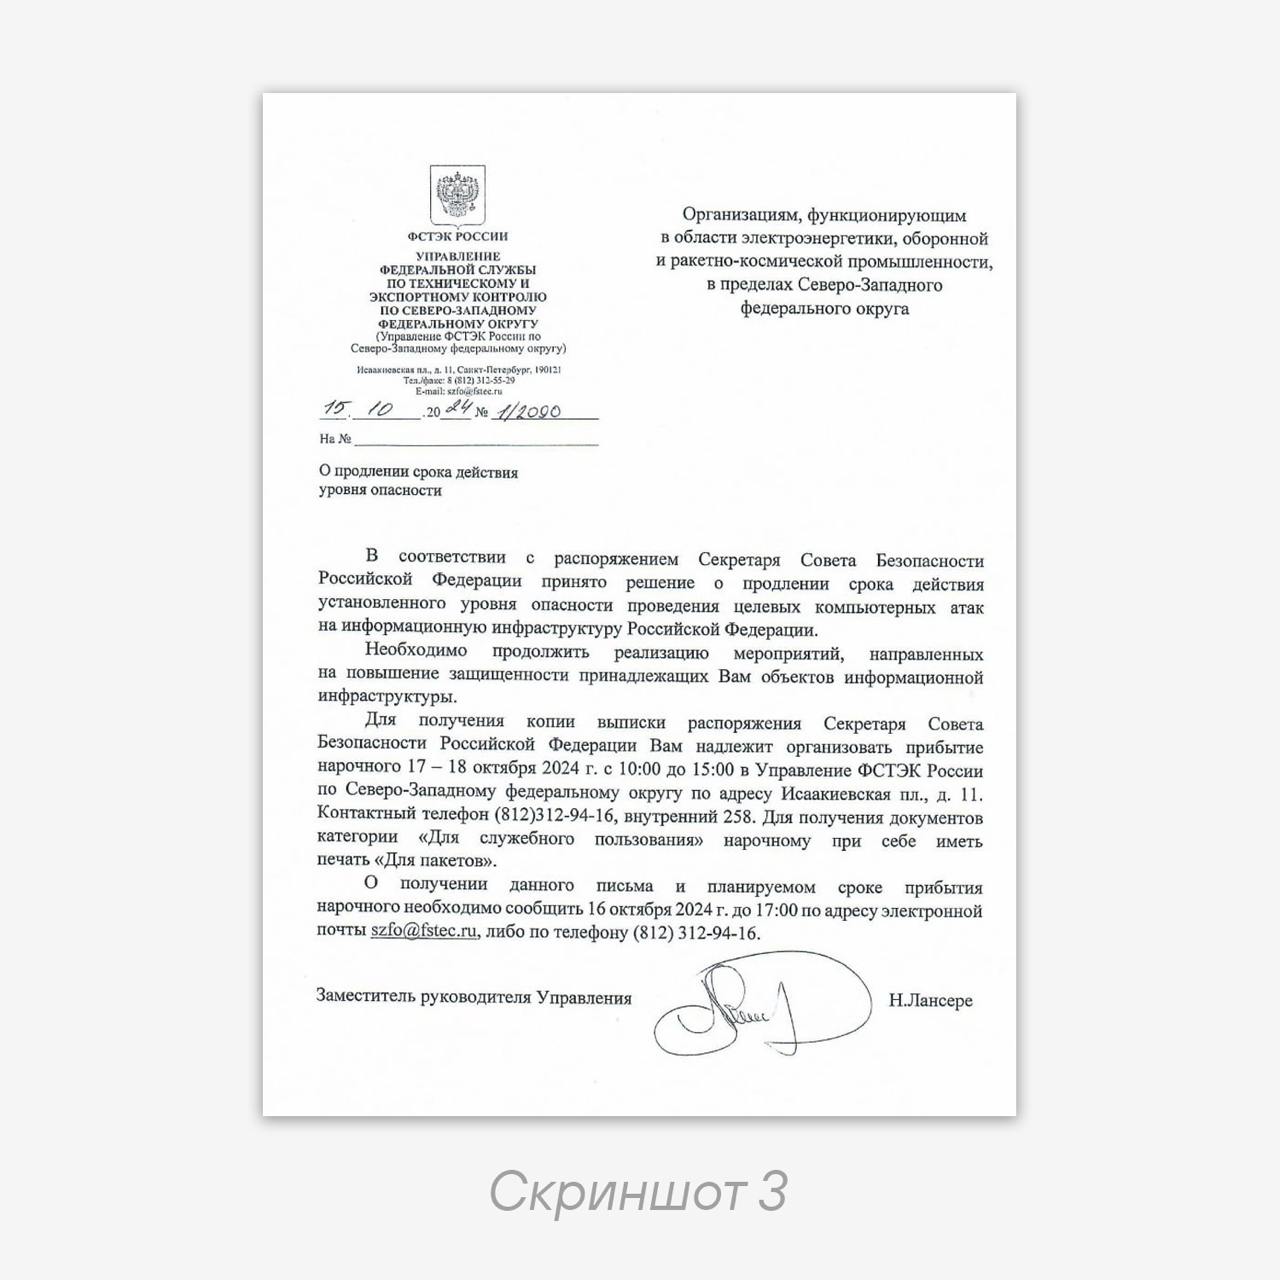
А вот более качественный скан письма уже оказался исполняемым файлом, замаскированным под PDF-документ. При запуске этого файла стартует сессия удаленного управления, к которой получает доступ злоумышленник. Но для отвлечения внимания открывается легитимный документ.

Как предупредила PT ESC, тактика данной атаки близка к PseudoGamaredon (Core Werewolf).

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru