


Троян Rhadamanthys раздается в фейковых письмах о нарушении авторских прав

Троян Rhadamanthys раздается в фейковых письмах о нарушении авторских прав

Троян Rhadamanthys раздается в фейковых письмах о нарушении авторских прав

Эксперты Check Point выявили новую кампанию по распространению инфостилера Rhadamanthys. Ее авторы с июля прицельно рассылают письма от имени известных организаций, обвиняя получателей в нарушении авторских прав.

Для каждой адресной рассылки создается новый Gmail-аккаунт — по всей видимости, мошенники используют автоматизацию. Из-за этого иногда случаются нестыковки; так, одна из израильских компаний получила вредоносное письмо на корейском языке.

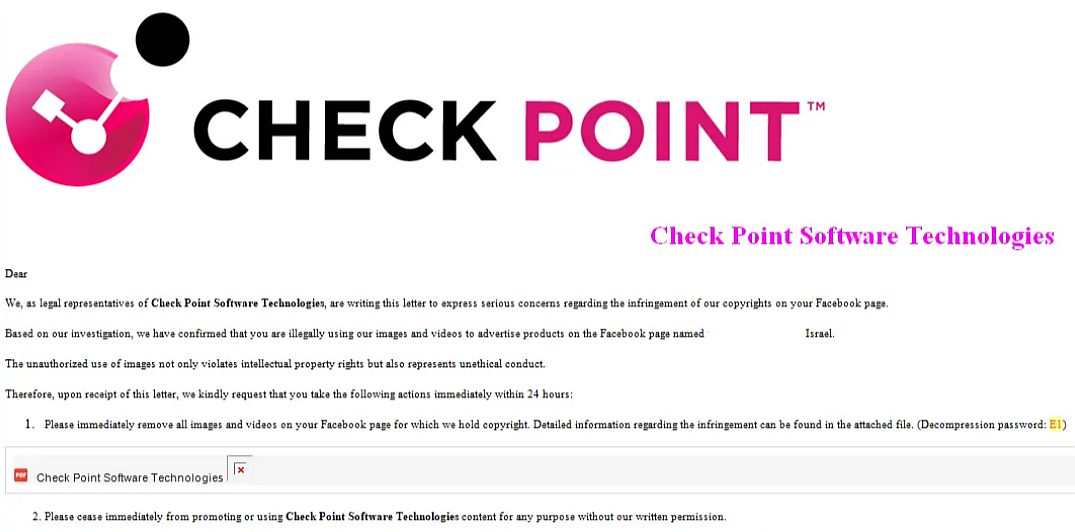
Злоумышленники имитируют десятки известных компаний, пытаясь сыграть на чувстве вины. По данным Check Point, в 70% случаев используется имя представителя ИТ-индустрии, рынка развлечений или СМИ.

Поддельные уведомления сопровождаются требованием в кратчайшие сроки удалить из соцсети контент, защищенный авторским правом и опубликованный без разрешения. Подробности и инструкции якобы приведены во вложении.


На самом деле этот файл по сути является ссылкой на сайт-редиректор, перенаправляющий браузер на Dropbox или Discord для загрузки запароленного архива (пароль указан в теле письма). В нем сокрыты маскировочный документ (ESPS или PDF), легитимный экзешник и DLL с модулями Rhadamanthys.

При запуске EXE-файл выполняет загрузку вредоносной библиотеки по методу DLL sideloading. После активации инфостилер записывает в папку «Документы» копию своей DLL значительно большего размера, выдавая ее за компонент Firefox (FirefoxData.dll), а также создает ключ реестра, чтобы закрепиться в системе.

Функционально обе копии идентичны, вторая отличается лишь весом, раздутым за счет добавления пустого оверлея. Скорее всего, такой трюк используется для обхода антивирусов: наличие бесполезных данных меняет хеш-сумму, к тому же некоторые сканеры не проверяют слишком тяжелые файлы.

Анализ новейшего образца Rhadamanthys (сборки 0.7) показал, что цепочка заражения мало изменилась. Его модули отдаются с C2 в виде WAV-файла (спрятаны по методу стеганографии) и загружаются в память credwiz.exe, OOBE-Maintenance.exe, openwith.exe, dllhost.exe или rundll32.exe.


При выпуске новой версии коммерческого стилера разработчики хватались, что реализовали распознавание текста с помощью ИИ. На поверку это оказался классический случай OCR, построенного на базе алгоритмов машинного обучения.

Новый компонент плохо справляется с разноцветными текстами, не читает рукопись и работает только с ходовыми шрифтами. Тем не менее, обновка помогает зловреду вытаскивать нужные данные из статических файлов — PDF, изображений.

Подвергнутый анализу OCR-модуль был снабжен списком из 2048 слов, похожих на пароли к биткоин-кошелькам. Не исключено, что операторы Rhadamanthys нацелились на кражу криптовалюты.

Вредоносные письма в рамках текущей кампании рассылаются в сотни организаций обеих Америк, Ближнего Востока, Европы и Юго-Восточной Азии. Эксперты полагают, что охват на самом деле шире: они отслеживают атаки лишь по своей клиентской базе.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru