


Баг Диспетчера задач в Windows 11 сбивает счетчик запущенных процессов

Баг Диспетчера задач в Windows 11 сбивает счетчик запущенных процессов

Баг Диспетчера задач в Windows 11 сбивает счетчик запущенных процессов

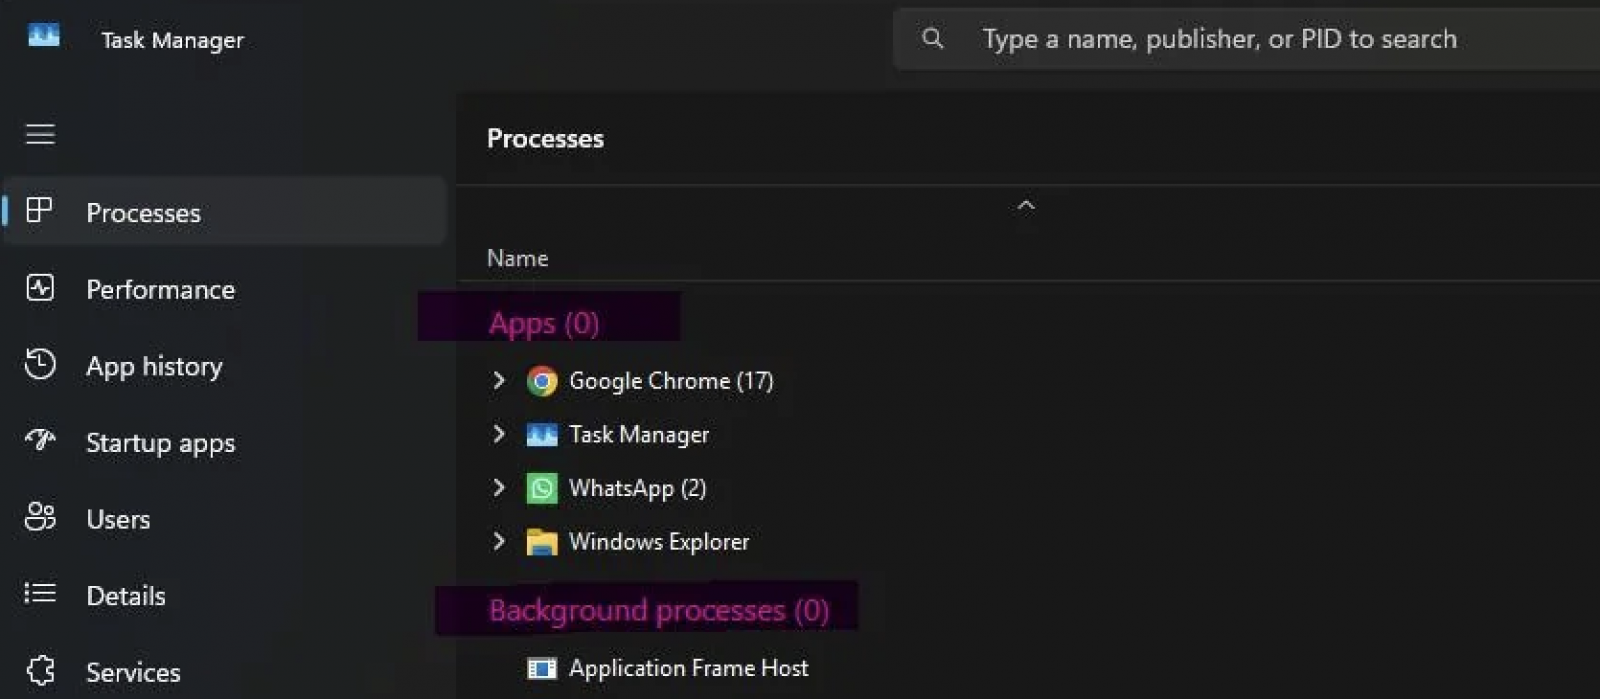
Microsoft изучает сообщения о новом баге в Windows 11: Диспетчер задач показывает некорректное число запущенных на устройстве приложений и фоновых процессов.

Судя по всему, это всего лишь ошибка вывода информации, так как в остальном Диспетчер остается полностью функциональным.

По словам самой Microsoft, проблема связана с предварительным обновлением для Windows 11 24H2 под номером KB5044384.

«После установки предварительного обновления от октября (KB5044384), пользователи могут столкнуться с багом, из-за которого количество процессов и запущенных приложений в Диспетчере задач отображается как ноль, несмотря на наличие работающих программ», — пишет корпорация.


Как уточняют разработчики, проблема встречается исключительно на тех устройствах, где включена опция «группировать по типу». Microsoft в данный момент работает над фиксом, который должен выйти с ближайшими обновлениями Windows.

Техногигант из Редмонда признал ошибку после появления жалоб, которых за последнюю неделю набралось немало.

Напомним, именно апдейт KB5044384 был призван устранить неприятный баг, из-за которого команда «sfc /scannow» каждый раз выводила ошибки поврежденных файлов.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru