


Windows позволяет обойти проверку драйверов и установить руткит

Windows позволяет обойти проверку драйверов и установить руткит

Windows позволяет обойти проверку драйверов и установить руткит

Условные атакующие могут провести даунгрейд и понизить версию корневых компонентов Windows, что приведет к обходу проверки подписи драйверов — Driver Signature Enforcement и позволит установить в систему руткиты.

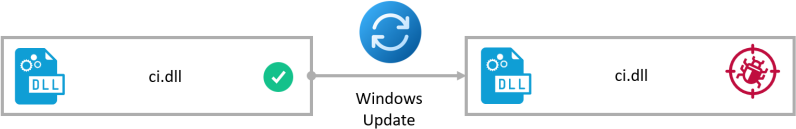
Этот вектор подразумевает получение контроля над механизмом обновления Windows, с помощью которого злоумышленники могут подсунуть полностью пропатченной системе устаревшие компоненты.

Исследователь из компании SafeBreach Алан Левиев попытался предупредить Microsoft о проблеме, однако в корпорации отреагировали холодно: дескать, это не нарушает текущих ограничений ОС и не выходит за рамки безопасности.

Тем не менее, по словам специалиста, с помощью этой бреши можно выполнить код на уровне ядра от лица администратора.

Левиев даже выложил инструмент под названием «Windows Downdate», позволяющий подсунуть системе уязвимые компоненты: DLL, драйверы и т. п.

«Мне удалось внедрить старые уязвимости в полностью пропатченные системы. В частности, речь идет об обходе Driver Signature Enforcement (DSE) и загрузке неподписанных драйверов уровня ядра», — пишет Левиев.

Эксперт назвал свой метод «ItsNotASecurityBoundary» и показал его на примере подмены  файла ci.dll, отвечающей за работу DSE. Вместо нормальной библиотеки Левиев подсунул непропатченную версию, которая игнорировала подписи драйверов.


Видео демонстрации вектора атаки на систему Windows 11 23H2 исследователь выложил на Vimeo:

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru