


Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Опубликован PoC захвата контроля над принтером Xerox через RCE-уязвимость

Раскрыты детали уязвимости в принтерах Xerox, которая позволяет повысить права админа до root и полностью скомпрометировать сетевое устройство. Обновления прошивок и патчи доступны на сайте производителя.

Проблема CVE-2024-6333 (7,2 балла CVSS) актуальна для МФУ семейств EC80xx, AltaLink, VersaLink, WorkCentre. Список затронутых моделей и новых прошивок представлен в бюллетене Xerox (PDF).

По словам авторов опасной находки, эксплойт возможен при наличии доступа уровня админа к веб-интерфейсу и позволяет удаленно выполнить любой код с правами суперпользователя. В случае успеха злоумышленник получит возможность выполнять системные команды и захватить контроль над уязвимым устройством.

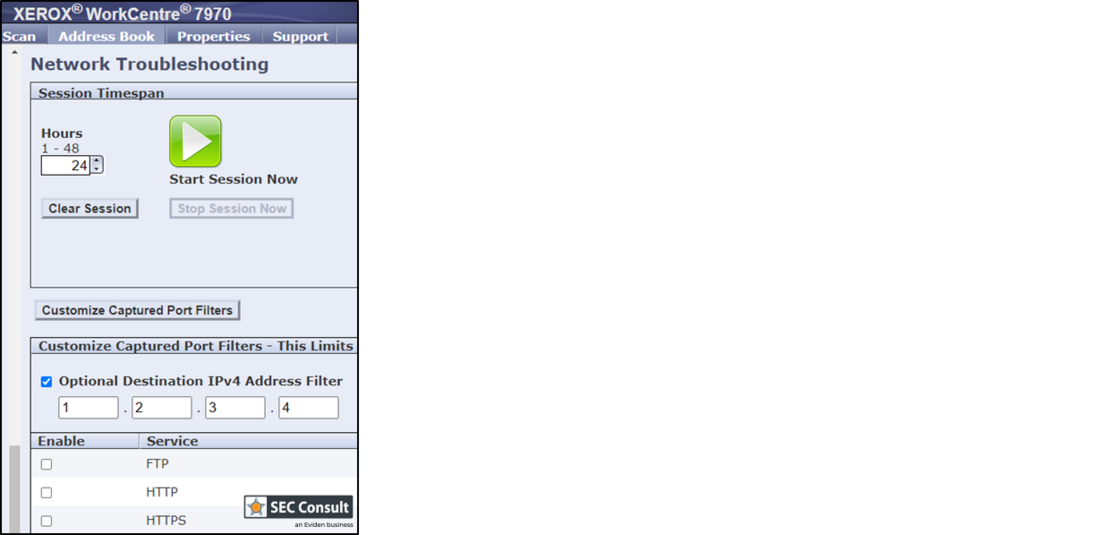
Служба сетевой диагностики, доступная через веб-интерфейс Xerox и используемая для устранения отказов, построена на базе анализатора трафика tcpdump. При этом пользователь может применять кастомные фильтры по IP и сервисам.


Проверка вводимых значений IPv4, как выяснилось, реализована некорректно; из-за этого появилась возможность инъекции системных команд, в том числе команд обратного шелла. Поскольку tcpdump запускается с привилегиями root, автор атаки сможет получить полный доступ к принтеру Xerox.

Данная уязвимость менее опасна, чем та, что объявилась в устройствах этого производителя, и не только, три года назад. Проблема CVE-2021-3438 позволяла обычному пользователю повысить привилегии до SYSTEM и выполнить сторонний код в режиме ядра. Тем не менее пользователям продуктов Xerox настоятельно советуют обновить прошивки.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru