


Лаборатория Касперского прошла сертификацию процессов безопасной разработки

Лаборатория Касперского прошла сертификацию процессов безопасной разработки

Лаборатория Касперского прошла сертификацию процессов безопасной разработки

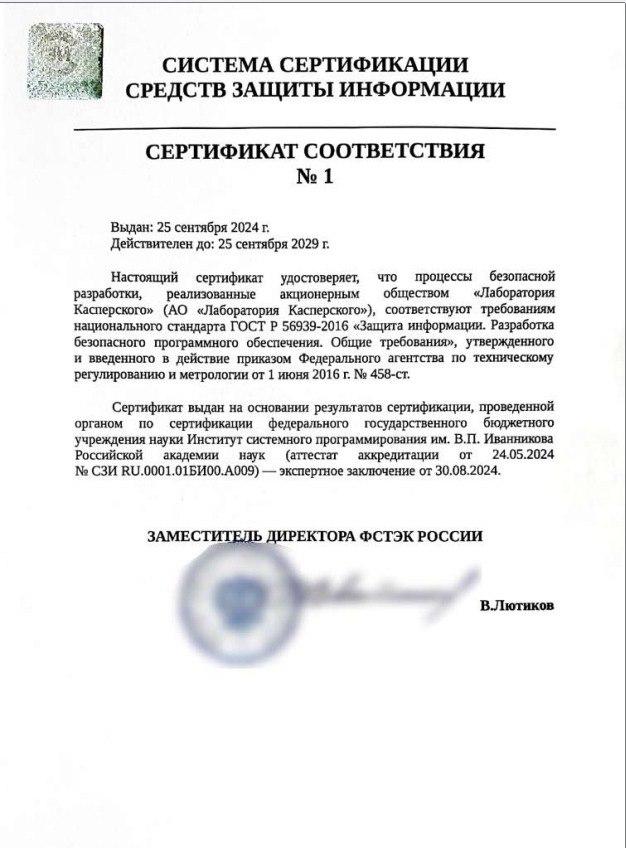
«Лаборатория Касперского» стала первой компанией в России, которая получила сертификат ФСТЭК России о соответствии процессов безопасной разработки программного обеспечения требованиям ГОСТ Р 56939 «Защита информации. Разработка безопасного программного обеспечения. Общие требования».

При этом сертификация проведена как по действующей редакции ГОСТ Р 56939-2016, так и по новой ГОСТ Р 56939-2024. Требование соответствию ГОСТ Р 56939 уже включается во все проводимые коммерческие конкурсы и прописано в документах всех значимых отраслей, включая медицину, транспорт, финансовую сферу и объекты критической информационной инфраструктуры.

Сертификация, когда регулятор проверяет соответствие ГОСТ не на уровне отдельного программного обеспечения, а на уровне компании, начала проводиться с 1 июня 2024 года. Тогда же получил аккредитацию первый и пока единственный орган по сертификации в данной области — Институт системного программирования Российской академии наук им. В. П. Иванникова (ИСП РАН).

«„Лаборатория Касперского” начала внедрять практики безопасной разработки задолго до того, как стали предъявлять те или иные требования по этой части регуляторы и заказчики. Мы первыми поддержали ФСТЭК России, когда требования ГОСТ 2016 года стали обязательными к выполнению при сертификации продуктов. Мы вошли в рабочую группу с ИСП РАН и испытательной лабораторией НТЦ „Фобос-НТ”, апробировали новые инструменты и подходы, на практике показали, что документ выполним. Но жизнь менялась, с каждым годом запрос на безопасность растёт, и пришла пора актуализировать ГОСТ, что мы и сделали в инициативном порядке. Поэтому мы особенно гордимся тем, что первыми в отрасли получили сертификат соответствия, — комментирует Карина Нападовская, руководитель центра сертификации и соответствия стандартам в „Лаборатории Касперского”. — Этот процесс требовал больших ресурсов и серьёзной подготовки. Во многих тендерах уже присутствуют требования к безопасной разработке, и сертификат даёт нам значительные конкурентные преимущества. Мы предлагаем заказчикам первоклассные и соответствующие всем требованиям регуляторов решения по защите информации».

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru