


В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

В СНГ провели атаку на госструктуру через уязвимость Roundcube Webmail

Эксперты Positive Technologies обнаружили вредоносное письмо, адресованное госучреждению одной из стран СНГ. Анализ показал, что вложение содержит эксплойт к XSS-уязвимости в Roundcube Webmail, открывающей доступ к служебной переписке.

Речь идет о CVE-2024-37383, которую участники проекта с открытым исходным кодом устранили в минувшем мае. Примечательно, что поддельное сообщение не содержало текста, а аттач почтовый клиент не отображал.

Данная уязвимость позволяет при открытии письма выполнить сторонний JavaScript-код в браузере жертвы. В результате авторы эксплойт-атаки смогут перехватывать переписку и учетки имейл, а также использовать конфиденциальные данные для развития атаки.

«Roundcube Webmail является не самым известным почтовым клиентом среди частных пользователей, однако он по умолчанию входит в популярную панель управления хостиногом cPanel, которая имеет по меньшей мере 450 тысяч установок, — отметил Максим Андреев, возглавляющий группу исследования сложных угроз в TI-отделе экспертного центра PT. — Атаки через веб-клиент могут нанести значительный ущерб государственным органам, поскольку программа, по нашим наблюдениям, довольно часто используется в этой сфере».

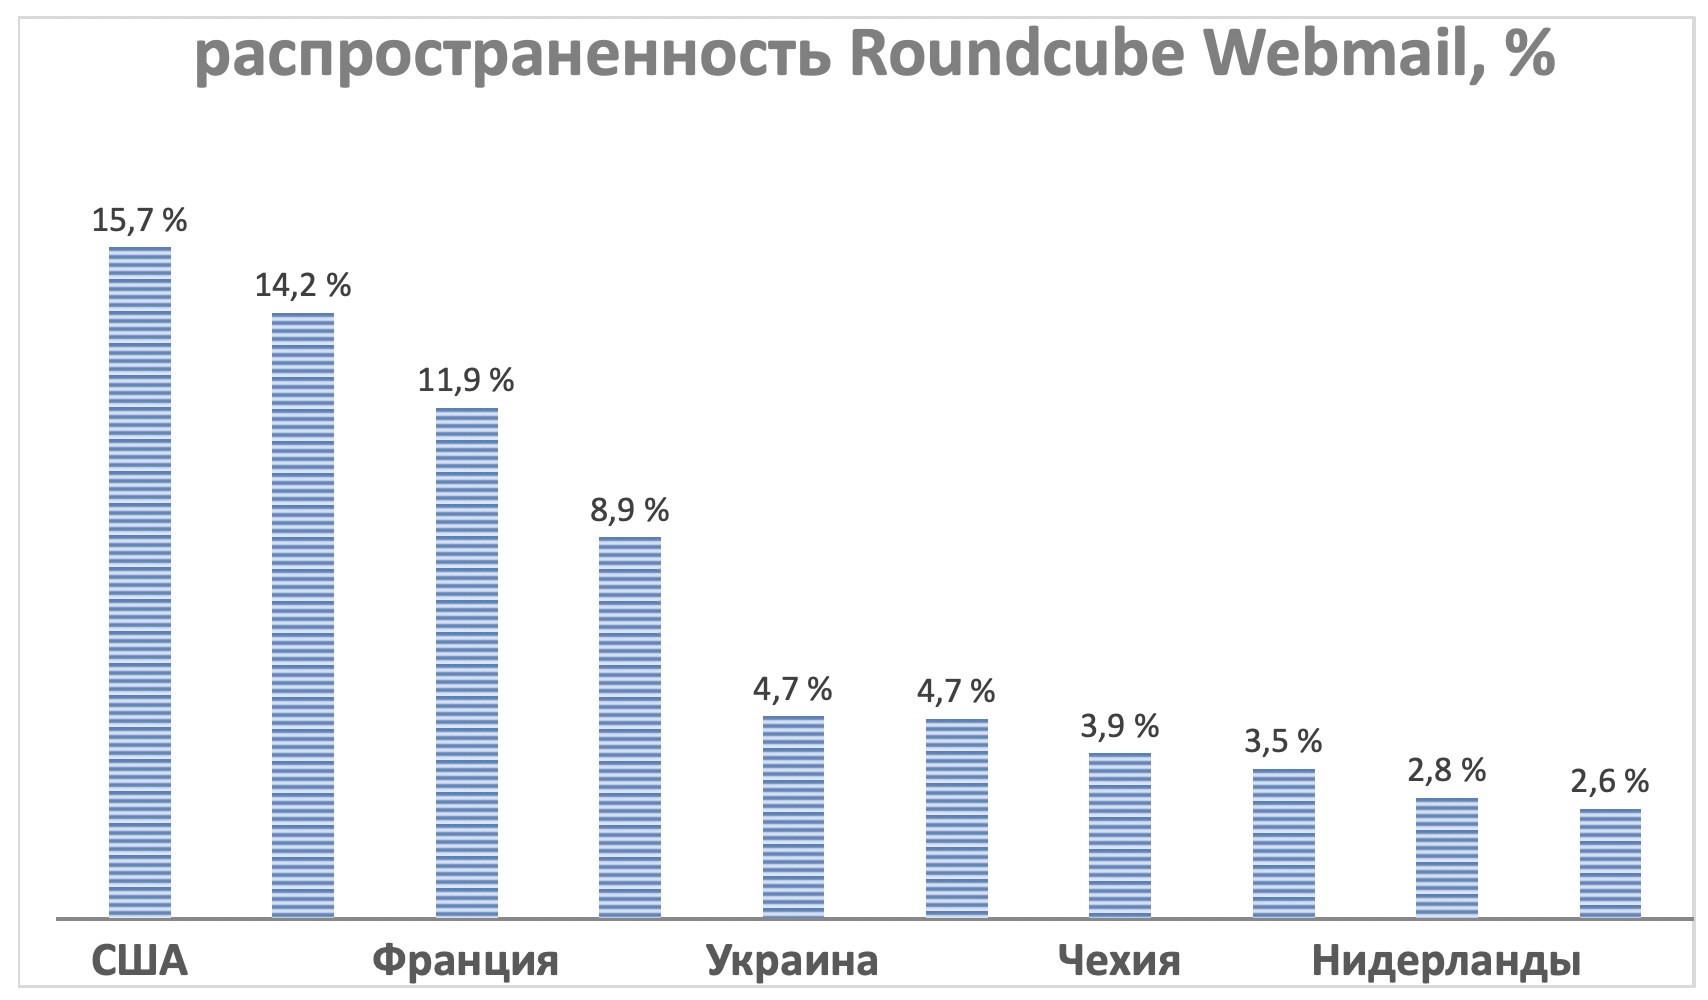
Сканирование интернета показало, что половина серверов Roundcube Webmail расположены в США, Франции, Германии, и Бразилии. В ТОП-10 стран также входит Россия.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru