


Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Провайдер «Омские кабельные сети» с 12 октября не может справиться с масштабной DDoS-атакой. Она затронула всю его инфраструктуру и затруднила многим пользователям доступ к услугам.

О проблемах «Омских кабельных сетей» сообщило местное онлайн-издание «РИА СуперОмск» утром 12 октября по местному времени.

Спустя несколько часов инцидент подтвердила сама компания в корпоративном паблике в соцсети VK:

«В данный момент наша компания, сталкивается с распределенной DDoS-атакой, затрагивающей нашу инфраструктуру и абонентов. Приносим извинения за возможные неудобства, наши специалисты прилагают все усилия для минимизации последствий». 

Однако по состоянию на 14 октября, как сообщила «Газета Ру», сайт компании не работал. В неработоспособности главного сайта компании убедился и корреспондент Anti-Malware.ru по состоянию на 13 часов 14 октября.

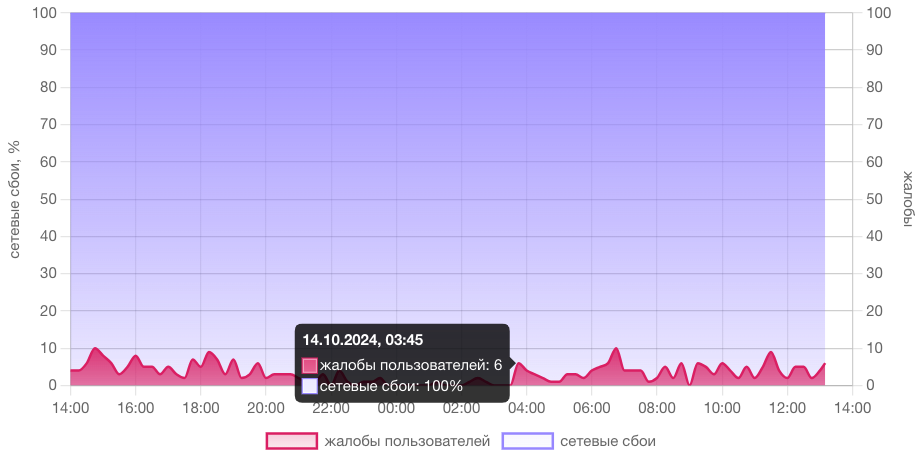
По данным сервиса Downdetector, количество жалоб на неработоспособность сервисов «Омских кабельных систем» стабильно высокая. При этом многие пользователи отмечают, что услуги по предоставлению кабельного телевидения работают в прежнем режиме, так как атака их не затронула.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru