


OpenAI: Киберпреступники использовали ChatGPT для написания вредоносов

OpenAI: Киберпреступники использовали ChatGPT для написания вредоносов

OpenAI: Киберпреступники использовали ChatGPT для написания вредоносов

Специалистам компании OpenAI удалось ликвидировать более 20 киберкампаний, в которых возможности чат-бота ChatGPT использовались для разработки вредоносных программ и организации целевого фишинга.

Отчёт OpenAI описывает активность киберпреступников с начала 2024 года и впервые официально подтверждает использование генеративных возможности ChatGPT для проведения кибератак.

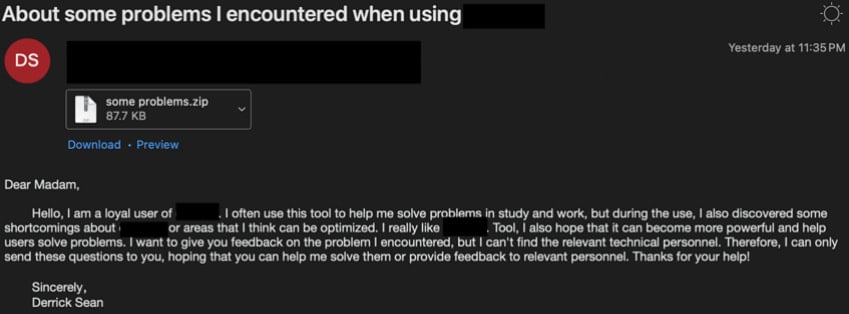
Например, специалисты упоминают группу SweetSpecter, которая якобы организует кибершпионаж и атакует власти ряда стран Азии. Участники SweetSpecter тщательно готовят электронные письма для целевого фишинга, оснащая их ZIP-архивами с вредоносным содержимым.

В результате в систему жертвы попадает троян SugarGh0st, открывающий злоумышленникам удалённый доступ к устройству.


Кроме того, в отчёте описывается иранская кибергруппировка CyberAv3ngers, стоящая за таргетированными атаками на промышленные системы стран Запада. Злоумышленники просили ChatGPT выдать учётные данные, используемые в популярных ПЛК по умолчанию.

OpenAI отметила ещё одну иранскую группу — Storm-0817. Эта APT задействовала возможности чат-бота для отладки вредоносных программ.

«В частности, STORM-0817 использовала ChatGPT для разработки кода на стороне сервера, необходимого для установки соединений со скомпрометированными устройствами», — отмечается в отчёте (PDF).

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru