


Кто-то взломал Архив Интернета и вытащил данные 31 млн пользователей

Кто-то взломал Архив Интернета и вытащил данные 31 млн пользователей

Кто-то взломал Архив Интернета и вытащил данные 31 млн пользователей

Некоммерческая организация «Архив Интернета» (Internet Archive), которой принадлежит сервис Wayback Machine, хранящий историю веб-страниц, стала жертвой взлома и утечки внутренних данных. По оценкам экспертов, инцидент затронул 31 млн пользователей.

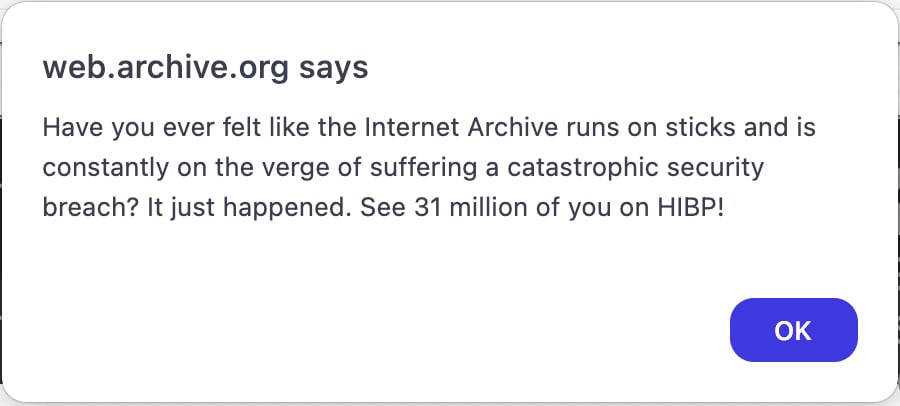
Впервые о возможном взломе заговорили в среду, когда ряд посетителей archive.org обратил внимание на нетипичный JavaScript-алерт, размещённый, судя по всему, взломавшими сайт киберпреступниками.

«У вас когда-нибудь было ощущение, что “Архив Интернета“ работает на костылях и буквально находится на грани взлома? Вот он и произошёл. Ищите информацию об утечке ваших данных на HIBP (сервис по отслеживанию утечек Have I Been Pwned — прим. Anti-Malware.ru)», — гласило уведомление.


Создатель Have I Been Pwned Трой Хант подтвердил изданию BleepingComputer, что злоумышленники девять дней назад действительно поделились аутентификационной базой. На деле это был SQL-файл с именем «ia_users.sql» и весом 6,4 ГБ.

В файле содержалась информация о зарегистрированных пользователях, включая адреса электронной почты, имена, временные метки изменения паролей, захешированные Bcrypt пароли и другие сведения.

Последняя временная метка датируется 28 сентября 2024 года, что должно указывать на примерную дату взлома «Архива Интернета». Хант также отметил, что в БД содержатся 31 млн уникальных имейл-адресов.

Создатель Have I Been Pwned на днях отправил всю необходимую информацию представителям НКО.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru