


Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

Процессы NIST NVD ускорились, но анализа все еще ждут 17 тыс. уязвимостей

В этом году обработка отчетов об уязвимостях и публикация записей в базе NVD сильно замедлились. Привлечение сторонних специалистов помогло NIST сократить бэклог, однако не в той мере, как думалось; в настоящее время анализа ждут более 17 тыс. CVE.

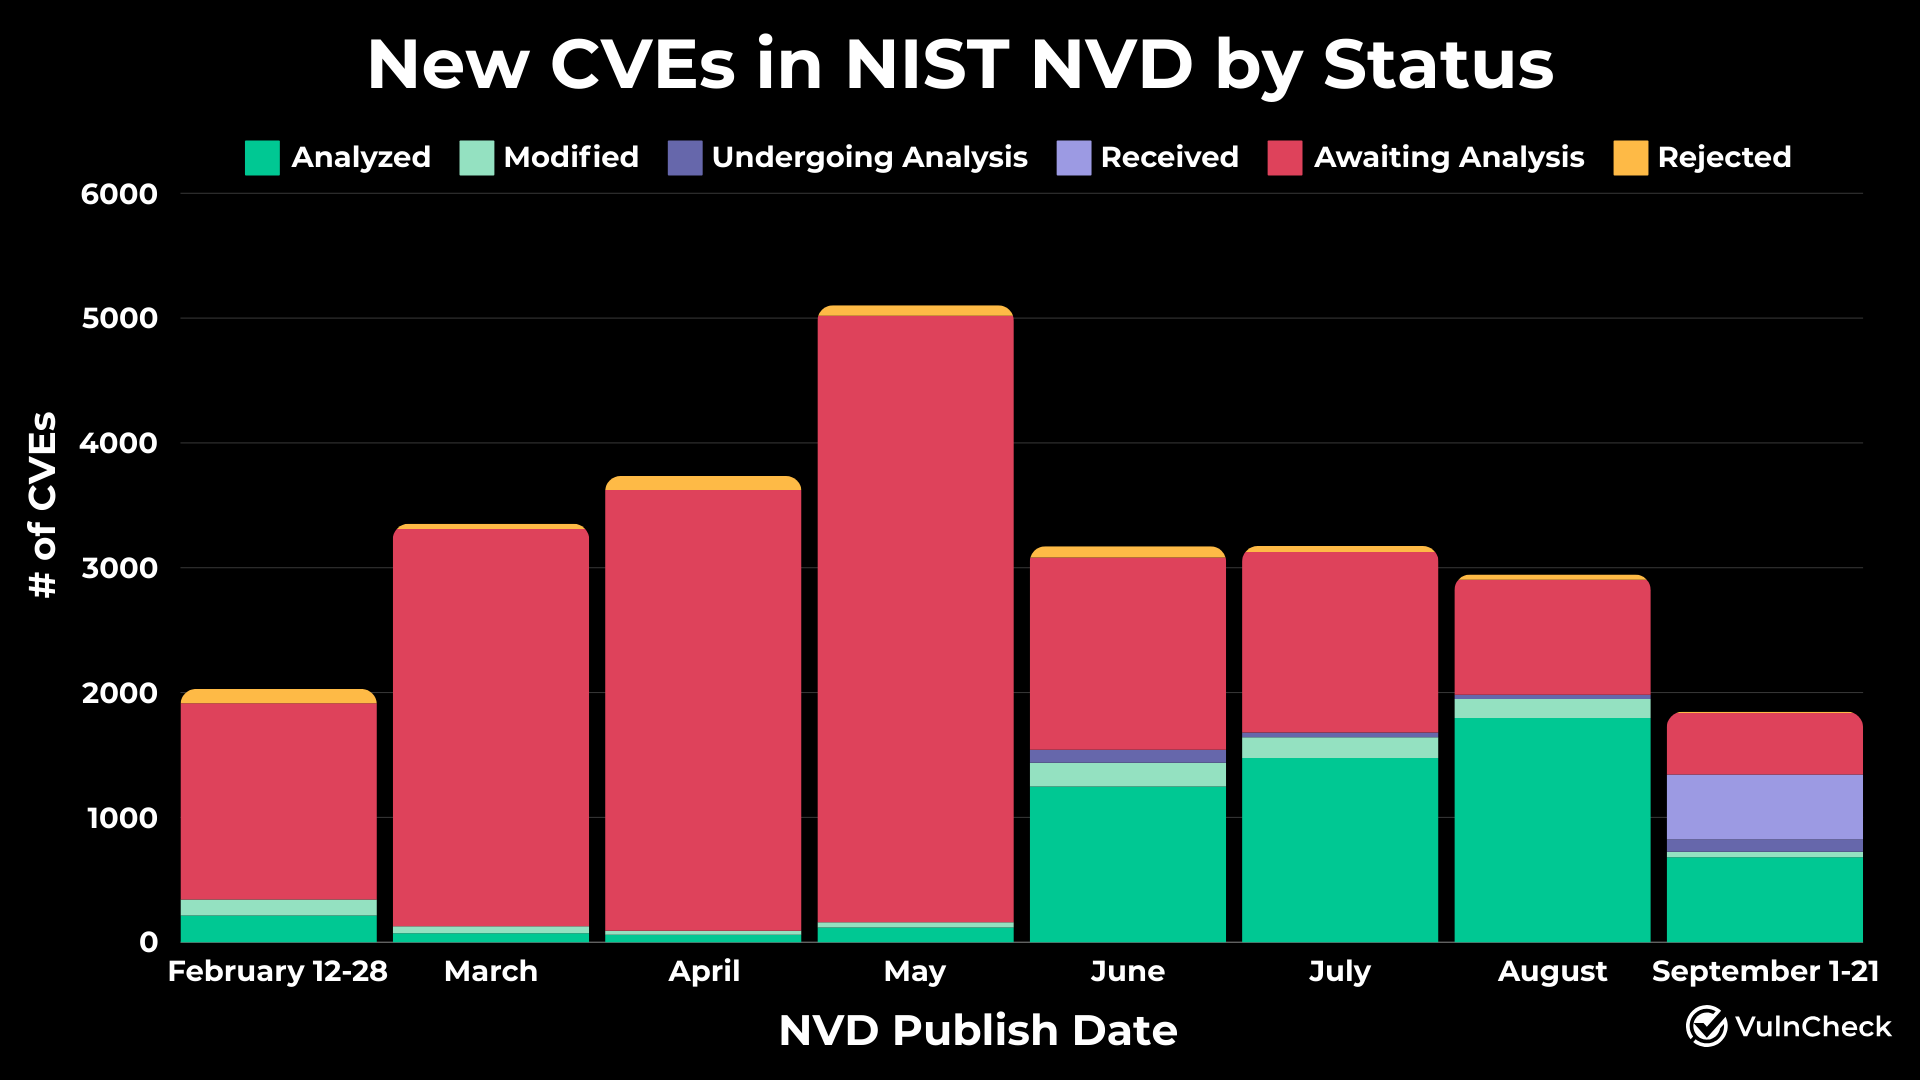
В VulnCheck просмотрели статусы новых уязвимостей в базе NVD за период с 12 февраля по 21 сентября и обнаружили, что до третьей декады мая 93,4% поданных отчетов оставались необработанными.

Куратор репозитория (NIST) объяснил торможение процессов ростом объемов софта и числа выявляемых уязвимостей. Чтобы повысить темпы, пришлось ограничить охват наиболее опасными угрозами, выделить дополнительные кадры и запросить помощь со стороны.

Благодаря этим мерам с июня ситуация улучшилась, и появилась надежда на возврат к прежним темпам к концу финансового год (в США — 30 сентября). Судя по результатам исследования VulnCheck, эти ожидания не оправдались.

По состоянию на 21 сентября бэклог NVD составлял 18 358 CVE. К вечеру 3 октября (17:40 Мск) показатель снизился до 17 725.


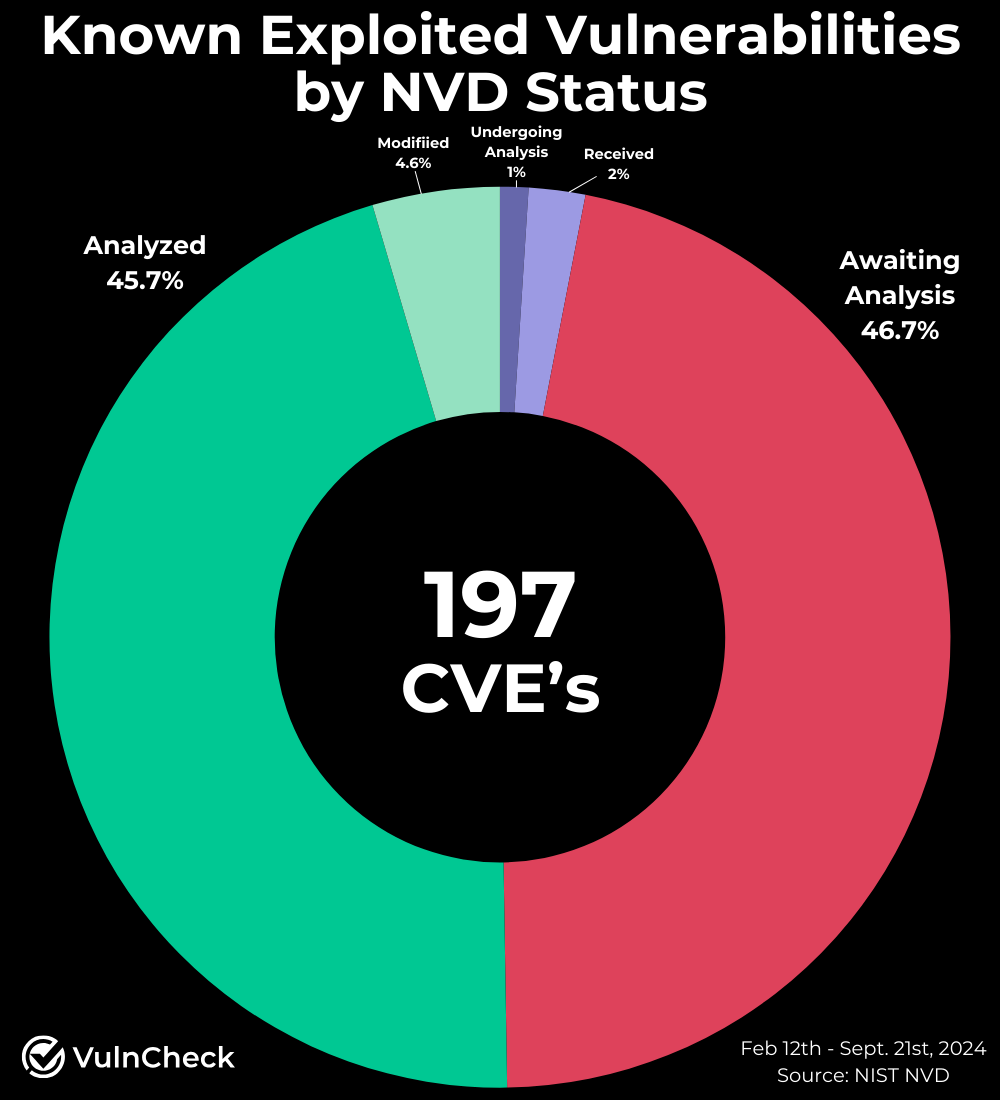
Печально, что среди очередников встречаются уязвимости, используемые в атаках. Многие из них содержатся в продуктах Adobe, Apache, Cisco, Microsoft, VMware и других популярных вендоров.


Публикацию CVE тормозит в основном процесс обогащения данных: получив отчет, аналитики начинают собирать информацию из открытых источников (описания, PoC-эксплойты, патчи и т. д.), чтобы определить тип уязвимости, степень опасности угрозы, затронутые продукты, а также возможные вопросы пользователей по всем этим позициям.

В комментарии для The Register представитель Qualys, отметив высокую популярность NVD, указал на аналог, способный на время заменить более авторитетный источник. Те, кто остро нуждается в данных для приоритизации рисков, пока могут воспользоваться услугами Vulnrichment, проекта CISA (Агентства кибербезопасности США) по обогащению CVE.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru