


Сбой в Telegram совпал с иранской атакой

Сбой в Telegram совпал с иранской атакой

Сбой в Telegram совпал с иранской атакой

Вечером 1 октября и в ночь с 1 на 2 октября в работе мессенджера произошел сбой. Он практически совпал по времени с началом массированной ракетной атаки Ирана на Израиль.

Первым по времени, около 20 часов 1 октября, о сбое сообщил телеграм-канал Rozetked:

«Сбой в Telegram. У некоторых пользователей не прогружаются сообщения и каналы. Как у вас?».

«Возникают проблемы при попытке отправить сообщения, также не обновляется информация в телеграм-каналах, убедился корреспондент РБК. Сбои наблюдаются как в мобильной, так и в веб-версии сервиса», — констатировало сообщение в новостной ленте РБК, которое появилось чуть позже.

В материале РБК также обратили внимание на то, что инцидент с мессенджером практически совпал по времени с ракетной атакой Ирана на Израиль.

Телеграм-канал «Код Дурова» связал сбой с аварией в ЦОД DC2. Там также обратили внимание на то, что он касается не только России, но и Ближнего Востока, в частности, ОАЭ.

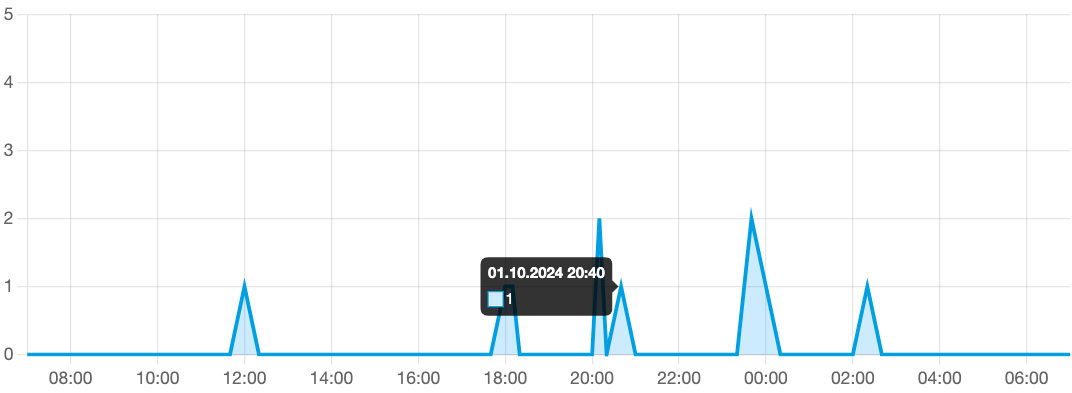
По данным Центра мониторинга и управления сетью связи общего пользования (ЦМУ ССОП), подведомственного Роскомнадзору, пик технических проблем Telegram пришелся на полночь. Также был зафиксирован всплеск в 2 часа ночи уже 2 октября. Основная часть жалоб пришлась на Европейскую часть России и Новосибирскую область.


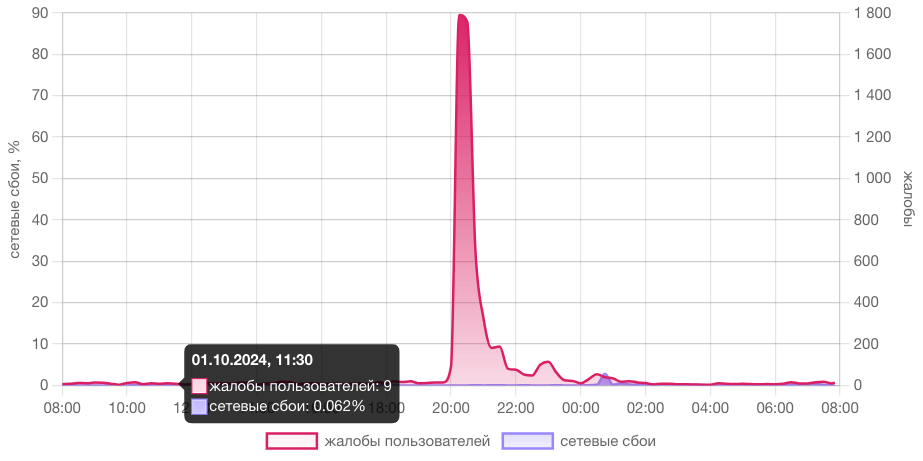
По данным сервиса Downdetector.su, пик жалоб пользователей приходится на промежуток между 20 и 21 часов 1 октября. Судя по комментариями пользователей, в основном они связаны с невозможностью загрузки вложенных медиа. Однако картина с сетевыми проблемами практически совпадает с данными ЦМУ ССОП.


Вчера мы писали о сбое в работе сервисов PlayStation Network. Sony признала проблему и заявила, что работает над ее решением, но причин сбоя не назвала.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru