


Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Уязвимые серверы CUPS способны усилить DDoS-поток в 600 раз

Исследователи из Akamai обнаружили, что службы CUPS можно использовать как посредников в DDoS-атаках с отражением и усилением трафика. В интернете присутствуют свыше 58 тыс. серверов, уязвимых к таким злоупотреблениям.

Новый вектор DDoS был выявлен при изучении описаний уязвимостей в CUPS, недавно раскрытых Симоне Маргарителли (Simone Margaritelli). Эксперты пришли к выводу, что теми же недочетами cups-browsed и cups-filters могут воспользоваться дидосеры.

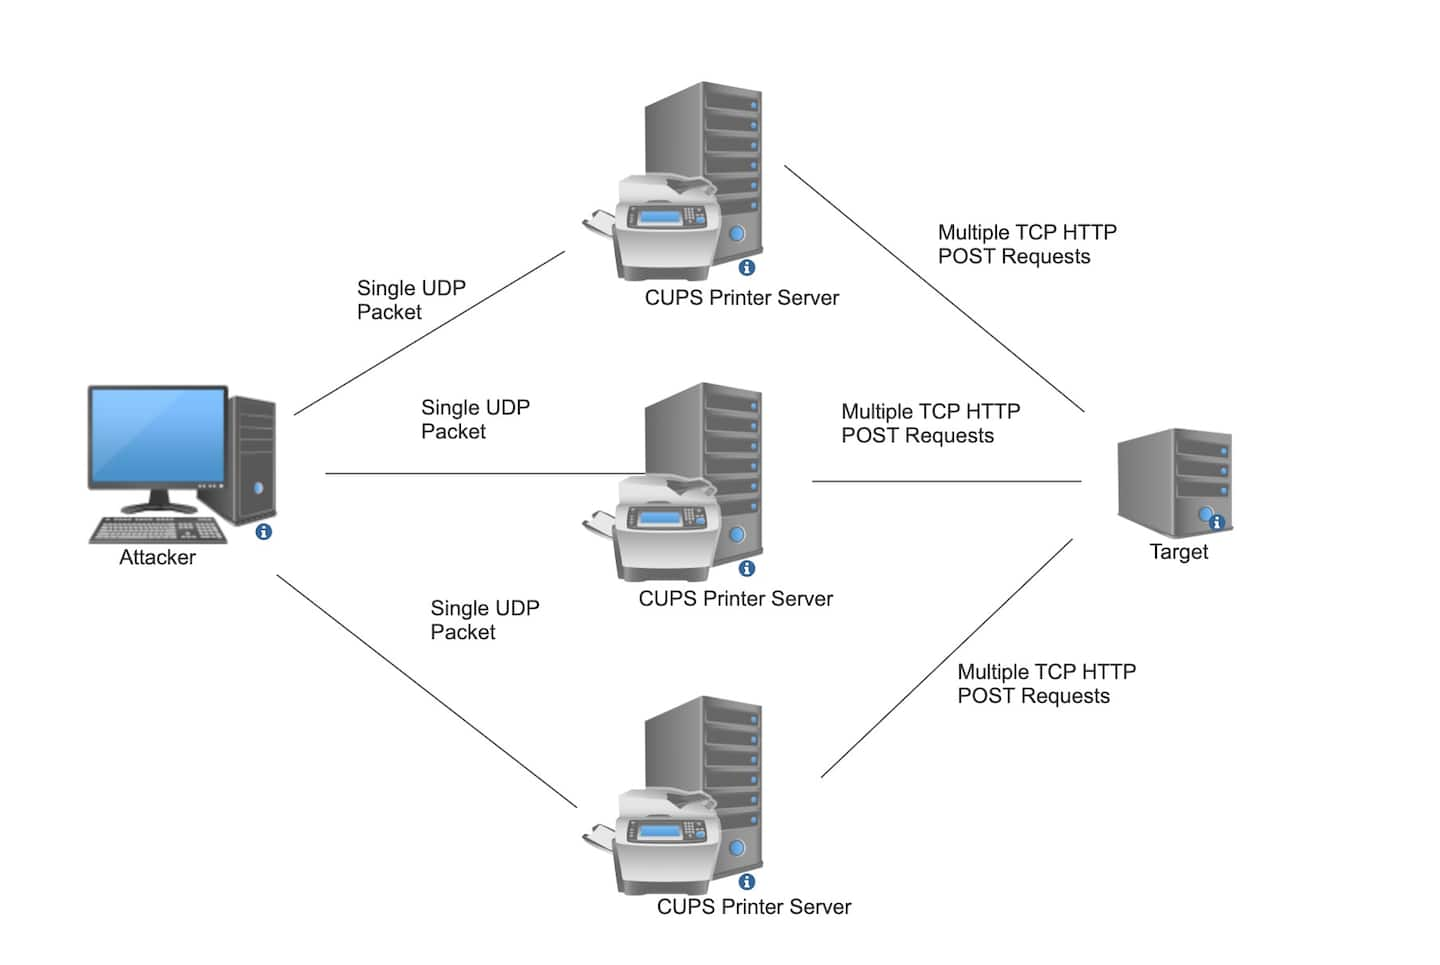
Злоумышленник может подать на доступный сервер печати запрос на добавление нового принтера, указав адрес своей мишени, и демон cups-browsed начнет использовать его в попытках получить файл с атрибутами описания принтера (через запросы IPP/HTTP).

Примечательно, что подобная DDoS-атака потребует минимум трудозатрат. Достаточно создать один вредоносный пакет и написать скрипт для автоматизации подачи запросов на уязвимые CUPS-серверы.


Тестирование показало, что каждый такой невольник в среднем обеспечивает коэффициент усиления 600x. При увеличении размеров первоначального пакета показатель падает, однако объем данных в отраженном потоке тоже возрастет, что может привести к истощению ресурсов на целевом HTTP-сервере.

Исследователи обнаружили в интернете свыше 198 тыс. устройств с открытым портом 631/UDP, на котором работает cups-browsed. Более 58 тыс. используют устаревшие версии CUPS и оказались пригодными для использования в DDoS-атаках.

Сотни таких потенциальных посредников, получив стимул, уходят в бесконечный цикл запросов. А все вместе они способны создать мусорный поток до 6 Гбит/с.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru