


В работе сервисов PlayStation Network произошел массовый сбой

В работе сервисов PlayStation Network произошел массовый сбой

В работе сервисов PlayStation Network произошел массовый сбой

Сбой произошел по всему миру, затронув в том числе российские учетные записи. Sony признала проблему и заявила, что работает над ее решением, но причин сбоя не назвала.

Суть жалоб сводится к тому, что невозможно войти в личный кабинет PlayStation Network. Также прекратили работу все онлайн-функции в играх для данной платформы. Как сообщают пользователи, проблемы касаются PS Vita, PS3, PS4 и PS5.

Сбои фиксируются в большинстве мировых регионов, включая Северную Америку, Ближний Восток, Юго-Восточную Азию. Из Европы и Средней Азии жалобы пока единичные.

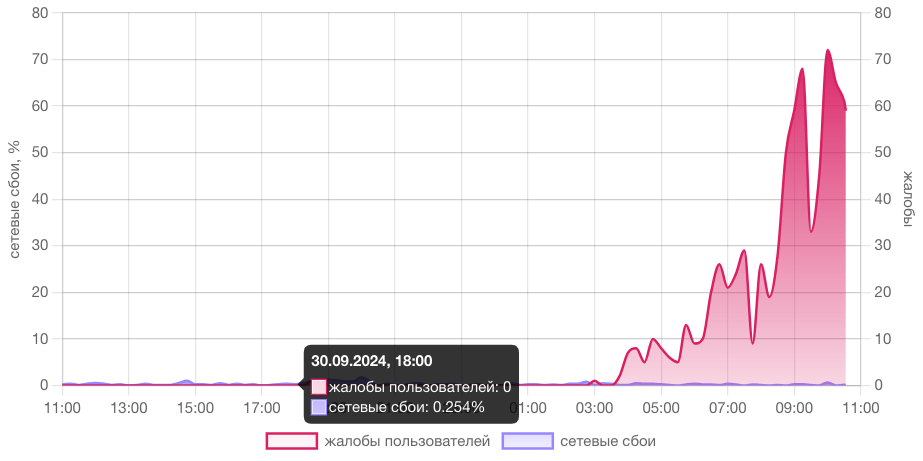
В России основная часть жалоб пользователей, согласно статистике Downdetector.su, приходится на дальневосточные регионы: Республику Саха (Якутия), Камчатский, Приморский и Хабаровский края (по 6% от общего числа жалоб). Второе место с 4% заняла Новосибирская область.


Основная масса жалоб пользователей касается невозможности войти в личный кабинет (38%) и недоступности сайта (27%). Несколько меньше — 22% — фиксируют недоступность мобильного приложения. В комментариях пользователей на Downdetector основная часть связана с невозможностью запуска любых онлайн-игр или полной недоступностью сервисов PSN.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru