


Бета-версия WhatsApp для Android расширила защиту от вредоносных URL

Бета-версия WhatsApp для Android расширила защиту от вредоносных URL

Бета-версия WhatsApp для Android расширила защиту от вредоносных URL

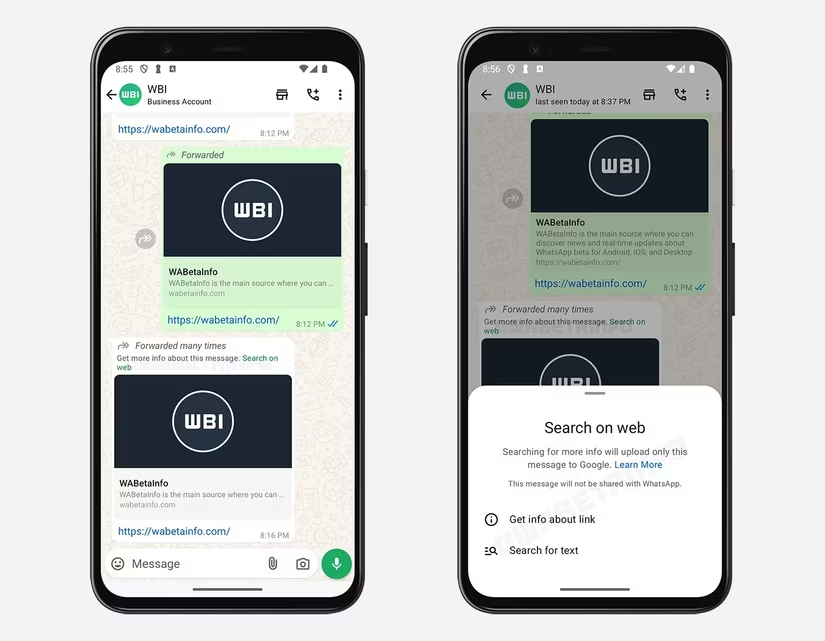
В WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) планируют усовершенствовать механизмы борьбы с вредоносным ссылками: пользователь сможет искать информацию об отправленном URL.

Новую функциональность обнаружили в бета-версии мессенджера для Android под номером 2.24.20.28. По словам издания WABetaInfo, WhatsApp теперь будет предлагать просмотреть подробную информацию об отправленной ссылке:


Помимо этого, пользователь может поискать само текстовое сообщение. Таким образом, разработчики хотят упростить идентификацию потенциально опасного контента и вредоносных URL.

В теории это должно нивелировать риски эксплуатации уязвимостей. Вроде той, о которой мы рассказывали в мае 2019 года: злоумышленники могли установить на устройства жертвы шпионскую программу с помощью одного лишь голосового вызова.

На сегодняшний день точной даты релиза новой функциональности в стабильной версии нет.

Напомним, на прошлой неделе стало известно, что WhatsApp работает над автоматической блокировкой флуда от неизвестных контактов.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru