


Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

В системе печати с открытым исходным кодом CUPS выявлен ряд уязвимостей, с помощью которых злоумышленники могут удалённо выполнить произвольный код на компьютерах под управлением Linux.

На проблемы в безопасности указал исследователь Симоне Маргарителли по его словам, в дефолтной конфигурации системам не угрожают описанные бреши:

  • CVE-2024-47076 (libcupsfilters),
  • CVE-2024-47175 (libppd),
  • CVE-2024-47176 (cups-browsed),
  • CVE-2024-47177 (cups-filters).

CUPS (Common UNIX Printing System) представляет собой наиболее популярную для Linux-устройств систему печати. Её поддерживают в том числе FreeBSD, NetBSD и OpenBSD.

Один из компонентов CUPS — демон cups-browsed — отвечает за поиск принтеров в локальной сети аналогично тому, как Windows и macOS ищут в сети удалённые устройства для печати.

Как отметил Маргарителли, при активном cups-browsed (который по умолчанию отключён на большинстве систем) демон слушает UDP-порт под номером 631. Кроме того, компонент допускает удалённые подключения от любого устройства в сети для создания нового принтера.

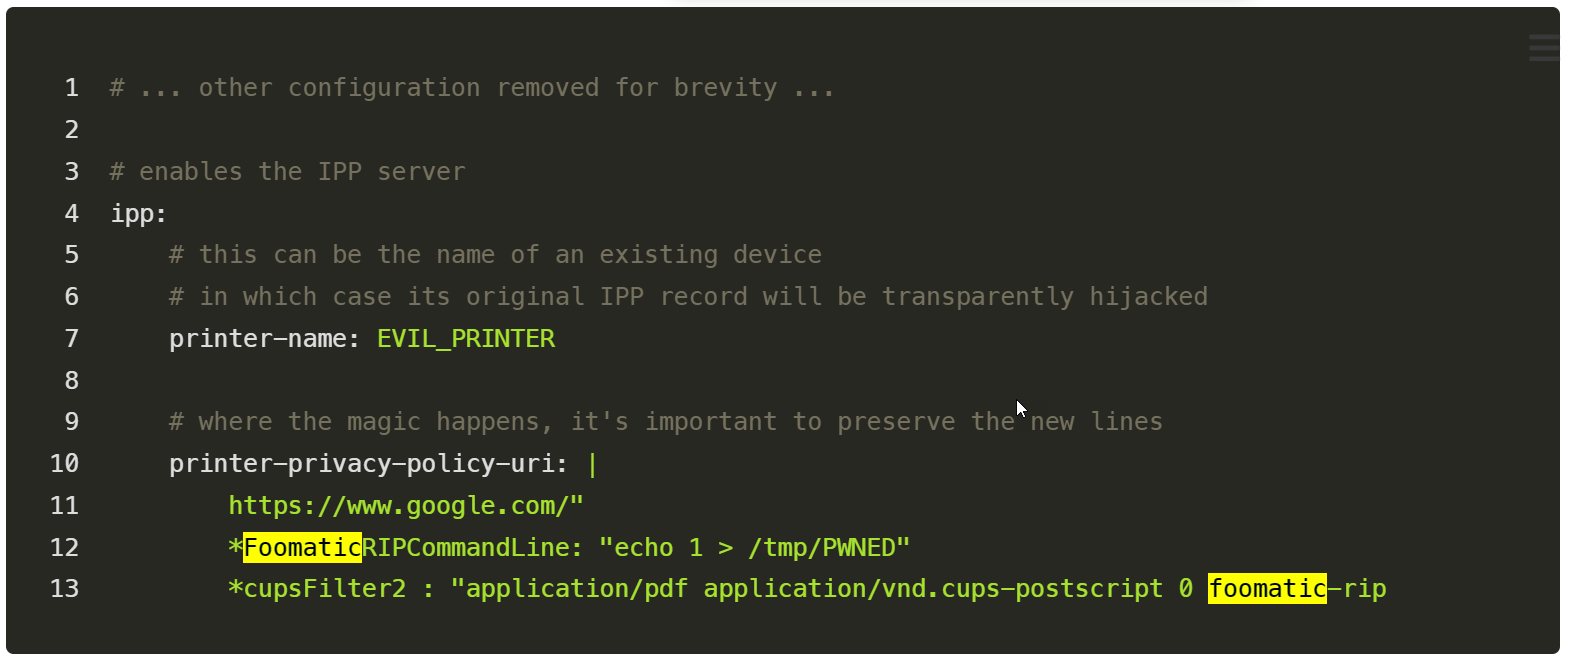
Специалист смог создать вредоносный принтер PostScript Printer Description (PPD), который удалось подсунуть cups-browsed. В результате в систему автоматом установилось злонамеренное устройство для печати, а команда в формате PPD получила возможность запуститься локально на компьютере.

Выполнение упомянутой команды стало возможным благодаря фильтру foomatic-rip.


Напомним, вчера мы сообщали о критической уязвимости, затрагивающей все системы GNU/Linux. В случае эксплуатации неаутентифицированный злоумышленник может выполнить код удалённо.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru