


Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

В системе печати с открытым исходным кодом CUPS выявлен ряд уязвимостей, с помощью которых злоумышленники могут удалённо выполнить произвольный код на компьютерах под управлением Linux.

На проблемы в безопасности указал исследователь Симоне Маргарителли по его словам, в дефолтной конфигурации системам не угрожают описанные бреши:

  • CVE-2024-47076 (libcupsfilters),
  • CVE-2024-47175 (libppd),
  • CVE-2024-47176 (cups-browsed),
  • CVE-2024-47177 (cups-filters).

CUPS (Common UNIX Printing System) представляет собой наиболее популярную для Linux-устройств систему печати. Её поддерживают в том числе FreeBSD, NetBSD и OpenBSD.

Один из компонентов CUPS — демон cups-browsed — отвечает за поиск принтеров в локальной сети аналогично тому, как Windows и macOS ищут в сети удалённые устройства для печати.

Как отметил Маргарителли, при активном cups-browsed (который по умолчанию отключён на большинстве систем) демон слушает UDP-порт под номером 631. Кроме того, компонент допускает удалённые подключения от любого устройства в сети для создания нового принтера.

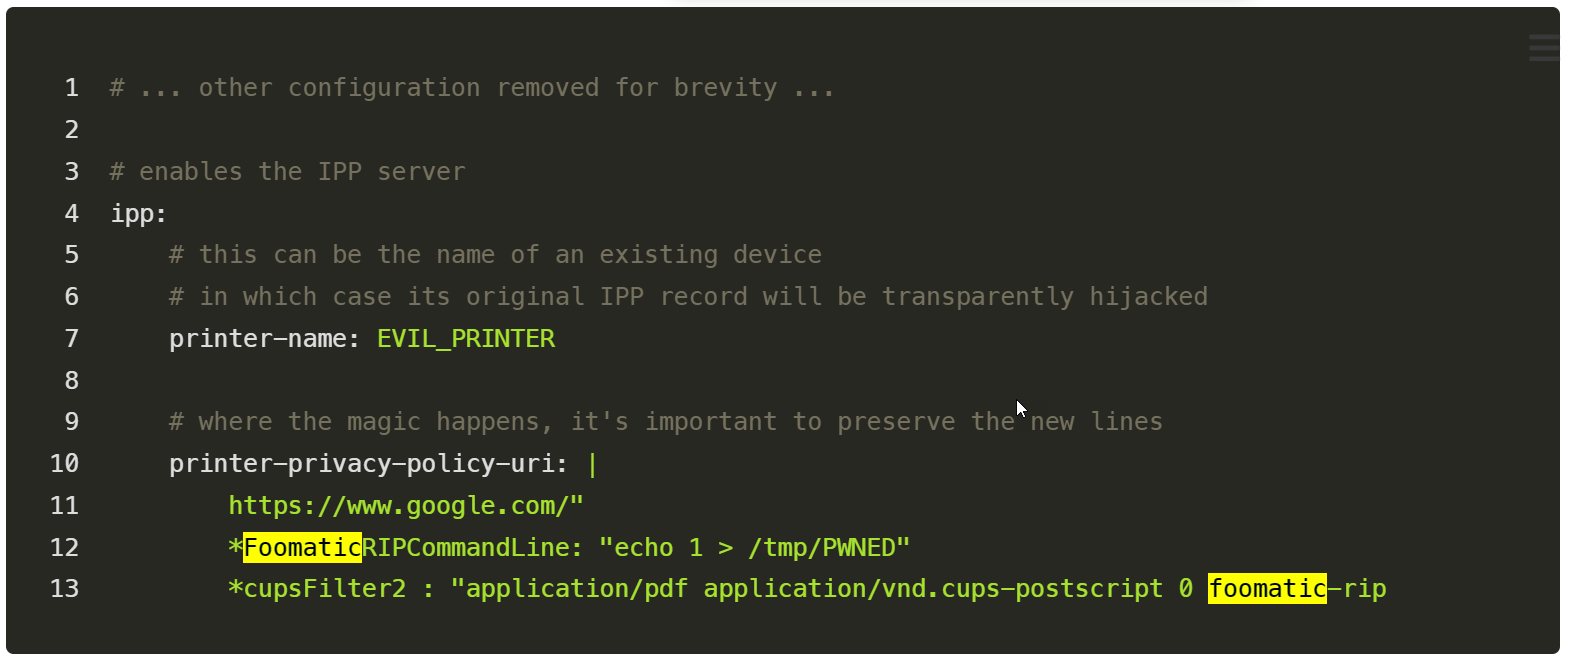
Специалист смог создать вредоносный принтер PostScript Printer Description (PPD), который удалось подсунуть cups-browsed. В результате в систему автоматом установилось злонамеренное устройство для печати, а команда в формате PPD получила возможность запуститься локально на компьютере.

Выполнение упомянутой команды стало возможным благодаря фильтру foomatic-rip.


Напомним, вчера мы сообщали о критической уязвимости, затрагивающей все системы GNU/Linux. В случае эксплуатации неаутентифицированный злоумышленник может выполнить код удалённо.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru