


Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

Уязвимости в CUPS позволяют выполнить код в ряде Linux-систем

В системе печати с открытым исходным кодом CUPS выявлен ряд уязвимостей, с помощью которых злоумышленники могут удалённо выполнить произвольный код на компьютерах под управлением Linux.

На проблемы в безопасности указал исследователь Симоне Маргарителли по его словам, в дефолтной конфигурации системам не угрожают описанные бреши:

  • CVE-2024-47076 (libcupsfilters),
  • CVE-2024-47175 (libppd),
  • CVE-2024-47176 (cups-browsed),
  • CVE-2024-47177 (cups-filters).

CUPS (Common UNIX Printing System) представляет собой наиболее популярную для Linux-устройств систему печати. Её поддерживают в том числе FreeBSD, NetBSD и OpenBSD.

Один из компонентов CUPS — демон cups-browsed — отвечает за поиск принтеров в локальной сети аналогично тому, как Windows и macOS ищут в сети удалённые устройства для печати.

Как отметил Маргарителли, при активном cups-browsed (который по умолчанию отключён на большинстве систем) демон слушает UDP-порт под номером 631. Кроме того, компонент допускает удалённые подключения от любого устройства в сети для создания нового принтера.

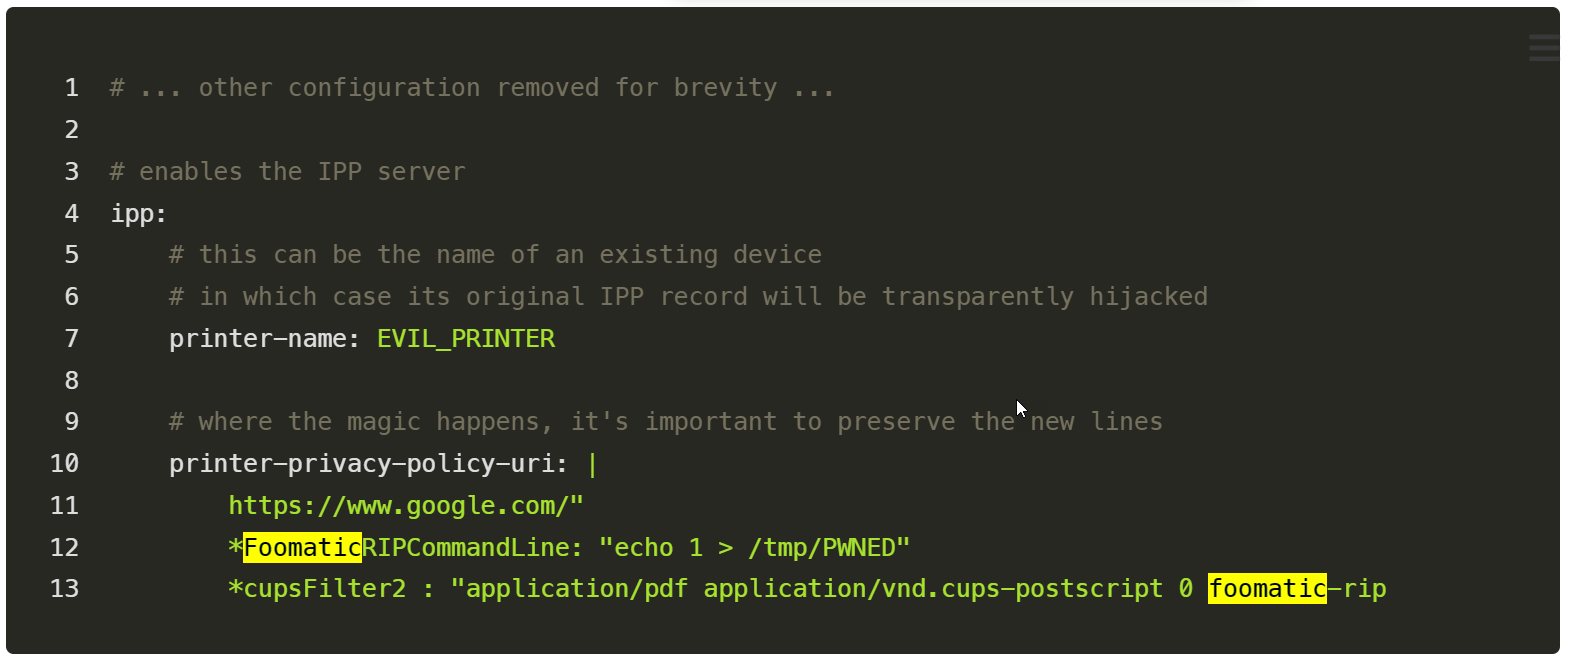
Специалист смог создать вредоносный принтер PostScript Printer Description (PPD), который удалось подсунуть cups-browsed. В результате в систему автоматом установилось злонамеренное устройство для печати, а команда в формате PPD получила возможность запуститься локально на компьютере.

Выполнение упомянутой команды стало возможным благодаря фильтру foomatic-rip.


Напомним, вчера мы сообщали о критической уязвимости, затрагивающей все системы GNU/Linux. В случае эксплуатации неаутентифицированный злоумышленник может выполнить код удалённо.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru