


Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

Интернет накрыла загадочная шумовая буря, в пакетах нашли слово LOVE

В интернете зафиксированы мощные всплески нелегитимного трафика с миллионов ложных IP-адресов. Кто-то с неясной целью флудит конкретных интернет-провайдеров — Cogent, Lumen, Hurricane Electric, обделяя вниманием другие веб-сервисы, в частности, AWS.

В GreyNoise наблюдают подобные явления в Сети (так называемые шумовые бури, noise storm) с 2020 года. Из-за спуфинга IP установить источник мусорных потоков и причину избирательно созданного фона очень трудно, и ИБ-сообщество каждый раз теряется в догадках, пытаясь оценить степень угрозы.

Новые волны «шума», на первый взгляд, исходят из Бразилии, при этом используется в основном TCP на порту 443, иногда — ICMP. Проведенный в GreyNoise анализ ICMP-трафика показал, что ассоциированная AS связана с CDN-сетью, которую используют QQ, WeChat, WePay и другие китайские платформы.

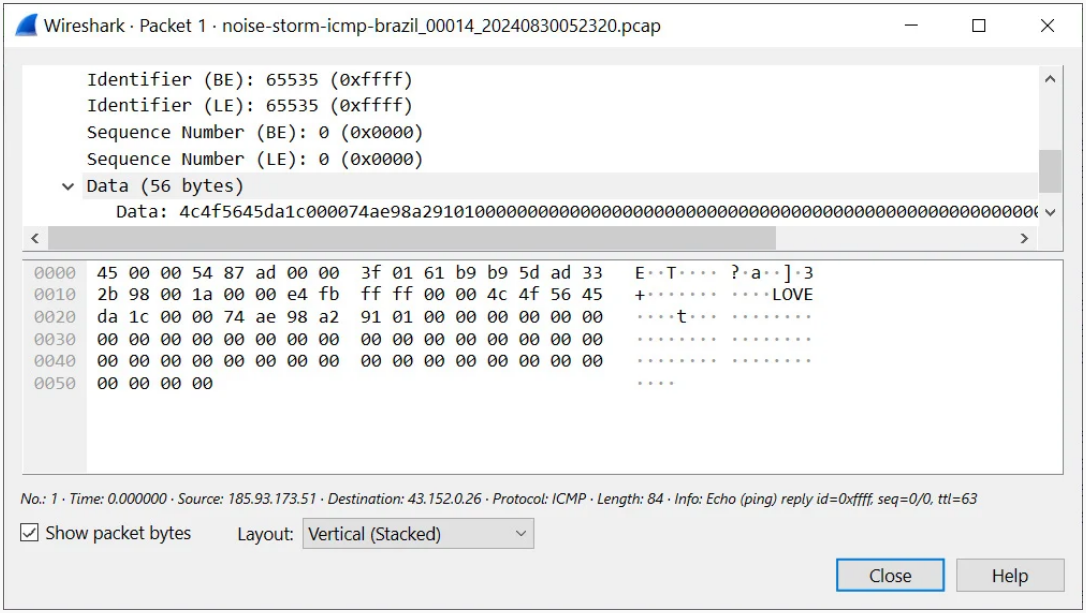
В пакетах ICMP была обнаружена загадочная ASCII-строка LOVE:


Примечательно, что шумовой TCP-трафик пытаются через подмену размеров окна выдать за легитимные запросы различных ОС. Время жизни пакетов (значение TTL, определяет максимальное количество хопов) в IP-заголовках выставлено в диапазоне от 120 до 200 — видимо, тоже с целью маскировки.

Не исключено, что это следствие какой-то ошибки в конфигурации роутеров, однако все вместе больше похоже на умышленное сокрытие трафика — коммуникаций заговорщиков, попыток провести DDoS-атаку, обмена вредоносов с C2. Конечную цель шумовой бури выяснить пока не удалось; исследователи выложили пару PCA-файлов на GitHub для поиска истины всем миром.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru