


IBM выпустила Qiskit Functions Catalog для квантовых разработок

IBM выпустила Qiskit Functions Catalog для квантовых разработок

IBM выпустила Qiskit Functions Catalog для квантовых разработок

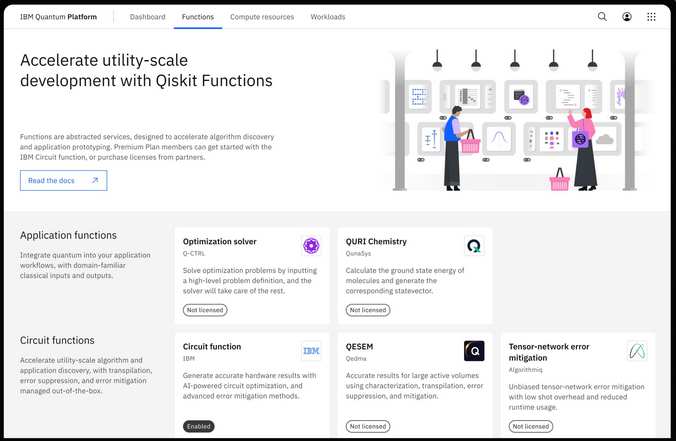
Компания IBM анонсировала выпуск Qiskit Functions Catalog — набора сервисов, способных снять проблемы, с которыми сталкиваются разработчики утилит для квантовых вычислений. В основном это методы нейтрализации и подавления ошибок.

Фреймворк Qiskit — один из немногих SDK, заточенных под квантовое программирование (среди аналогов числятся Microsoft Q# и Cirq от Google).

Выпуск Qiskit Functions, ознакомительная версия которого уже доступна в рамках премиум-подписки, призван расширить использование квантового моделирования, а также ускорить его перенос в облако.

«Не так давно разработчикам приходилось думать, как отобразить свои алгоритмы в квантовых схемах для конкретного оборудования, — комментирует для TechCrunch вице-президент IBM по квантовым программам Джей Гамбетта (Jay Gambetta). — Фреймворк Qiskit уже многое в этом плане абстрагирует, а Functions Catalog поможет далеким от квантовых вычислений специалистам внедрить инновации в экосистему для решения насущных проблем».

Новая платформа содержит абстрагированный сервис самой IBM и решения ее партнеров — Q-CTRL, Algorithmiq, Qedma, QunaSys. В дальнейшем планируется предоставить пользователям возможность создавать собственные алгоритмы с помощью аддонов Qiskit.


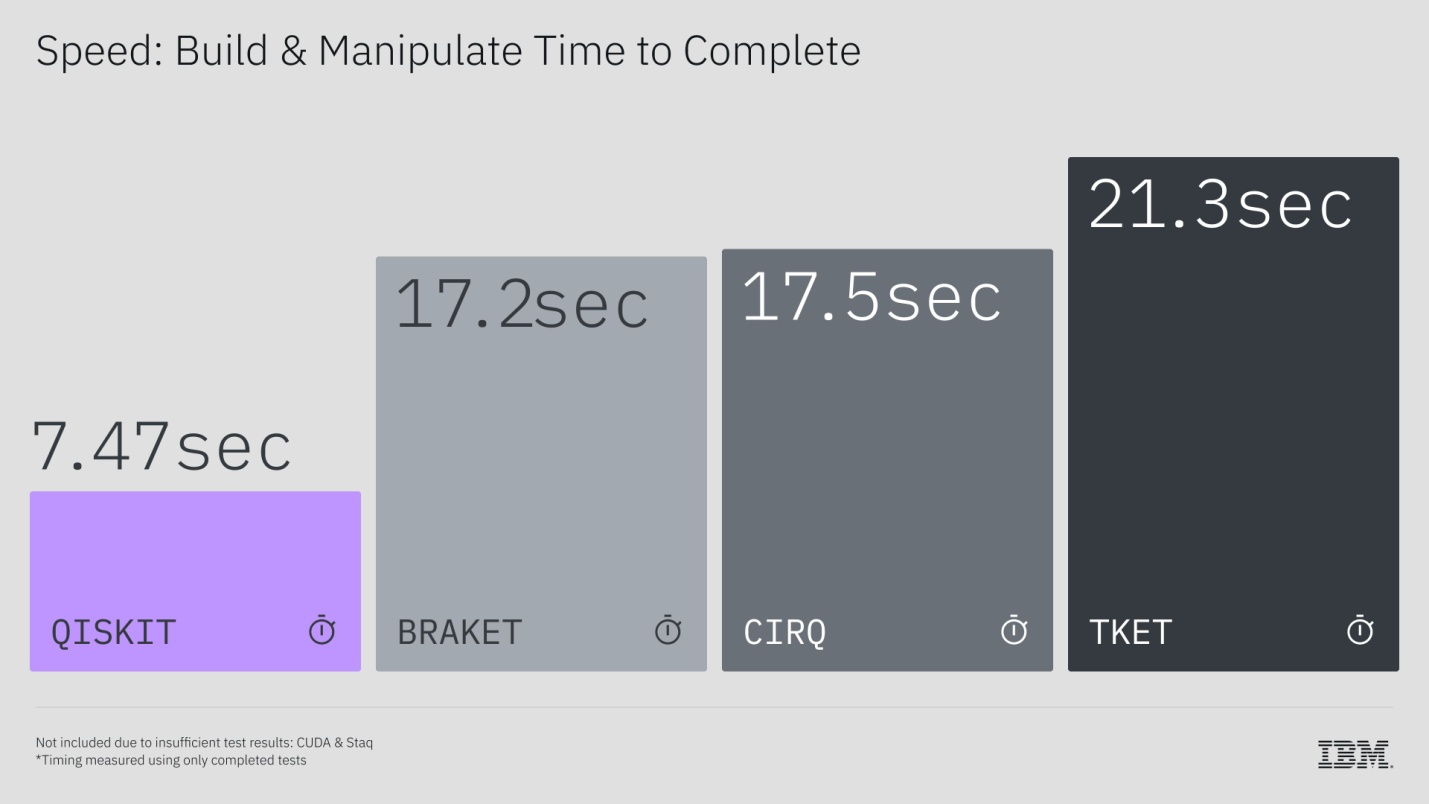
Параллельно IBM открыла доступ к исходникам инструмента Benchpress, который она использует для сравнительного анализа (бенчмаркинга) квантовых SDK. Проведение с его помощью более 100 тестов показало, что Qiskit явно превосходит BQSKit, Braket, Cirq, Stak и TKET по быстродействию. Так, он позволяет ускорить компиляцию кода в другой язык и построение схем в 13 раз, к тому же результаты получаются более эффективными.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru