


Сеть фитнес-центров WorldClass допустила крупную утечку данных

Сеть фитнес-центров WorldClass допустила крупную утечку данных

Сеть фитнес-центров WorldClass допустила крупную утечку данных

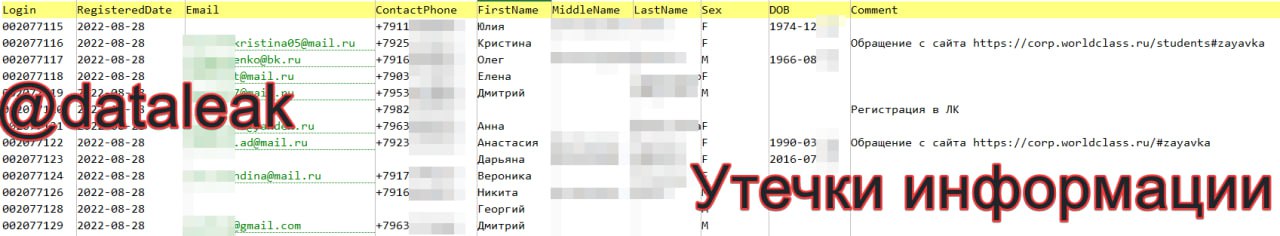
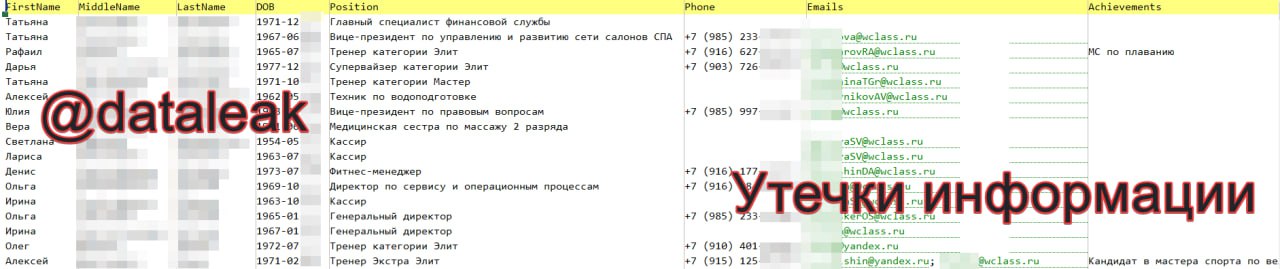
Телеграм-канал «Утечки информации», который принадлежит компании DLBI, специализирующейся на мониторинге данного типа инцидентов, сообщил об обнаружении в открытом доступе базы данных о сотрудниках и клиентах сети фитнес-центров WorldClass.

Резервная копия базы данных в формате 1С была обнаружена сотрудниками DLBI на одном из открытых форумов еще в конце августа.

Она содержит данные о 2,2 млн физических и юридических лиц, нынешних, бывших и потенциальных клиентах сети, а также о более чем 10 тысячах сотрудников, предположительно, сети фитнес-центров WorldClass.


Помимо стандартных ФИО (или названия компании для юрлиц), даты рождения, пола, адреса, телефона, электронной почты, фотографий или ссылок на них, дат тренировок, фрагмент содержит также паспортные данные, частичные номера платежных карт и банковские реквизиты юрлиц.

Впрочем, паспортные данные и номера платежных карт представлены не во всех записях «утекшей» базы.

По данным DLBI, данные в «утекшем» фрагменте актуальны по состоянию на 16 октября 2023 года.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru