

Вышел обновленный продукт Security Vision Risk Management (RM)

Вышел обновленный продукт Security Vision Risk Management (RM)

Вышел обновленный продукт Security Vision Risk Management (RM)

Security Vision выпустила обновленный продукт Security Vision Risk Management (RM), представляющий собой комплексную систему управления рисками информационной безопасности предприятия и предоставляющий широкие возможности для организаций любых размеров и отраслей.

Продукт разработан с учетом требований отечественных и международных стандартов в области обеспечения управления рисками информационной безопасности, таких как ISO 27005:2022, ГОСТ Р ИСО/МЭК 27005, методология ФСТЭК России, а также методология FAIR.


Security Vision RM охватывает весь жизненный цикл процесса управления рисками, начиная с этапа определения среды. Используя ресурсно-сервисную модель, система позволяет детально описать бизнес и ИТ-компоненты инфраструктуры.

На стадии идентификации рисков продукт интегрирует методологию ФСТЭК, предоставляя возможность моделирования угроз с применением всех элементов из Банка данных угроз.

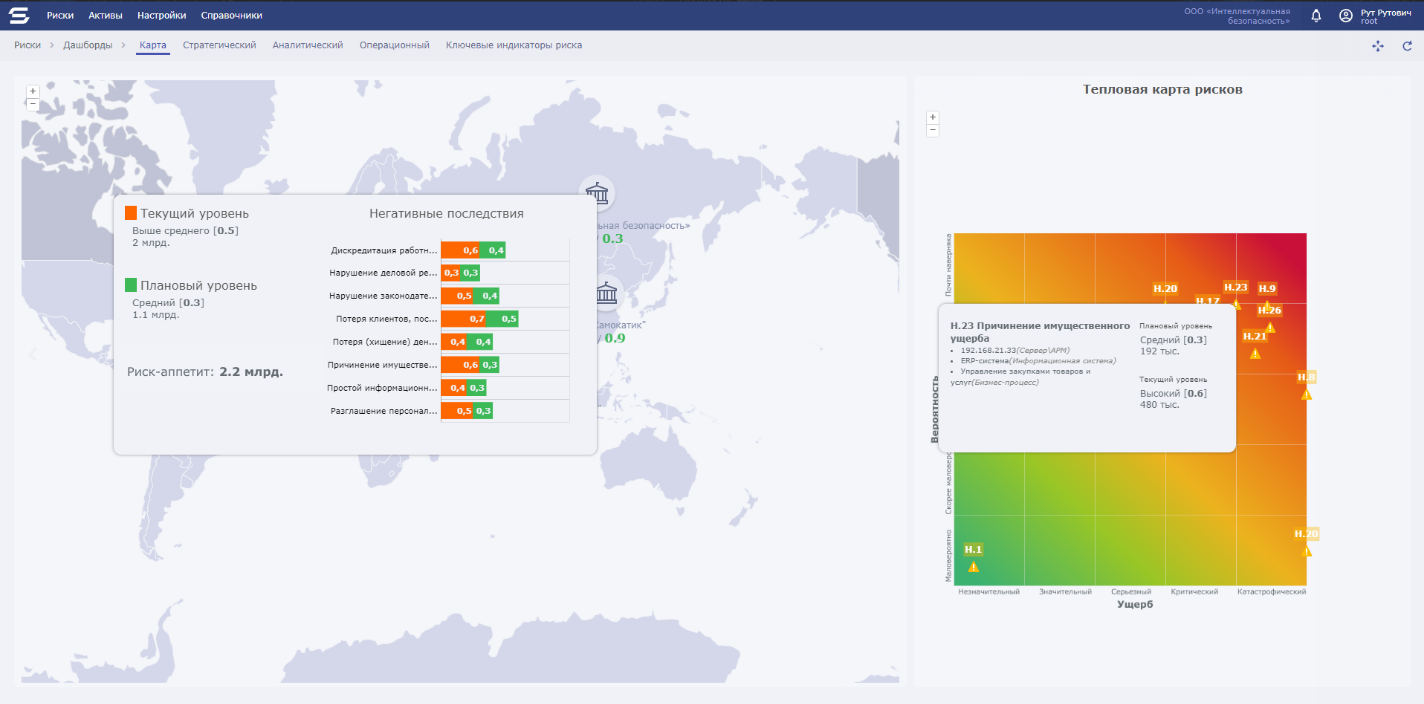
Последующие этапы анализа и оценки рисков поддерживают качественный и количественный методы оценки. Продукт дает аналитику возможность провести оценку полностью самостоятельно либо собрать данные от экспертов с помощью опросных листов.

При этом, для разных экспертов можно создавать разные опросные листы в зависимости от их компетенций и зон ответственности. Так, от бизнес-подразделений можно собрать данные о потенциальном ущербе от реализации тех или иных угроз, а от технических экспертов - получить данные о вероятности реализации того или иного сценария в определённой инфраструктуре.


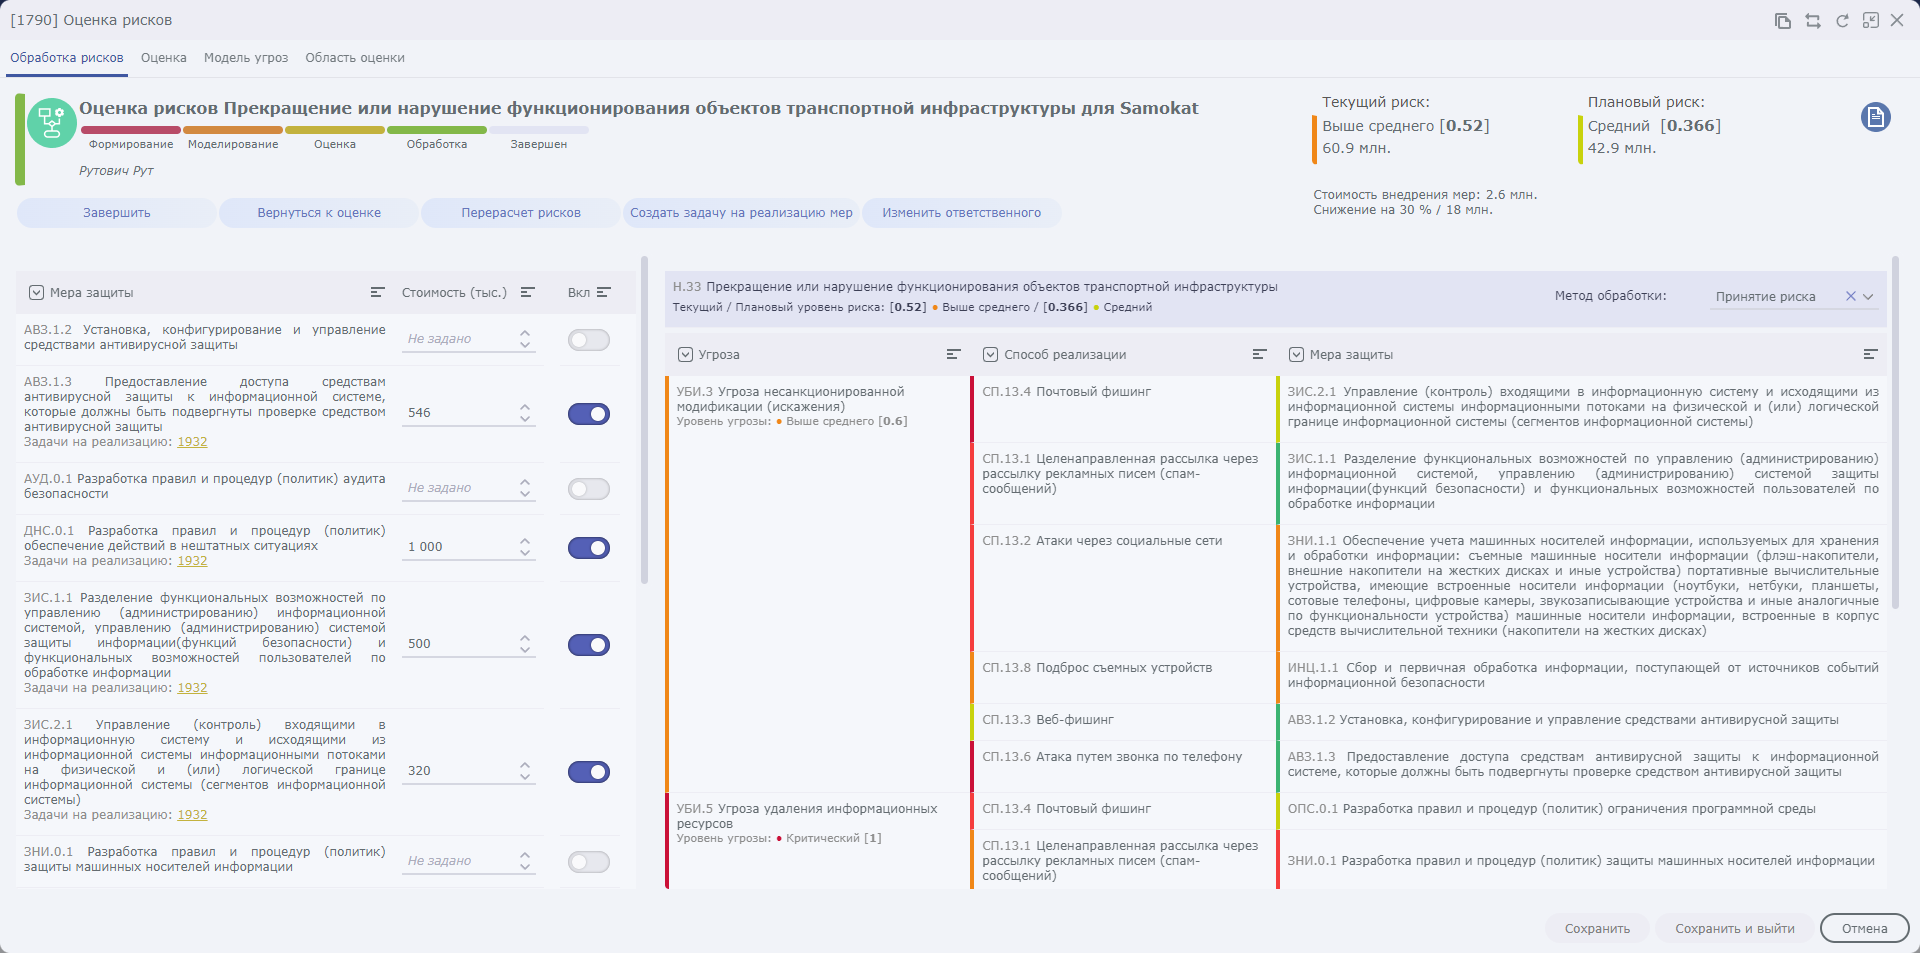
На этапе обработки рисков пользователи могут моделировать различные конфигурации внедрения мер защиты с целью выбора оптимального набора по соотношению затрат и эффективности, а также создавать и управлять задачами, направленными на минимизацию рисков.

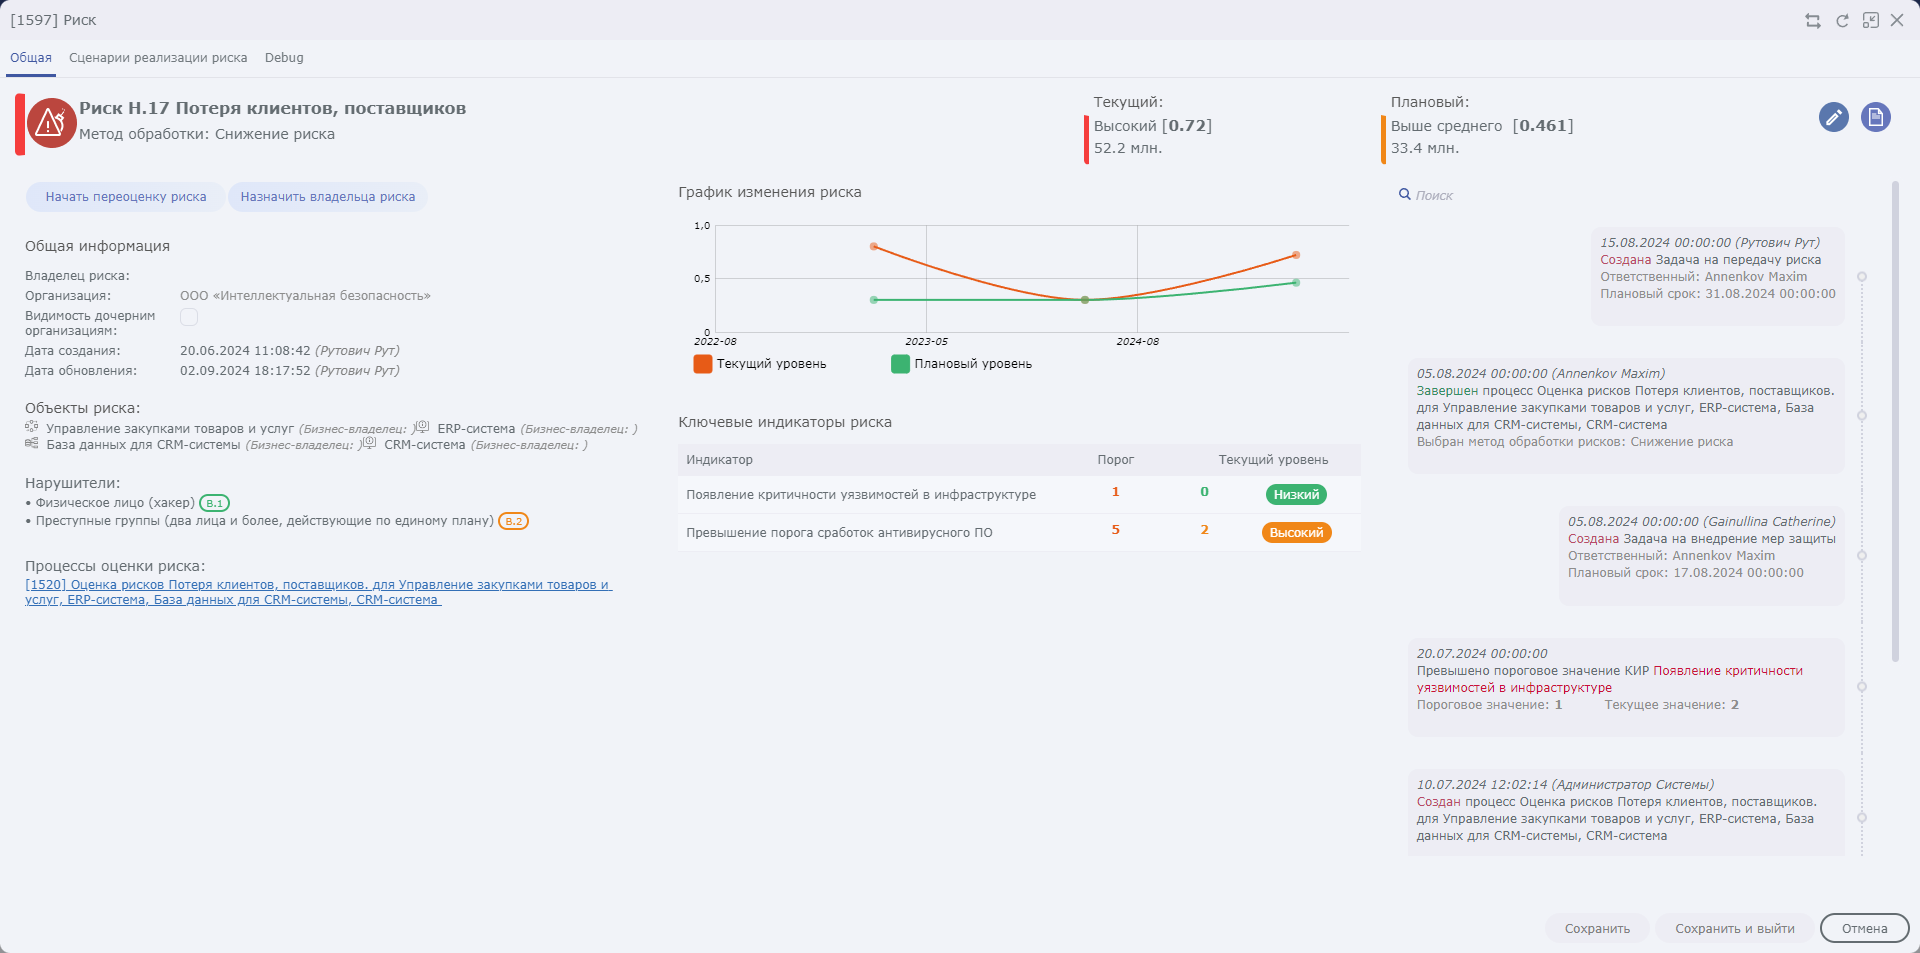
В рамках мониторинга и пересмотра рисков в продукт заложен механизм Ключевых индикаторов риска и функционал переоценки рисков. Система автоматизированно собирает и агрегирует данные из различных внешних источников, таких как системы SOAR, управления уязвимостями и управления активами. В итоге пользователь своевременно получает уведомление о превышении заданных порогов для всех связанных с индикатором рисков.

Подпишитесь на новости

После атак на ЦОД: Яндекс объединился с Selectel, К2Cloud и VK Cloud

Когда дата-центры повреждены, бизнесу нужны работающие сервисы, желательно без недель согласований. Яндекс договорился с Selectel, К2Cloud и VK Cloud об ускоренном размещении данных и сервисов клиентов Yandex Cloud, пострадавших от атак беспилотников.

Как сообщает ТАСС, для переноса инфраструктуры провайдеры выделили дополнительные команды специалистов, предложили гибкие финансовые условия и упростили подключение.

Задача — помочь компаниям быстрее переехать на другие площадки и сократить перебои.

Миграцией совместно занимаются команды Yandex Cloud и партнеров. В Яндексе рассчитывают сделать переход максимально быстрым и бесшовным, чтобы пострадавшие сервисы как можно скорее вернулись к нормальной работе.

Конкретные сроки переноса и параметры финансовых условий в сообщении не раскрываются, поэтому обещать всем мгновенный переезд пока рано: речь идет об организации ускоренной помощи.

Для облачного рынка это показательный момент: провайдеры, которые обычно конкурируют за заказчиков, теперь вместе помогают восстановить их инфраструктуру.

Напомним, после происшествия в Сасово Яндекс сообщил об атаке БПЛА на дата-центр в Калуге. Несколько его модулей полностью выведены из строя, поэтому часть сервисов может работать с перебоями.

RSS: Новости на портале Anti-Malware.ru