


В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

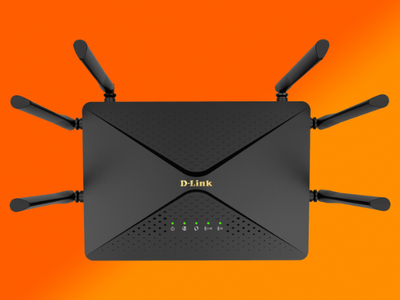
В маршрутизаторах D-Link DIR-846W нашли четыре опасные уязвимости, которые можно использовать для удалённого выполнения кода. Проблема затрагивает все модели и прошивки устройства. Производитель при этом не хочет патчить бреши, поскольку эти роутеры больше не поддерживаются.

Три из четырёх обнаруженных уязвимостей получили статус критических, для их эксплуатации не требуется проходить аутентификацию.

Дыры нашёл исследователь под ником yali-1002, выложивший на GitHub лишь часть деталей, чтобы не спровоцировать волну атак. Демонстрационный эксплойт (proof-of-concept, PoC) пока недоступен, что, конечно же, к лучшему.

На данный момент уязвимости получили следующие идентификаторы и описания:

  • CVE-2024-41622 — возможность удалённого выполнения команд с помощью параметра tomography_ping_address в интерфейсе /HNAP1/. По шкале CVSS получила 9,8 балла — критическая.
  • CVE-2024-44340 — тоже RCE, эксплуатируется через параметры smartqos_express_devices и smartqos_normal_devices в SetSmartQoSSettings. По шкале CVSS получила 8,8 балла — высокая степень риска.
  • CVE-2024-44341 — RCE через параметр lan(0)_dhcps_staticlist, эксплуатируется с помощью специально созданного POST-запроса. 9,8 балла по шкале CVSS — критическая.
  • CVE-2024-44342 — RCE через параметр wl(0).(0)_ssid. 9,8 балла по шкале CVSS.

«С прекращением поддержки отдельных устройств мы перестаём выпускать новые версии прошивки. Рекомендуем отказаться от использования устаревших продуктов», — пишет в официальном заявлении D-Link.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru