


Облака гиперскейлеров использовали для распространения вредоносов

Облака гиперскейлеров использовали для распространения вредоносов

Облака гиперскейлеров использовали для распространения вредоносов

Исследователи обнаружили вредоносную кампанию, направленную на размещение вредоносных программ, нежелательной рекламы и спама с использованием облачных ресурсов Microsoft Azure, Amazon Web Services (AWS), OVH и ряда других крупных провайдеров.

Также злоумышленники использовали легальные инструменты для улучшения пользовательского опыта.

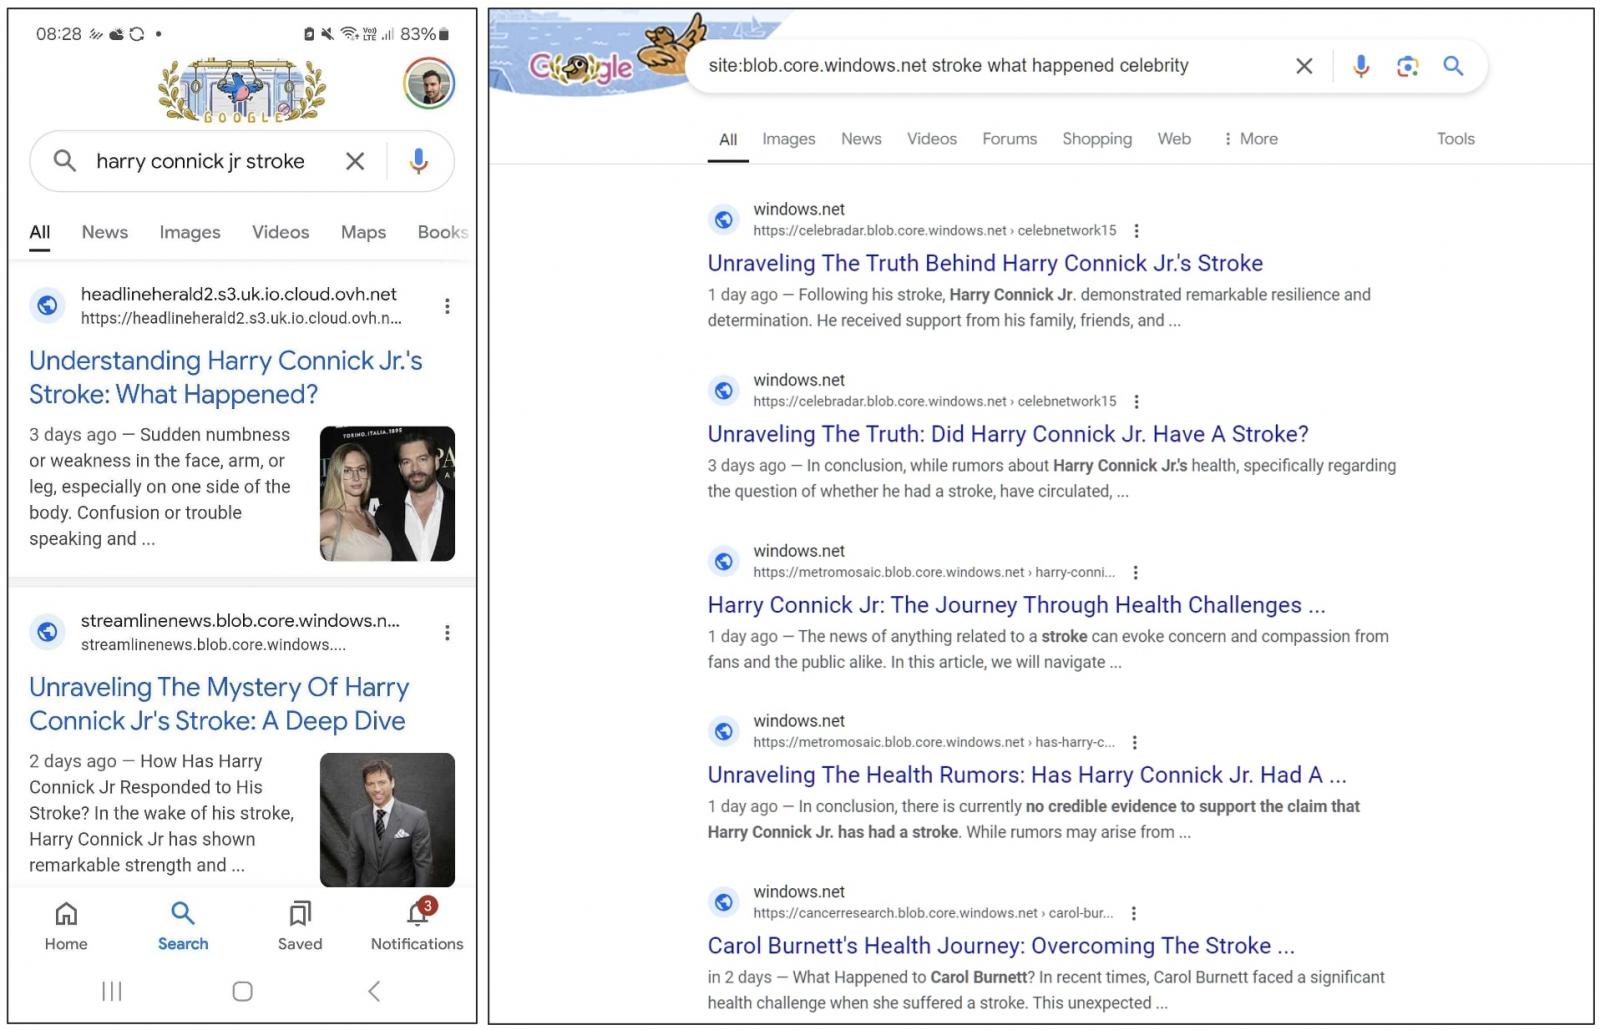
Как выяснили в BleepingComputer, киберпреступники размещают сайты на облачных платформах, которые затем наполняются контентом, как правило, посвященным жизни знаменитостей.

Причем информация эта часто является компиляцией разного рода слухов, сплетен или просто фейковой. Среди знаменитостей, интерес к которым эксплуатировали злоумышленники, отметились Билл Пэкстон, Кэрол Бернетт, Эминем, Том Харди, Рэнди Трэвис, Синбад, Ким Портер и Меган Фокс.


Затем, по мере роста количества контента о той или иной персоне, эта информация индексируется ботами Google и других поисковых сервисов и начинает продвигаться среди пользователей, в том числе с помощью пуш-уведомлений для мобильных платформ.

Так они и попадают на сайты, где размещен вредоносный контент, включая рекламу поддельных антивирусов, расширений для браузеров, или просто перенаправляя на опасные сайты.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru