


Облака гиперскейлеров использовали для распространения вредоносов

Облака гиперскейлеров использовали для распространения вредоносов

Облака гиперскейлеров использовали для распространения вредоносов

Исследователи обнаружили вредоносную кампанию, направленную на размещение вредоносных программ, нежелательной рекламы и спама с использованием облачных ресурсов Microsoft Azure, Amazon Web Services (AWS), OVH и ряда других крупных провайдеров.

Также злоумышленники использовали легальные инструменты для улучшения пользовательского опыта.

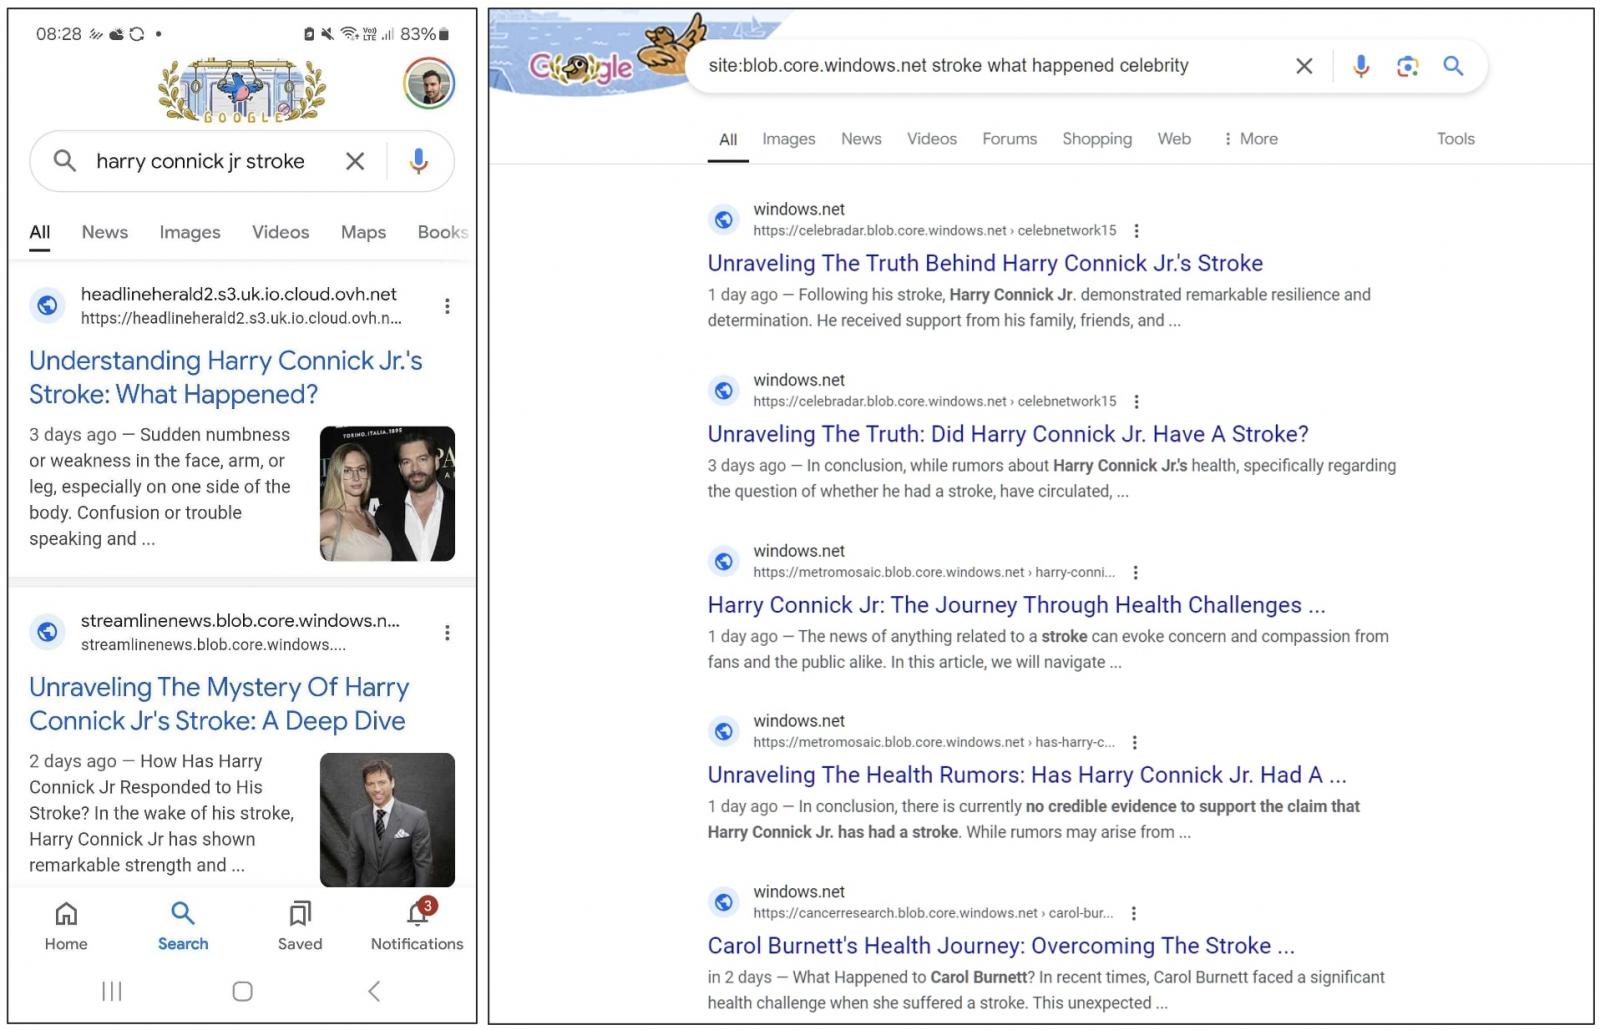
Как выяснили в BleepingComputer, киберпреступники размещают сайты на облачных платформах, которые затем наполняются контентом, как правило, посвященным жизни знаменитостей.

Причем информация эта часто является компиляцией разного рода слухов, сплетен или просто фейковой. Среди знаменитостей, интерес к которым эксплуатировали злоумышленники, отметились Билл Пэкстон, Кэрол Бернетт, Эминем, Том Харди, Рэнди Трэвис, Синбад, Ким Портер и Меган Фокс.


Затем, по мере роста количества контента о той или иной персоне, эта информация индексируется ботами Google и других поисковых сервисов и начинает продвигаться среди пользователей, в том числе с помощью пуш-уведомлений для мобильных платформ.

Так они и попадают на сайты, где размещен вредоносный контент, включая рекламу поддельных антивирусов, расширений для браузеров, или просто перенаправляя на опасные сайты.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru