


Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа по поиску уязвимостей в приложениях для Android — Google Play Security Reward Program (GPSRP) — закрывается в конце этого месяца. Об этом корпорация предупредила независимых исследователей в области кибербезопасности.

Напомним, Google Play Security Reward Program заработала в октябре 2017 года. Её задача заключалась в стимуляции специалистов изучать приложения на наличие багов и брешей.

Изначально действие GPSRP ограничивалось определённым числом разработчиков и уязвимостями конкретных классов. Например, эксперты могли получить вознаграждения за возможность удалённого выполнения кода или обнаружение небезопасно хранимых данных.

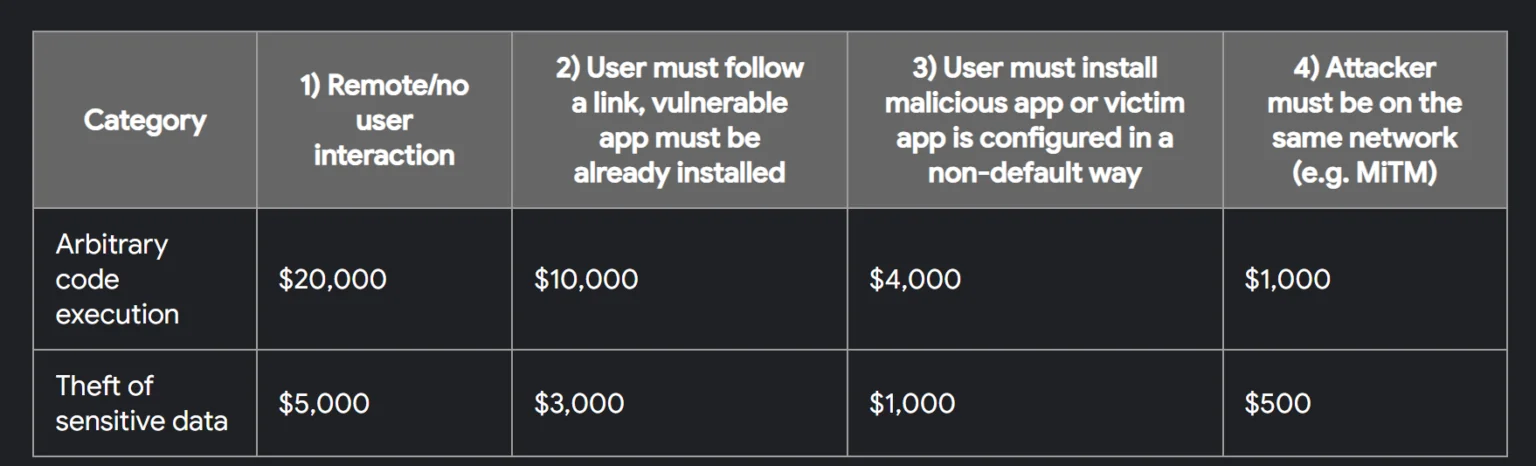
С запуском программы максимальное вознаграждение достигало 5000 долларов за удалённое выполнение кода и 1000 долларов за незащищённые данные.

Далее GPSRP расширилась и уже включала приложения Airbnb, Alibaba, Amazon, Dropbox, Facebook (признано экстремистским и запрещено в России), Grammarly, Instacart, Line, Lyft, Opera, Paypal, Pinterest, Shopify, Snapchat, Spotify, Telegram, Tesla, TikTok, Tinder, VLC и Zomato.

А пять лет назад, в августе 2019-го, GPSRP распространили на весь софт, у которого в Google Play было как минимум 100 миллионов установок. Максимальные суммы вознаграждения выросли до 20 тыс. долларов (удалённое выполнение кода) и 3 тыс. долларов (кража данных).

Источник: Android Authority


Теперь Google разослала исследователям электронное письмо, в котором поблагодарила за работу и предупредила о прекращении работы Google Play Security Reward Program.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru