


Патчащий DLL вредонос установил Chrome-аддоны на 300 тыс. устройств

Патчащий DLL вредонос установил Chrome-аддоны на 300 тыс. устройств

Патчащий DLL вредонос установил Chrome-аддоны на 300 тыс. устройств

В новой кампании киберпреступники устанавливают вредоносные расширения Google Chrome и Microsoft Edge. С их помощью атакующие модифицируют исполняемые файлы браузера, подменяют стартовую страницу и вытаскивают историю посещений веб-страниц.

По оценке исследователей из ReasonLabs, кампания распространилась более чем на 300 тысяч браузеров.

Фигурирующие в атаках установщик и сам аддон редко детектируются антивирусами. Их задача — стащить данные и выполнить команды на целевых устройствах.

Как отметили специалисты ReasonLabs, жертвы кампании сначала скачивали установщики софта с фейковых сайтов, которые продвигались в поисковой выдаче Google в качестве рекламы.

Для привлечения внимания злоумышленники использовали следующие имена «программ»: Roblox FPS Unlocker, TikTok Video Downloader, загрузчик с YouTube, видеоплеер VLC, Dolphin Emulator, и менеджере паролей KeePass.

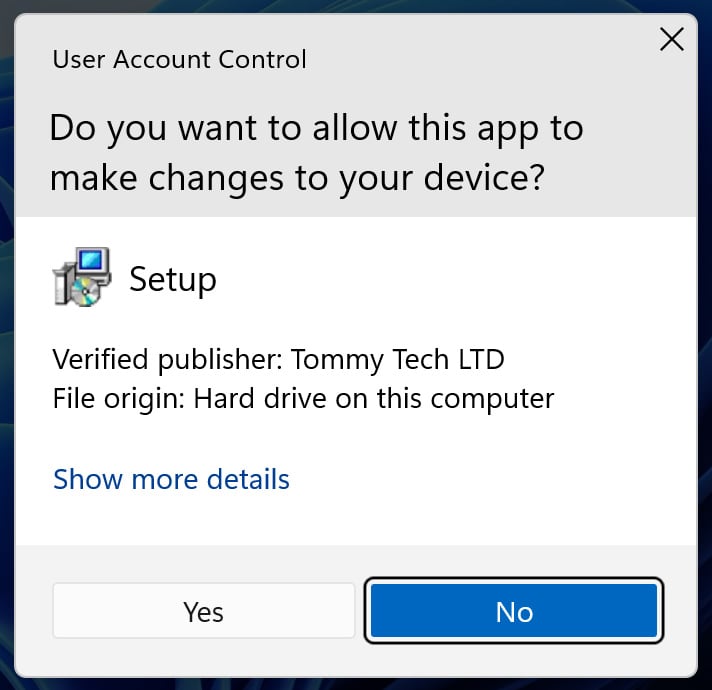
Загружаемые инсталляшки подписаны «Tommy Tech LTD» и каждая из них успешно проходит проверку на VirusTotal.


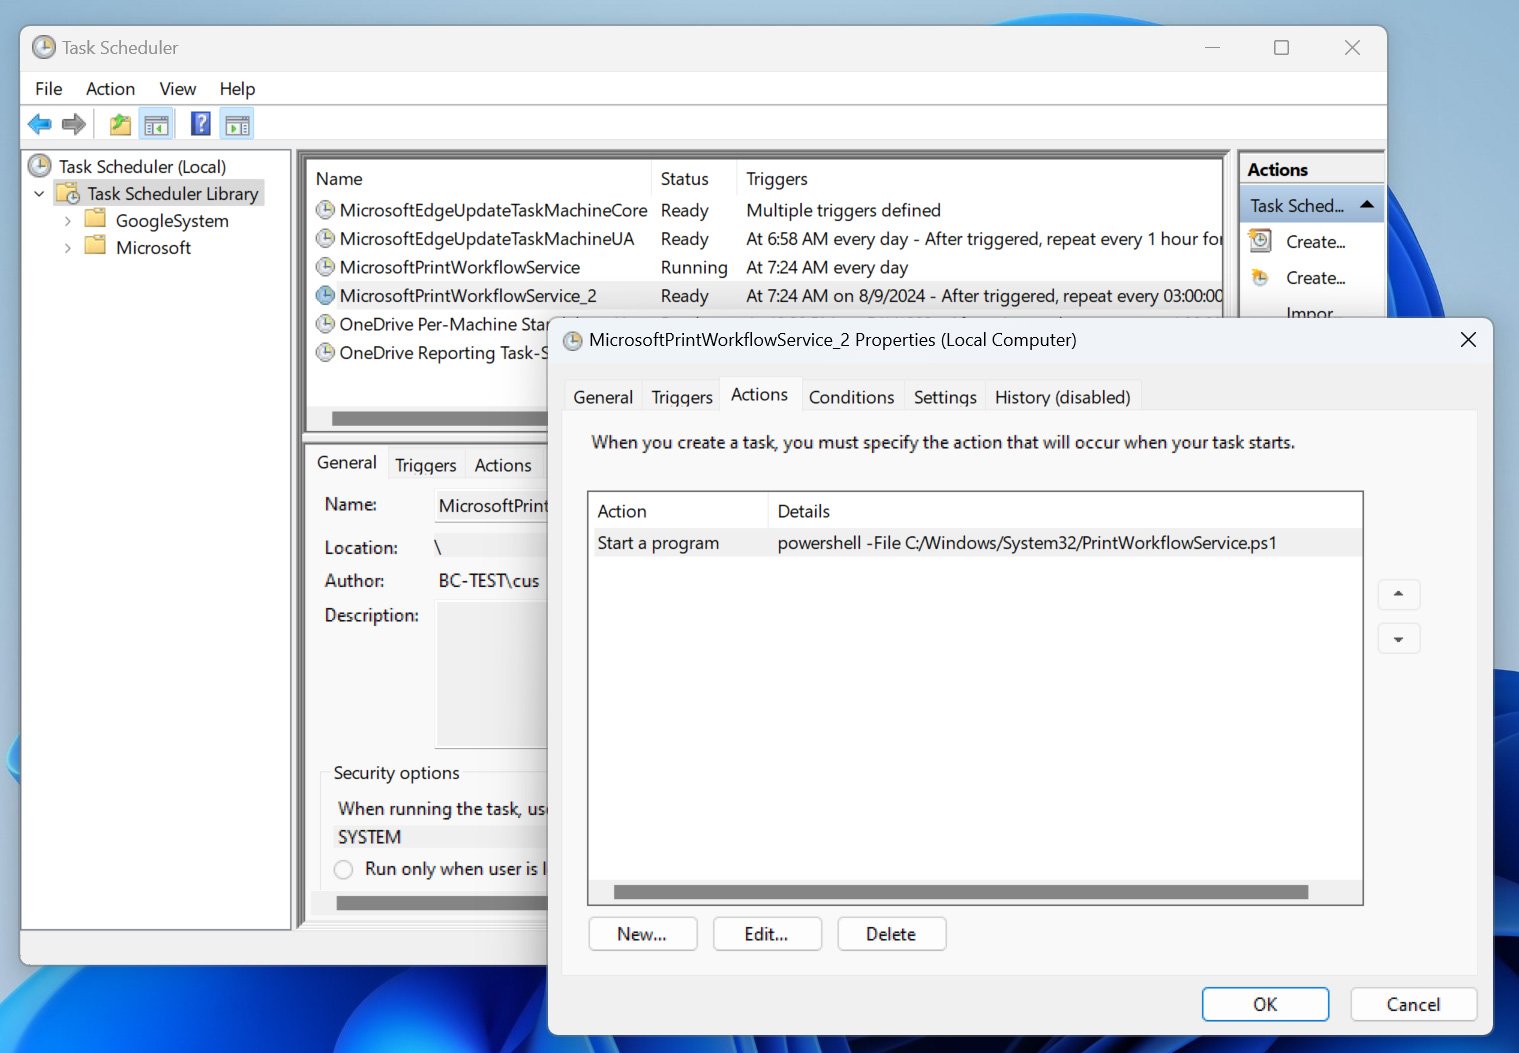
Тем не менее заявленную функциональность установочные файлы не реализуют, загружая вместо этого PowerShell-скрипт в директорию C:\Windows\System32\PrintWorkflowService.ps1. Последний скачивает с удаленного сервера пейлоад и запускает его на устройстве жертвы.

Этот же скрипт вносит изменения в реестр Windows с целью принудительно установить вредоносные расширения из Chrome Web Store и Microsoft Edge. Созданная задача позволяет скрипту PowerShell запускаться через определенные интервалы.


Вредонос устанавливает множество расширений для Google Chrome и Microsoft Edge, задача которых — перехватывать поисковые запросы жертвы, изменять домашнюю страницу, перенаправлять запросы через вредоносные серверы и извлекать историю посещения веб-страниц.

ReasonLabs приводит следующие аддоны для Google Chrome, связанные с этой кампанией:

  • Custom Search Bar – больше 40 тысяч пользователей;
  • yglSearch – больше 40 тысяч пользователей;
  • Qcom search bar – больше 40 тысяч пользователей;
  • Qtr Search – больше 6 тысяч пользователей;
  • Micro Search Chrome Extension – больше 180 тысяч пользователей (удалено из магазина);
  • Active Search Bar – больше 20 тысяч пользователей (удалено из магазина);
  • Your Search Bar – больше 40 тысяч пользователей (удалено из магазина);
  • Safe Search Eng – больше 35 тысяч пользователей (удалено из магазина);
  • Lax Search – больше 600 пользователей (удалено из магазина).

Что касается расширений для Edge, фигурируют следующие аддоны:

  • Simple New Tab – более 100 тыс. пользователей (уже удалено из магазина);
  • Cleaner New Tab – более 2 тыс. пользователей (уже удалено из магазина);
  • NewTab Wonders – более 7 тыс. пользователей (уже удалено из магазина);
  • SearchNukes – более 1 тыс. пользователей (уже удалено из магазина);
  • EXYZ Search – более 1 тыс. пользователей (уже удалено из магазина);
  • Wonders Tab – более 6 тыс. пользователей (уже удалено из магазина).

Интересно также, что зловред может модифицировать DLL браузеров. Эта функциональность позволяет ему менять стартовую страницу на https://microsearch[.]me/.

Подпишитесь на новости

Нарисованный ChatGPT медведь обошелся жительнице Приамурья в 15 тыс. штрафа

Жительница Магдагачи в Амурской области добавила медведя на фотографию улицы с помощью ChatGPT, чтобы разыграть подругу. Но картинка разошлась по мессенджерам, жители начали звонить в полицию, а искать нарисованного хищника отправились охотники с техникой.

Как сообщила пресс-служба судов региона, женщина использовала собственный снимок улицы Красноармейской.

Изображение оказалось достаточно убедительным, чтобы информация дошла до главы округа и начались поиски животного.

Одна из местных жительниц рассказала, что весь день боялась выйти из дома и даже не смогла сходить в магазин.

Позднее автор сама позвонила в полицию и призналась, что создала изображение с помощью ИИ. В суде она признала вину и раскаялась, объяснив, что хотела лишь пошутить.

Женщину признали виновной по части 9 статьи 13.15 КоАП РФ. Суд назначил штраф 15 тыс. рублей — ниже предусмотренного минимального размера в 30 тыс. При этом учли признание вины, раскаяние, имущественное положение и первое привлечение к ответственности.

Изъятый iPhone 15 конфисковывать не стали. Женщина просила вернуть устройство, поскольку использует его для работы.

Это уже не первый случай с искусственными медведями: в сентябре жительницу Дульдурги в Забайкалье оштрафовали на 30 тыс. рублей за похожую публикацию и конфисковали iPhone 11.

RSS: Новости на портале Anti-Malware.ru