

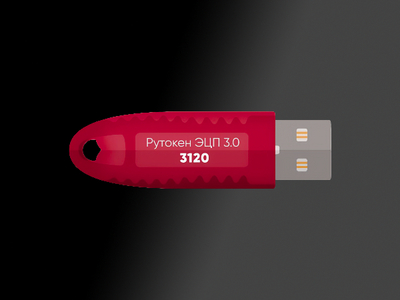

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

USB-токены Рутокен ЭЦП 3.0 3120 получили сертификат ФСБ России

Компания «Актив» сообщила о получении сертификата ФСБ России на широкий модельный ряд ключевых носителей Рутокен ЭЦП 3.0 3120. Они поступят в продажу уже в середине августа.

Новая аппаратная платформа в комбинации с обновленной операционной системой Рутокен позволили заметно увеличить скорость операций электронной подписи и обеспечили дополнительные возможности.

К примеру, скорость RSA-2048 выросла практически в десять раз, в два раза — быстродействие операций по алгоритму ГОСТ 34.10-2012. Возросли скорости генерации ключевых пар и добавлены новые криптографические возможности.

Носители линейки Рутокен ЭЦП 3.0 предназначены для подписания документов усиленной электронной подписью и строгой двухфакторной аутентификации. Важнейшее свойство активных ключевых носителей - неизвлекаемость ключа электронной подписи и невозможность клонирования, что дает гарантию того, что ключ подписи существует только в единственном экземпляре и принадлежит исключительно своему владельцу.

Устройства сертифицированы по требованиям ФСБ и ФСТЭК России, подходят для получения квалифицированных сертификатов в госструктурах, включая ФНС, Госуслуги и системах маркировки или отслеживания товаров (Честный знак, ЕГАИС).

Важнейшее нововведение нового семейства Рутокен ЭЦП 3.0 3120 — это аппаратный журнал событий безопасности внутри токена. В журнале фиксируются операции форматирования, смены PIN-кодов, а также удаления/генерации закрытых ключей. Эта функция расширяет возможности при разборе инцидентов.

Рутокен ЭЦП 3.0 3120 предлагается в трех формфакторах с интерфейсом USB Type-C и четырех — с USB Type-A. В семействе впервые представлены модели в самом миниатюрном формфакторе — Nano Type-C. В состав семейства токенов Рутокен ЭЦП 3.0 3120 включены несколько моделей с сенсорной кнопкой для дополнительного подтверждения операций электронной подписи.

Дмитрий Горелов, коммерческий директор, управляющий партнер Компании «Актив» отметил:

«Очень рад констатировать, что теперь наша главная линейка Рутокен ЭЦП 3.0 стала еще мощнее, устойчивей и функциональней. В один ряд с моделями 3100 и 3220 встали модели 3120. Теперь у нас три независимые аппаратные платформы и сертифицированные модели для всех случаев и применений, с двойным и даже тройным резервированием. С учетом всех скоростных и функциональных характеристик, а также позитивной статистики устойчивости платформы семейство Рутокен ЭЦП 3.0 3120 обречено стать новым флагманом. В этом и следующем году мы планируем перевести все массовые проекты на модели из этого семейства».

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru