


Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

Два бага в Windows позволяют откатить пропатченные ОС до дырявого состояния

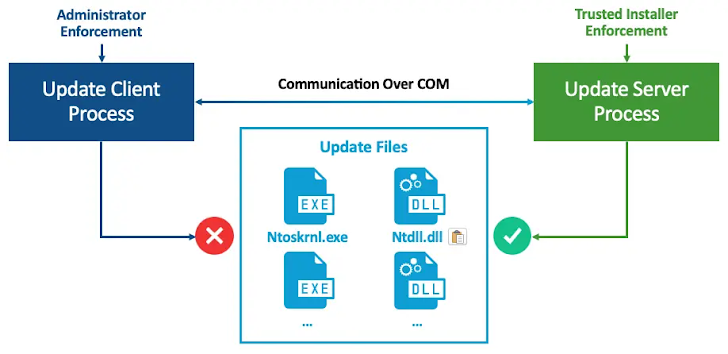
Microsoft работает над патчами для двух опасных уязвимостей, которые злоумышленники могут использовать для проведения даунгрейда обновлений Windows и замены файлов ОС более старыми версиями.

Речь идёт о двух проблемах, которые в настоящий момент отслеживаются под следующими идентификаторами:

  • CVE-2024-38202 (7,3 балла по CVSS) — повышение прав в стеке обновлений Windows;
  • CVE-2024-21302 (6,7 балла по CVSS) — повышение прав в защищённом режиме ядра Windows.

На уязвимости указали специалисты SafeBreach Labs на конференциях Black Hat USA 2024 и DEF CON 32.

CVE-2024-38202 кроется в компоненте Windows Backup и позволяет условному атакующему с правами пользователя использовать ранее пропатченные бреши, а также обойти защитные механизмы.

Для эксплуатации CVE-2024-38202 злоумышленник должен убедить администратора или привилегированного пользователя выдать себе соответствующие права.

Что касается CVE-2024-21302, она также связана с повышением привилегий и затрагивает поддерживающие VBS системы Windows. В случае эксплуатации атакующий может подменить текущие версии системных файлов старыми.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru