


Samsung заплатит до 1 млн долларов за RCE-эксплойты для дыр в Galaxy

Samsung заплатит до 1 млн долларов за RCE-эксплойты для дыр в Galaxy

Samsung заплатит до 1 млн долларов за RCE-эксплойты для дыр в Galaxy

Samsung запустила новую программу по поиску уязвимостей. Теперь исследователи могут получить до 1 миллиона долларов за демонстрацию успешной атаки на мобильные устройства линейки Galaxy.

Результатом такой атаки должно стать выполнение произвольного кода, разблокирование девайса, извлечение данных, установка стороннего софта и обход защитных механизмов.

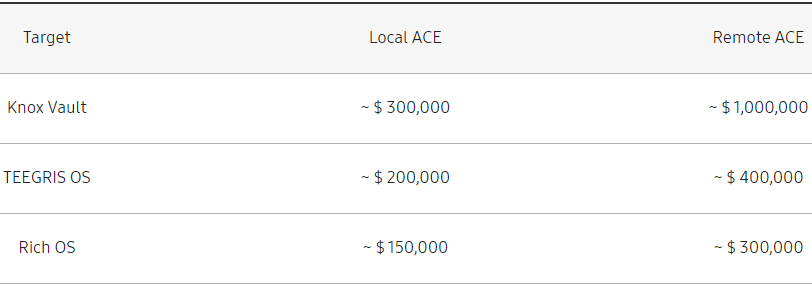
В частности, Samsung интересуют уязвимости в изолированной безопасной среде Knox Vault, которая используется для хранения биометрической информации и криптографических ключей.

Локальное повышение прав на мобильных устройствах может принести специалистам 300 тысяч долларов, а удалённое выполнение кода — до одного миллиона.

У исследователей также есть возможность «пощупать» на наличие дыр операционную систему TEEGRIS OS, обеспечивающую безопасную среду для выполнения конфиденциального кода и обработки важных данных (например, платежи и аутентификация). Локальное выполнение кода в TEEGRIS OS будет стоить 200 тысяч долларов, RCE — 400 000.

Что касается Rich OS, которая является основной ОС на устройствах Samsung, локальное выполнение кода принесёт 150 тыс. долларов, RCE — максимальные 300 тыс.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru