


Apple Intelligence не может отличить фишинговые письма от безобидных

Apple Intelligence не может отличить фишинговые письма от безобидных

Apple Intelligence не может отличить фишинговые письма от безобидных

Основанная на ИИ система Apple Intelligence, которую купертиновцы готовятся представить осенью вместе с iOS 18, iPadOS 18 и macOS Sequoia, имеет существенный изъян по части информационной безопасности: разработчики не научили её отличать фишинговые письма от обычных.

Как известно, Apple Intelligence учитывает личный контекст, упрощая работу с Safari и таким «родным» софтом, как «Сообщения», «Почта», «Заметки», «Календарь».

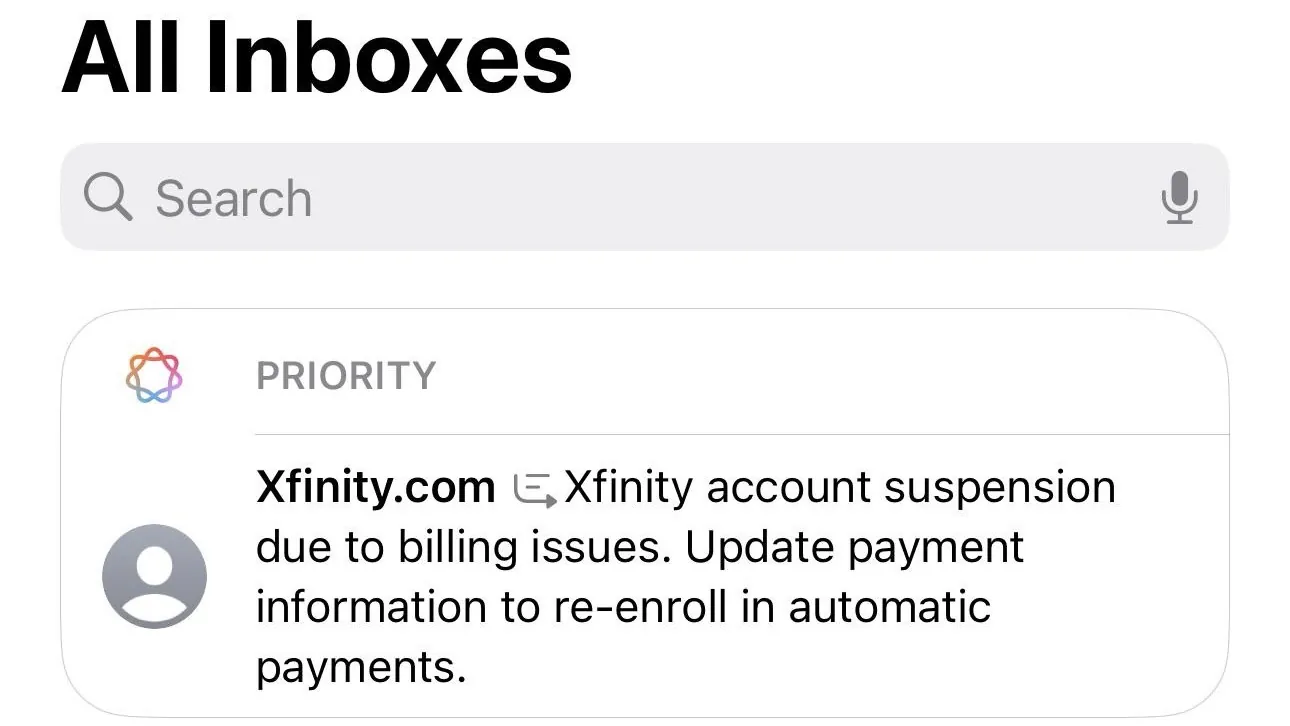
Несмотря на заверения Apple об отсутствии угроз для конфиденциальности, ряд пользователей на площадке Reddit указал на неспособность Apple Intelligence отличить опасное электронное письмо.

Более того, основанный на ИИ фильтр в приложении «Почта» помечает мошеннические письма флажком «Приоритетные». Другими словами, система оценивает письмо исключительно по тексту, игнорируя, например, отправителя и другие маячки.


«Почту» в iOS и macOS и так давно преследует проблема фишинга, поскольку приложение не может эффективно детектировать подозрительные или опасные письма. Однако Apple Intelligence только усугубляет ситуацию, поскольку маркировка «Приоритетные» повышает шансы на открытие сообщения.

Тем не менее запуск ИИ-системы планируется на осень, поэтому дадим разработчикам время доработать её. Возможно, в день запуска всё будет не так плохо.

Напомним, нюансы Apple Intelligence мы разбирали в статье «ИИ-прорыв или кошмар для конфиденциальности владельцев iPhone?».

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru