


Вектор кросс-кеш атаки SLUBStick затрагивает актуальные версии ядра Linux

Вектор кросс-кеш атаки SLUBStick затрагивает актуальные версии ядра Linux

Вектор кросс-кеш атаки SLUBStick затрагивает актуальные версии ядра Linux

SLUBStick — новый вектор кросс-кеш атаки на ядро Linux, позволяющий в 99% случаев конвертировать ограниченную проблему памяти в возможность произвольной записи и чтения.

С помощью SLUBStick условный злоумышленник может повысить права в системе или выбраться за пределы контейнеров.

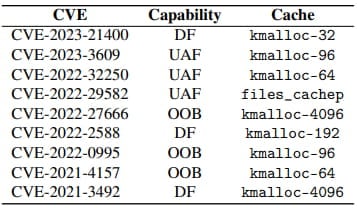
На вектор атаки указали специалисты Грацского технического университета, продемонстрировав его на версиях ядра Linux 5.9 и 6.2 (последняя на данный момент). В общей сложности эксперты использовали девять уязвимостей с присвоенными CVE-идентификаторами, затрагивающие как 32-, так и 64-битные системы.

Отмечается, что SLUBStick обходит все современные методы защиты ядра: Supervisor Mode Execution Prevention (SMEP), Supervisor Mode Access Prevention (SMAP) и Kernel Address Space Layout Randomization (KASLR).

Технические подробности атаки исследователи готовятся представить на симпозиуме Usenix Security, который должен пройти в этом месяце. Однако уже сейчас доступен отчет (PDF), описывающий сценарии эксплуатации.

Как известно, одним из способов эффективного и безопасного управления памятью в ядре Linux является выделение и освобождение фрагментов памяти, которые принято называть «блоками».

Уязвимости в этом процессе управления памятью могут позволить злоумышленникам повредить или манипулировать структурами данных. Однако такой вектор атаки эффективен приблизительно в 40% и рано или поздно приводит к сбоям в работе системы.

В случае SLUBStick атакующие могут задействовать бреши класса use-after-free (использование освобожденной памяти) и возможность записи за пределами границ.


Затем условный злоумышленник может измерить время, чтобы определить точный момент освобождения блоков памяти, что позволит предсказывать и контролировать повторное использование памяти.

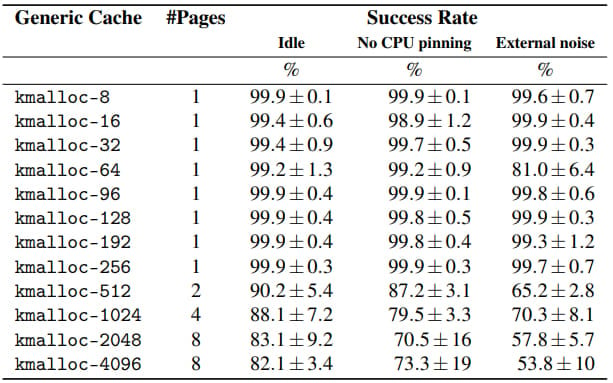
SLUBStick повышает эффективность атаки на 99%, что делает вектор весьма практичным.

Подпишитесь на новости

Баллы Плюса выпустили за пределы Яндекса, но сумму выберут за вас

Баллы Яндекс Плюса теперь можно тратить не только внутри экосистемы, их принимают магазины, кафе, аптеки и другие партнёры Яндекс Пэй. Возможность доступна более чем у 10 тысяч партнёров. Бонусам разрешили выйти в город, правда, маршрут и правила по-прежнему задаёт Яндекс.

Новую функцию проверила редакция «Код.ру». Для списания нужна действующая подписка Яндекс Плюс.

При покупке на сайте или в приложении необходимо выбрать Яндекс Пэй и включить переключатель «Списать баллы». В обычном магазине — отсканировать QR-код на кассе или показать код в приложении партнёра.

Есть нюанс: самостоятельно указать, сколько баллов потратить, нельзя. Сумму определяет система, а остаток оплачивается картой через Яндекс Пэй.

За одну покупку можно либо потратить баллы, либо получить их кешбэком. Одновременно провернуть оба действия не получится. Зато списание баллов Плюса разрешено совмещать с бонусами самого магазина.

По данным издания, список партнёров планируют расширять, причём в него входят и небольшие магазины. Для подписчиков это больше вариантов потратить накопленное. Для Яндекса — ещё один повод проводить оплату через Пэй.

RSS: Новости на портале Anti-Malware.ru